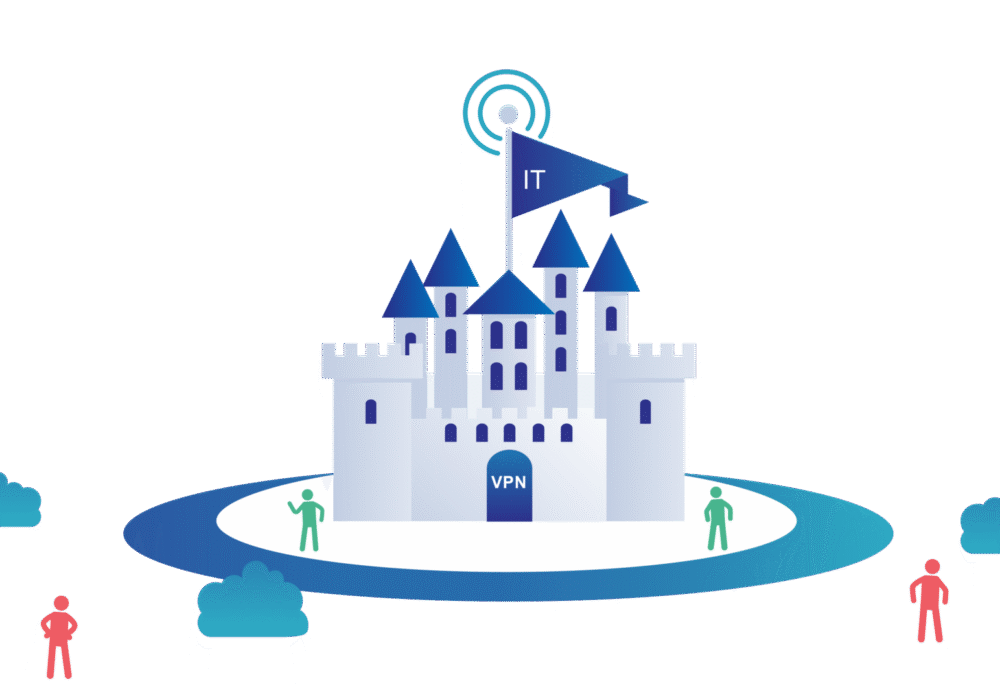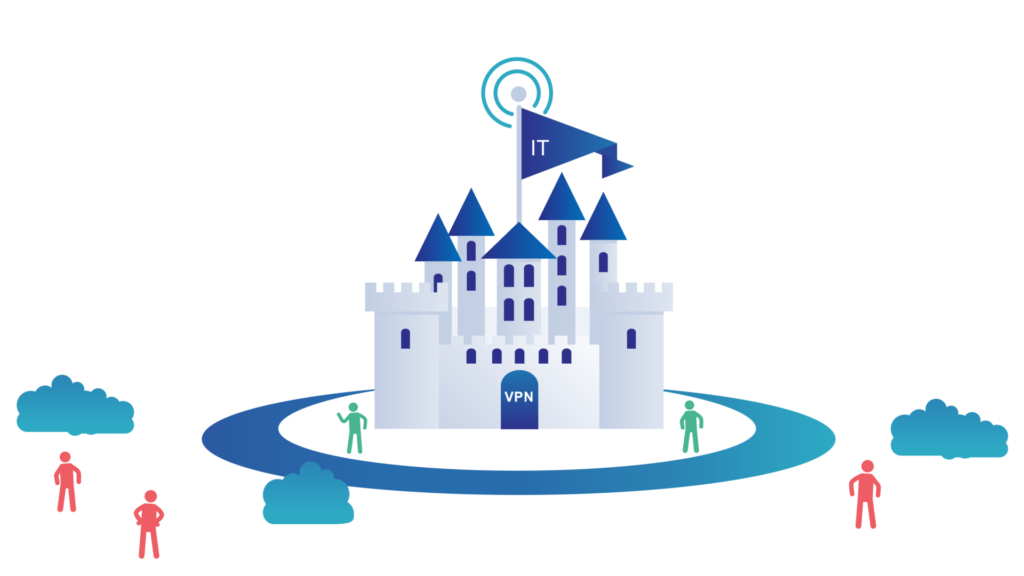
El modelo de seguridad de red "Castillo y foso" se refiere a un modelo en el que nadie fuera de la red puede acceder a los datos internos, pero todos los que están dentro de ella sí pueden. Imagine la red de una organización como un castillo y el firewall como un foso. Una vez que se baja el puente levadizo y alguien lo cruza, tiene acceso libre al interior del castillo. De manera similar, una vez que un usuario se conecta a una red en este modelo, puede acceder a todas las aplicaciones y datos dentro de esa red.
Las organizaciones que utilizan este modelo dedican muchos recursos a defender el perímetro de su red, al igual que un castillo coloca la mayor cantidad de guardias cerca del puente levadizo. Implementan cortafuegos , sistemas de detección de intrusiones (IDS) , sistemas de prevención de intrusiones (IPS) y otras herramientas de seguridad que detienen muchas amenazas externas. Sin embargo, si el castillo puede ser vulnerado a través de las alcantarillas (o una vulnerabilidad en un servicio con acceso a Internet, similar a las filtraciones de Exchange Server de marzo de 2021 ), entonces el enfoque de "castillo y foso" resulta ineficaz para detener los ciberataques.
Luego está el problema de las amenazas internas. Si alguien que ya está dentro del castillo siente curiosidad, ¿debería tener permitido ver y acceder a lo que desee?
La estrategia de "castillo y foso" ya no es apropiada para la ciberseguridad. El término se utiliza para contrastar la arquitectura de red tradicional con el modelo de confianza cero.
Dado que la metodología de seguridad de "castillo y foso" se está volviendo obsoleta, se recomienda comenzar a utilizar el enfoque de Confianza Cero. El modelo de Confianza Cero de seguridad de la información elimina la antigua estrategia que hacía que las organizaciones se centraran en defender sus perímetros, asumiendo que todo lo que ya estaba dentro no representaba una amenaza. Los expertos argumentan que el enfoque de "castillo y foso" no funciona. Juego de Tronos lo demostró una y otra vez; cualquiera que pudiera traspasar las murallas del castillo podía matarte, y de hecho lo haría. En nuestro mundo, las filtraciones de datos más dañinas ocurrieron cuando los hackers lograron acceder a los cortafuegos corporativos y luego pudieron moverse por los sistemas internos sin mucha resistencia.
Los proveedores de servicios gestionados de TI (MSP) pueden ayudarle con Zero Trust. Pueden implementar autenticación de dos factores , gestión de identidades y accesos (IAM), el principio de " privilegio mínimo " en las carpetas del servidor de archivos, la eliminación de derechos administrativos en las estaciones de trabajo locales e incluso la segmentación de la red.
Zero Trust es un modelo difícil pero necesario que las PYMES adopten: las redes deben estar segmentadas, la autenticación de dos factores habilitada y combinada con fuertes protecciones de gestión de identidad y acceso, y deben seguirse los principios de mínimo privilegio para acceder a datos críticos y confidenciales.
Además de estas protecciones, CyberHoot también recomienda a las pymes que adopten las siguientes medidas para proteger su negocio. Estas medidas ofrecen una excelente relación calidad-precio (especialmente cuando se implementan a través de CyberHoot).
La mayoría de estas recomendaciones están integradas en CyberHoot. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, continúe aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
Pasando del modelo de castillo y foso al modelo de confianza cero
Términos relacionados:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.