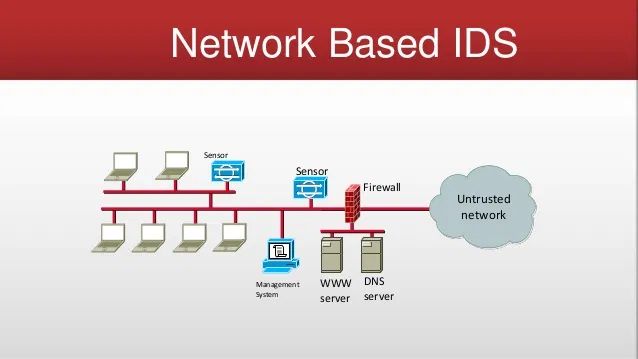
Un Sistema de Detección de Intrusiones Basado en Red (NIDS, por sus siglas en inglés), o IDS basado en red, es un hardware de seguridad ubicado estratégicamente para monitorear el tráfico crítico de la red. Los IDS basados en red tradicionales analizan el tráfico de red y lo comparan con una base de datos de ataques conocidos. Los sistemas más recientes utilizan inteligencia artificial (también conocida como heurística) para analizar el tráfico en busca de patrones de interés. Cuando se identifica un ataque o se encuentra un patrón de interés, se envía una alerta, generalmente a un Centro de Operaciones de Seguridad (SOC, por sus siglas en inglés), que la revisa y la evalúa para determinar su validez y, posteriormente, su escalamiento.
Fuente: Wiki Sistemas de detección de intrusiones en la red
Términos relacionados: Captura de paquetes , Sistemas de prevención de intrusiones
Los Servicios de Detección de Intrusiones en la Red (IDS) son una propuesta avanzada y costosa para que funcionen de forma correcta y eficaz en el entorno de una empresa. Se utilizan a menudo en centros de datos con proveedores de alojamiento en la nube para proporcionar un mayor nivel de ciberseguridad en sus redes críticas. Sin embargo, en el sector de las pymes, suelen ser demasiado costosos para ser prácticos. Además, proporcionan servicios de seguridad que solo serían apropiados si se implementaran todos los servicios, procesos y políticas de ciberseguridad de nivel 1, 2 y 3. La mayoría de las pymes no operan con este nivel de madurez. Por lo tanto, rara vez recomiendo IDS o su versión más costosa, IPS (Servicios de Prevención de Intrusiones), en el ámbito de las redes de pymes. Se aplican excepciones a esta guía general, especialmente en sectores regulados como las altas finanzas, por ejemplo, contratistas de defensa que buscan certificaciones de alto nivel.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

