
Blog

Cybrary


Su suscripción no se pudo guardar. Inténtalo de nuevo.
¡Ya casi terminamos! Revisa tu bandeja de entrada y haz clic en el enlace para confirmar tu suscripción.
Extensión de navegador maliciosa

Extensión de navegador maliciosa

Una extensión de navegador maliciosa es un complemento del navegador diseñado para realizar acciones dañinas o una extensión legítima...

LEER MÁS
Infostante

Infostante

Un infostealer, abreviatura de malware de robo de información, es un software malicioso diseñado para recopilar información de forma silenciosa...

LEER MÁS
Token de sesión

Token de sesión

Un token de sesión es una credencial digital temporal que utiliza un sitio web o una aplicación para recordar que un usuario ha...

LEER MÁS
Robo de cookies de sesión

Robo de cookies de sesión

El robo de cookies de sesión se produce cuando un atacante roba una cookie del navegador que se está utilizando para mantener una sesión...

LEER MÁS
Robo de fichas

Robo de fichas

El robo de tokens es el hurto no autorizado de un token de autenticación digital que representa a un usuario, dispositivo o...

LEER MÁS
Pretextando

Pretextando

El pretexto es una técnica de ingeniería social en la que un atacante crea una historia, identidad o... creíble.

LEER MÁS
Fatiga MFA

Fatiga MFA

La fatiga de MFA, también llamada bombardeo de empuje de MFA o bombardeo de empuje de MFA, es un ataque en el que se utilizan repetidamente múltiples factores...

LEER MÁS
MFA resistente al phishing

MFA resistente al phishing

La autenticación multifactor resistente al phishing es un sistema de autenticación diseñado para evitar que las credenciales sean...

LEER MÁS
Phishing de consentimiento de OAuth

Phishing de consentimiento de OAuth

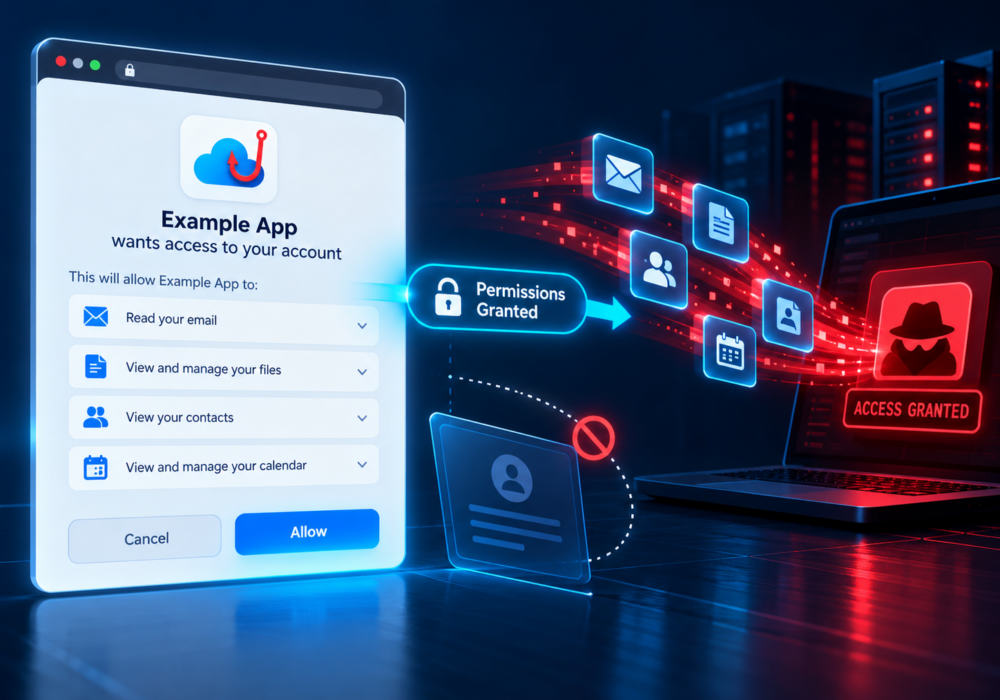
El phishing de consentimiento de OAuth es una técnica de phishing en la que un atacante intenta convencer a un usuario para que otorgue un permiso malicioso...

LEER MÁS
Token de OAuth

Token de OAuth

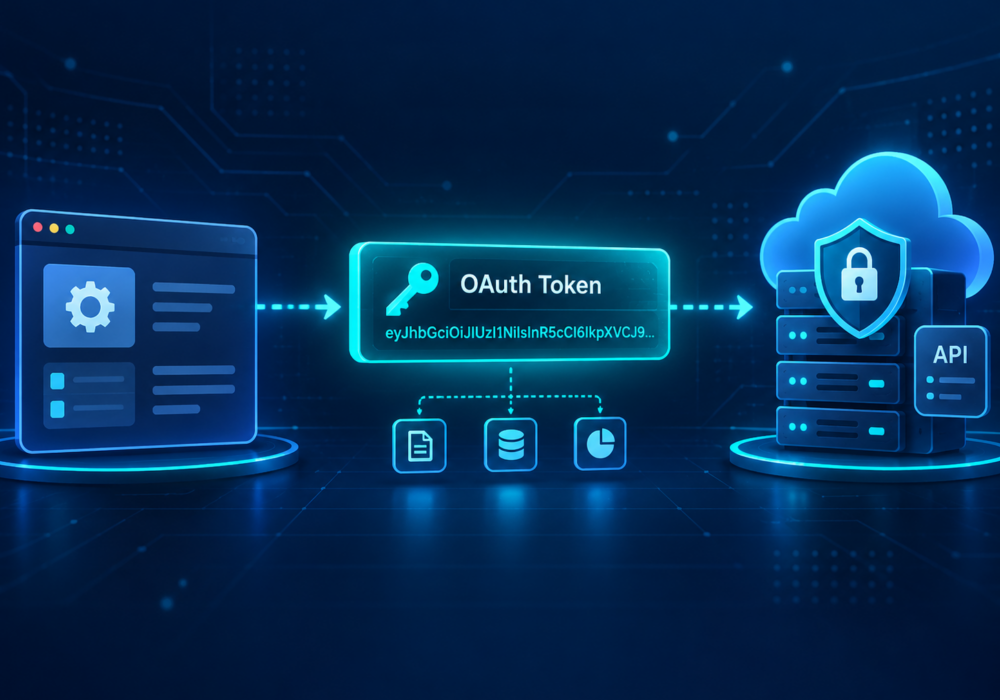
Un token OAuth es una credencial digital que permite a una aplicación acceder a recursos específicos en nombre de un usuario.

LEER MÁS
Monitoreo de la Dark Web

Monitoreo de la Dark Web

La monitorización de la web oscura es el proceso continuo de escaneo de mercados en línea ocultos, foros, volcados de datos y...

LEER MÁS
Autenticación multifactor (MFA)

Autenticación multifactor (MFA)

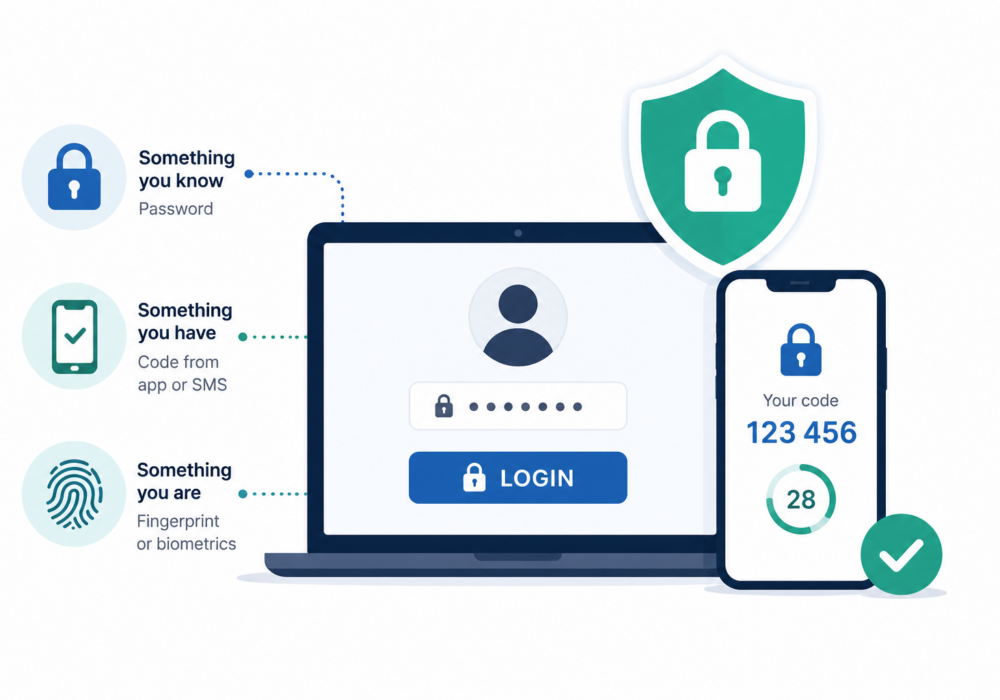
La autenticación multifactor (MFA) es un método de seguridad que requiere que los usuarios verifiquen su identidad utilizando dos o más...

LEER MÁS
Testimonios

Vea quién está hablando de CiberHoot

"Cuando sufrimos un ataque de phishing, quedó claro que necesitábamos hacer más para proteger a nuestra empresa. La capacitación de siempre ya no funcionaba. CyberHoot nos salvó. Es divertido, a nuestro equipo le encanta y, lo mejor de todo, es..."
Leo Laporte, Seguridad ahora, Host

Single Digits eligió CyberHoot para abordar nuestras necesidades de capacitación en concientización y gobernanza de políticas porque era simple y eficaz. A diferencia de otros sistemas LMS que requieren videos de capacitación de 45 minutos y docenas de preguntas capciosas, nuestro personal recibe capacitación importante en menos tiempo...
John Nelson, Single Digits, Vicepresidente de Ingeniería
Craig y el equipo de CyberHoot son excelentes socios comerciales. Siempre están dispuestos a mejorar su producto y a ayudar a mi equipo con cualquier pregunta sobre la implementación. También soy usuario final de la seguridad de CyberHoot...
Marisa Zelfond, TekDoc, Director de Ventas y Gestión de Cuentas
Usar CyberHoot fue una de las mejores decisiones que tomamos con respecto a SAT. Es totalmente automatizado, la capacitación es interesante y la participación del personal es alta en comparación con otros proveedores.
Max Krider, Creative Tech, Oficial de Cumplimiento de HIPAA
Usar CyberHoot fue una de las mejores decisiones que tomamos con respecto al SAT. Está totalmente automatizado, la capacitación es interesante y la participación del personal es alta en comparación con otros proveedores.
Michael Gibby, SEQ IT Services, Fundador y Director General