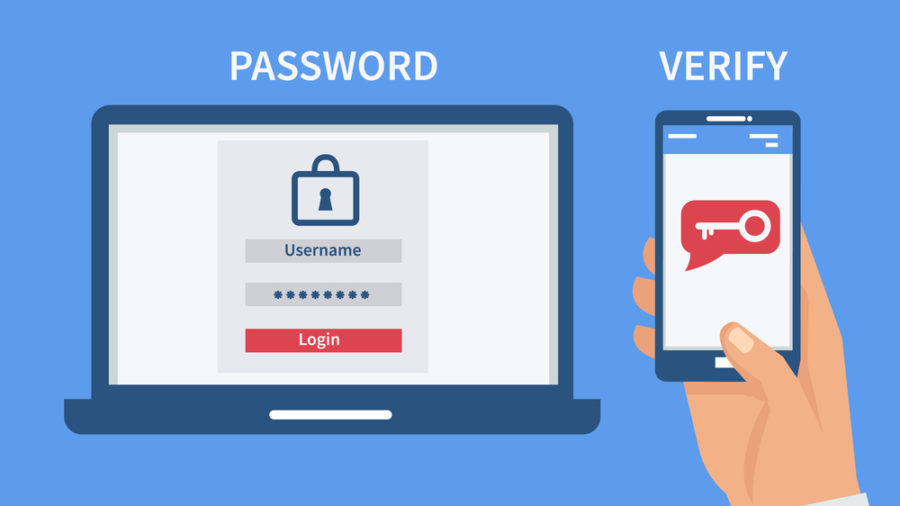
La autenticación de dos factores (2FA) consiste en el uso de dos de los siguientes tres factores de identificación:
Utilizar dos de estos tres factores de identificación es la mejor manera de proteger tus cuentas importantes. Los hackers saben que la mayoría de las personas no tienen ni usan gestores de contraseñas con contraseñas seguras ni utilizan la autenticación de dos factores (2FA). Por ello, envían ataques de phishing para robar las credenciales de inicio de sesión de usuarios desprevenidos. Con la autenticación de dos factores activada en tus cuentas, necesitarás más que solo tu nombre de usuario y contraseña para acceder a ellas. Los hackers también requerirían otro factor de identificación (algo que posees o algo que eres), lo que les impediría el acceso a tus cuentas.
Empieza a activar la 2FA en tus cuentas importantes. Tu banco probablemente ya la requiera para el respaldo en línea. Úsala allí y actívala también en cuentas importantes como tu correo electrónico, la VPN de tu empresa y cualquier servicio con conexión a internet que ofrezcas a tus clientes.
Términos relacionados : Gestor de contraseñas , Phishing
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

