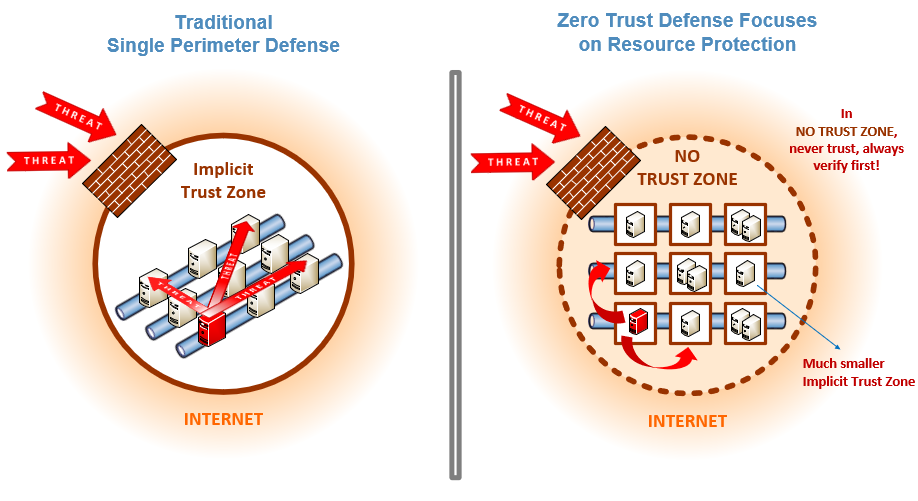
Zero Trust es una estrategia de seguridad que parte de la premisa de que las organizaciones no deben confiar automáticamente en nada dentro ni fuera de sus perímetros, sino que deben verificar todo aquello que intente conectarse a sus sistemas antes de otorgar acceso. Zero Trust se basa en el principio de «nunca confiar, siempre verificar». Está diseñada para proteger los entornos digitales modernos mediante la segmentación de la red, la prevención del movimiento lateral, la prevención de amenazas de capa 7 y el control de acceso de usuarios granular.
El modelo de seguridad de la información Zero Trust elimina la antigua estrategia de «castillo y foso», que llevaba a las organizaciones a centrarse en defender sus perímetros asumiendo que todo lo que ya estaba dentro no representaba una amenaza. Muchos expertos sostienen que este enfoque ya no funciona. Juego de Tronos lo demostró una y otra vez: cualquiera que lograra traspasar las murallas del castillo podía matarte, y de hecho lo haría. En la actualidad, las filtraciones de datos más dañinas se producen cuando los hackers acceden a los cortafuegos corporativos y logran moverse por los sistemas internos sin resistencia.
Según los expertos, varias empresas de TI ya están implementando muchos aspectos de Zero Trust. Suelen tener implementados la autenticación de dos factores , la gestión de identidades y accesos (IAM) y el principio de " privilegio mínimo ".
Se recomienda adoptar un enfoque proactivo de confianza cero (nunca confiar/siempre verificar). El modelo de confianza cero en seguridad de la información elimina la antigua estrategia de "castillo y foso", en la que las organizaciones se centraban en defender sus perímetros asumiendo que todo lo que ya estaba dentro no representaba una amenaza. Los expertos argumentan que este enfoque no funciona. Juego de Tronos lo demostró una y otra vez: cualquiera que lograra traspasar las murallas del castillo podía matarte, y de hecho lo haría. En nuestro mundo, las filtraciones de datos más dañinas se produjeron cuando los hackers accedieron a los cortafuegos corporativos y lograron moverse por los sistemas internos sin apenas resistencia.
Según los expertos, varias empresas de TI ya están implementando muchos aspectos de Zero Trust. Suelen tener implementados la autenticación de dos factores , la gestión de identidades y accesos (IAM) y el principio de " privilegio mínimo ".
La Confianza Cero es un modelo difícil, pero necesario, de adoptar para las pymes. Al utilizarla, las redes se segmentan, a menudo mediante la división del trabajo. Las pymes deben adoptar la autenticación de dos factores, una sólida gestión de identidades y accesos (IAM) y siempre deben intentar seguir los principios de privilegio mínimo para acceder a datos críticos y sensibles.
Además de estas protecciones, CyberHoot también recomienda a las pymes que adopten las siguientes medidas para proteger su negocio. Estas medidas ofrecen una excelente relación calidad-precio (especialmente cuando se implementan a través de CyberHoot).
La mayoría de estas recomendaciones están integradas en CyberHoot. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, continúe aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
Orden Ejecutiva de Ciberseguridad de mayo de 2021 (Arquitectura de Confianza Cero)
DISA publica arquitectura de confianza cero para defensa
Términos relacionados:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: El blog de esta semana tiene...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

