Die mittlere Reaktionszeit (MTTR) ist die durchschnittliche Zeit, die benötigt wird, um ein System nach der Meldung eines Ausfalls oder Cyberangriffs wieder in den Betriebszustand zu versetzen. Die MTTR spiegelt die Sicherheit von Geräten und Softwareprodukten wider und kann zur Bewertung der Leistung eines Teams von IT-Sicherheitsexperten herangezogen werden. Die mittlere Reaktionszeit berücksichtigt nicht die Zeit, in der ein Problem bereits bestand, aber unentdeckt blieb. Dieser Zeitraum wird als mittlere Erkennungszeit (MTTD) bezeichnet . MTTR und MTTD zusammen ergeben die Gesamtdauer eines Cybervorfalls. Die Formel für die MTTR ist unten dargestellt:
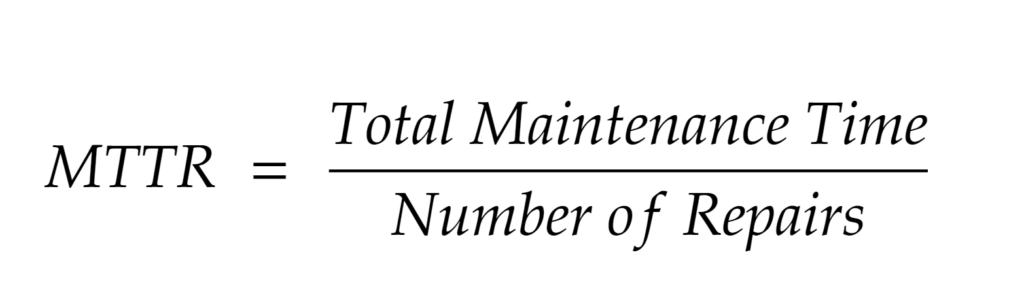
KMU sollten eine möglichst niedrige MTTR anstreben, die für ihr Unternehmen wirtschaftlich sinnvoll ist. Der beste Weg, dies zu erreichen, sind starke Cybersicherheitsmaßnahmen, darunter:
Je besser Sie Ihr Netzwerk und Ihre Anwendungen einsehen können, um normale tägliche Aktivitäten aufzuzeichnen, desto wahrscheinlicher ist es, dass Sie Anomalien und ungewöhnliche Netzwerkaktivitäten schnell erkennen. Dies hilft Ihnen, Ihre mittlere Ausfallzeit (MTTB) zu verkürzen und proaktive Maßnahmen zum Schutz Ihres Netzwerks zu ergreifen.
Um Ihre Sicherheit zu gewährleisten und das Risiko eines Angriffs zu verringern, muss Ihr Unternehmen proaktive Maßnahmen ergreifen. CyberHoot empfiehlt die folgenden Best Practices, um solche Angriffe zu vermeiden, sich darauf vorzubereiten und Schäden durch sie zu verhindern:
Beginnen Sie mit dem Aufbau Ihres robusten, mehrschichtigen Cybersicherheitsplans bei CyberHoot.
Quellen:
Weitere Leseempfehlungen:
Risiken und Herausforderungen von SaaS-Lösungen
Verwandte Begriffe:
Mittlere Zeit bis zur Erkennung (MTTD)
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.


