
Blog

Cybrary


Ihr Abonnement konnte nicht gespeichert werden. Bitte versuche es erneut.
Fast geschafft! Überprüfen Sie Ihren Posteingang und klicken Sie auf den Link, um Ihr Abonnement zu bestätigen.
Schädliche Browsererweiterung

Schädliche Browsererweiterung

Eine schädliche Browsererweiterung ist ein Browser-Add-on, das dazu entwickelt wurde, schädliche Aktionen auszuführen, oder eine legitime Erweiterung...

Weiterlesen
Infostealer

Infostealer

Ein Infostealer, kurz für informationsstehlende Malware, ist eine Schadsoftware, die entwickelt wurde, um unbemerkt Daten zu sammeln...

Weiterlesen
Sitzungstoken

Sitzungstoken

Ein Session-Token ist ein temporärer digitaler Anmeldeinformationsschlüssel, der von einer Website oder Anwendung verwendet wird, um sich zu merken, dass ein Benutzer...

Weiterlesen
Diebstahl von Session-Cookies

Diebstahl von Session-Cookies

Der Diebstahl von Session-Cookies liegt vor, wenn ein Angreifer einen Browser-Cookie stiehlt, der zur Aufrechterhaltung einer Sitzung verwendet wird.

Weiterlesen
Token-Diebstahl

Token-Diebstahl

Tokendiebstahl ist der unbefugte Diebstahl eines digitalen Authentifizierungstokens, das einen Benutzer, ein Gerät oder... repräsentiert.

Weiterlesen
Vorwand

Vorwand

Pretexting ist eine Social-Engineering-Technik, bei der ein Angreifer eine glaubwürdige Geschichte, Identität oder... erfindet.

Weiterlesen
MFA-Müdigkeit

MFA-Müdigkeit

MFA-Müdigkeit, auch MFA-Push-Bombardement genannt, ist ein Angriff, bei dem wiederholte multifaktorielle Angriffe...

Weiterlesen
Phishing-resistente MFA

Phishing-resistente MFA

Phishing-resistente Multifaktor-Authentifizierung ist eine Authentifizierungsmethode, die verhindern soll, dass Anmeldeinformationen...

Weiterlesen
OAuth-Zustimmung Phishing

OAuth-Zustimmung Phishing

OAuth-Consent-Phishing ist eine Phishing-Technik, bei der ein Angreifer versucht, einen Benutzer dazu zu bringen, eine schädliche Einwilligung zu erteilen...

Weiterlesen
OAuth-Token

OAuth-Token

Ein OAuth-Token ist ein digitaler Nachweis, der es einer Anwendung ermöglicht, im Namen eines Benutzers auf bestimmte Ressourcen zuzugreifen...

Weiterlesen
Dark-Web-Überwachung

Dark-Web-Überwachung

Dark-Web-Monitoring ist der kontinuierliche Prozess des Scannens versteckter Online-Marktplätze, Foren, Datenspeicher usw.

Weiterlesen
Multi-Faktor-Authentifizierung (MFA)

Multi-Faktor-Authentifizierung (MFA)

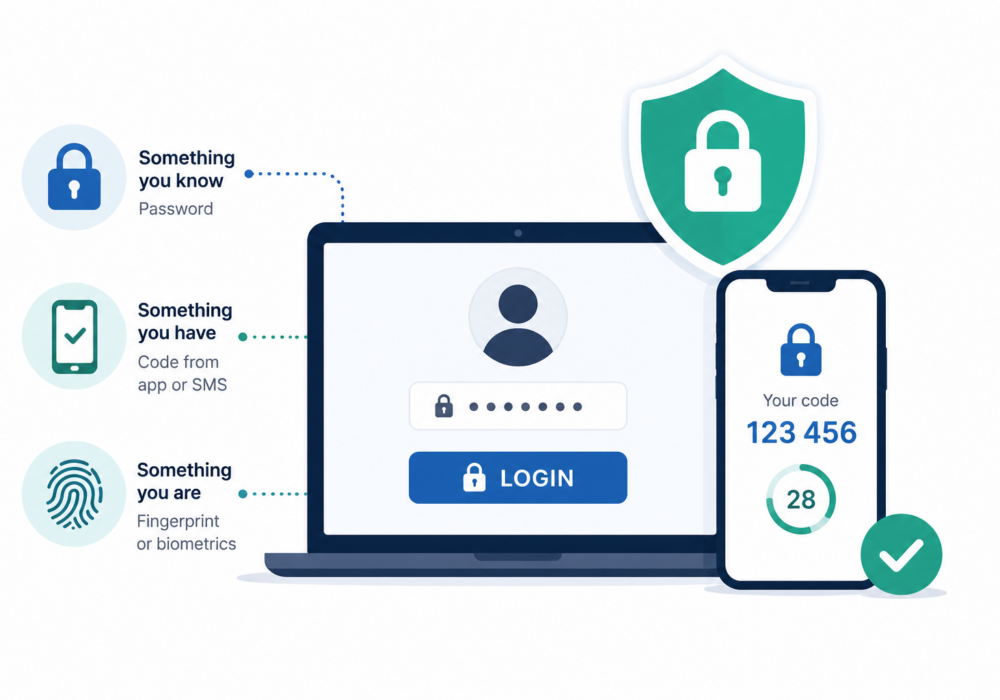
Die Multi-Faktor-Authentifizierung (MFA) ist eine Sicherheitsmethode, die von Benutzern die Bestätigung ihrer Identität mithilfe von zwei oder mehr Faktoren erfordert.

Weiterlesen
Referenzen

Sehen Sie, wer spricht über CyberHoot

„Cybersicherheitsschulungen sind komplex. Durch die Partnerschaft mit CyberHoot wird es einfacher. Unsere Benutzer werden mit geringem Verwaltungsaufwand eingebunden.“
Jeremy Treister, CMIT Solutions of Chicago Downtown, Präsident

„Die Verwendung von CyberHoot war eine der besten Entscheidungen, die wir in Bezug auf SAT getroffen haben. Vollständig automatisiert, das Training ist interessant, die Mitarbeiterbeteiligung ist im Vergleich zu anderen Anbietern hoch.“
Max Krider, Creative Tech, HIPAA-Compliance-Beauftragter
„CyberHoot ist eine großartige Option für die Cybersicherheit unserer Schulen. Die Videos und anderen Schulungen sind sehr benutzerfreundlich. Auch der Support ist fantastisch.“
Robyn Dunlap, Franklin Schools, Technologiedirektor
„Die Nutzung von CyberHoot war eine unserer besten Entscheidungen in Bezug auf SAT. Das System ist vollständig automatisiert, die Schulungen sind interessant und die Mitarbeiterbeteiligung ist im Vergleich zu anderen Anbietern hoch.“
Michael Gibby, SEQ IT Services, Gründer & Geschäftsführer
„Managed Service Provider (MSPs) werden ständig mit neuen Anbietern und Produkten überhäuft, die sich entweder mit bereits im Portfolio befindlichen Produkten überschneiden oder für die es schwierig ist, die Zustimmung der Kunden zu gewinnen. CyberHoot bringt ein neues Produkt/eine neue Dienstleistung auf den MSP-Markt…“
Chris Johnson, MSP-Ignite, Gründer und CEO