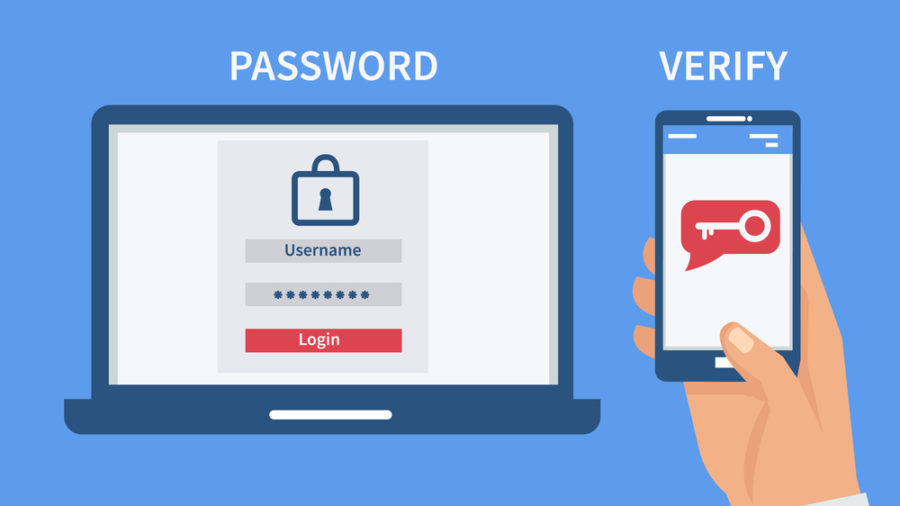
Die Zwei-Faktor-Authentifizierung (2FA) ist die Verwendung von zwei der folgenden drei Identifikationsfaktoren:
Die Verwendung von zwei dieser drei Identifikationsfaktoren ist der beste Weg, Ihre wichtigen Konten zu schützen. Hacker wissen, dass die meisten Menschen keine Passwortmanager mit sicheren Passwörtern verwenden und auch keine Zwei-Faktor-Authentifizierung (2FA) nutzen. Daher führen sie Phishing- Angriffe durch, um die Zugangsdaten ahnungsloser Nutzer zu stehlen. Mit aktivierter Zwei-Faktor-Authentifizierung benötigen Hacker mehr als nur Benutzername und Passwort, um Zugriff auf Ihre Konten zu erhalten. Sie benötigen dann einen weiteren Identifikationsfaktor (etwas, das Sie besitzen oder das Sie sind), wodurch sie effektiv von Ihren Konten ausgeschlossen werden.
Aktivieren Sie 2FA für Ihre wichtigen Konten. Ihre Bank setzt 2FA wahrscheinlich bereits für die Online-Sicherung voraus. Nutzen Sie es dort und aktivieren Sie es auch für wichtige Konten wie E-Mail, Firmen-VPN und alle internetbasierten Dienste, die Sie Ihren Kunden anbieten.
Verwandte Begriffe : Passwort-Manager , Phishing
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ich erinnere mich an die Anfänge von...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

