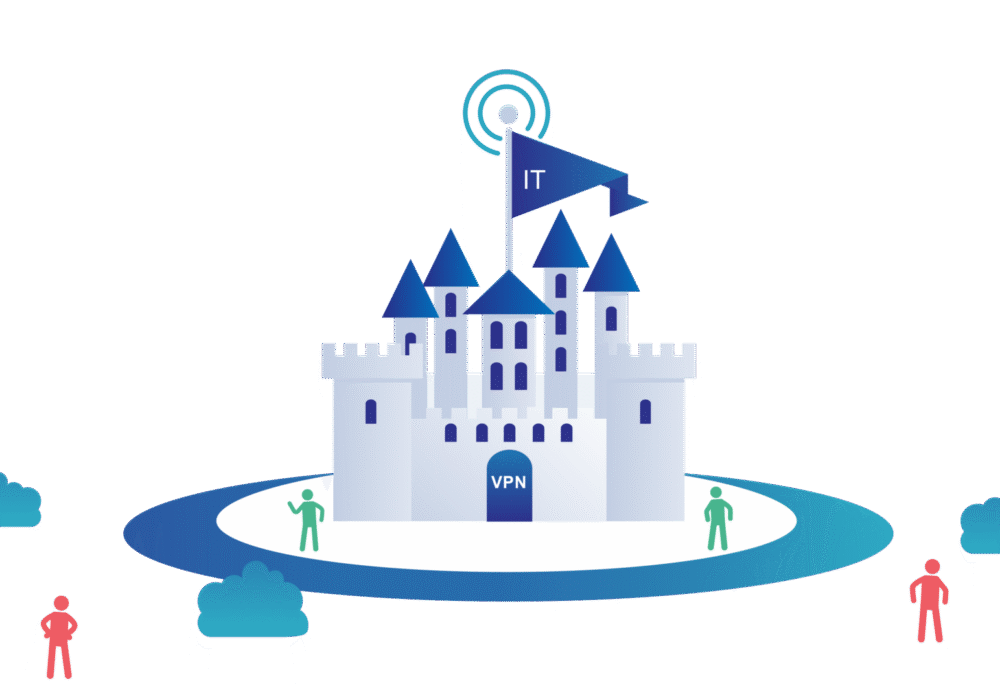
Das Burggraben-Modell beschreibt ein Netzwerksicherheitsmodell, bei dem niemand außerhalb des Netzwerks auf interne Daten zugreifen kann, während dies für alle innerhalb des Netzwerks möglich ist. Stellen Sie sich das Netzwerk eines Unternehmens als Burg und die Firewall als Burggraben vor. Sobald die Zugbrücke heruntergelassen ist und jemand sie überquert, hat er freien Zugang zum Burggelände. Analog dazu kann ein Benutzer, sobald er sich in diesem Modell mit einem Netzwerk verbindet, auf alle Anwendungen und Daten innerhalb dieses Netzwerks zugreifen.
Organisationen, die dieses Modell nutzen, investieren viele Ressourcen in die Verteidigung ihres Netzwerkperimeters, ähnlich wie bei einer Burg die meisten Wachen in der Nähe der Zugbrücke positioniert werden. Sie setzen Firewalls , Intrusion-Detection-Systeme (IDS) , Intrusion-Prevention-Systeme (IPS) und weitere Sicherheitstools ein, die viele externe Bedrohungen abwehren. Kann die Burg jedoch über die Kanalisation (oder eine Netzwerklücke in einem internetfähigen Dienst, ähnlich den Exchange-Server-Sicherheitsvorfällen im März 2021 ) angegriffen werden, ist der Burg-und-Graben-Ansatz im Kampf gegen Cyberangriffe wirkungslos.
Und dann ist da noch das Problem der Insider-Bedrohungen. Sollte jemand, der sich bereits innerhalb der Burgmauern befindet und neugierig wird, alles sehen und auf alles zugreifen dürfen, was er möchte?
Die Burggraben-Strategie ist keine angemessene Cybersicherheitsstrategie mehr. Der Begriff dient dazu, die traditionelle Netzwerkarchitektur dem Zero-Trust-Modell gegenüberzustellen.
Da die traditionelle Sicherheitsstrategie mit Burggraben überholt ist, empfiehlt sich der Umstieg auf den Zero-Trust-Ansatz. Dieser Ansatz verwirft die alte Strategie, bei der sich Unternehmen auf die Verteidigung ihrer Perimeter konzentrierten und davon ausgingen, dass alles innerhalb der Systeme keine Bedrohung darstellt. Experten argumentieren, dass die Burggraben-Strategie nicht funktioniert. Die Serie „Game of Thrones“ hat dies immer wieder bewiesen: Wer die Burgmauern überwinden konnte, konnte und würde einen töten. In der heutigen Welt ereignen sich die schwerwiegendsten Datenpannen, wenn Hacker Zugang zu Unternehmensfirewalls erlangen und sich anschließend ungehindert in internen Systemen bewegen können.
IT Managed Service Provider (MSPs) können Sie bei Zero Trust unterstützen. Sie können Zwei-Faktor-Authentifizierung , Identity Access Management (IAM), das Prinzip der minimalen Berechtigungen für Dateiserverordner, die Entfernung administrativer Rechte von lokalen Arbeitsstationen und sogar Netzwerksegmentierung implementieren.
Zero Trust ist für KMU ein schwieriges, aber notwendiges Modell: Netzwerke müssen segmentiert werden, die Zwei-Faktor-Authentifizierung muss aktiviert und mit starken Schutzmechanismen für Identitäts- und Zugriffsverwaltung kombiniert werden, und Sie müssen die Grundsätze der geringsten Privilegien für den Zugriff auf kritische und sensible Daten befolgen.
Zusätzlich zu diesen Schutzmaßnahmen empfiehlt CyberHoot KMUs die folgenden Schritte zur Absicherung ihres Unternehmens. Diese Maßnahmen bieten einen hohen Gegenwert für den erforderlichen Kosten- und Zeitaufwand (insbesondere bei der Umsetzung über CyberHoot).
Die meisten dieser Empfehlungen sind in CyberHoot integriert. Mit CyberHoot können Sie Ihre Mitarbeiter führen, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quellen:
Weitere Leseempfehlungen:
Vom Burggraben-Modell zum Zero-Trust-Modell
Verwandte Begriffe:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
Weiterlesen
Die meisten Phishing-Tests täuschen Ihre Mitarbeiter. Dieser hier begrüßt Sie zuerst! HootPhish sagt gleich zu Beginn: Das ist...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.