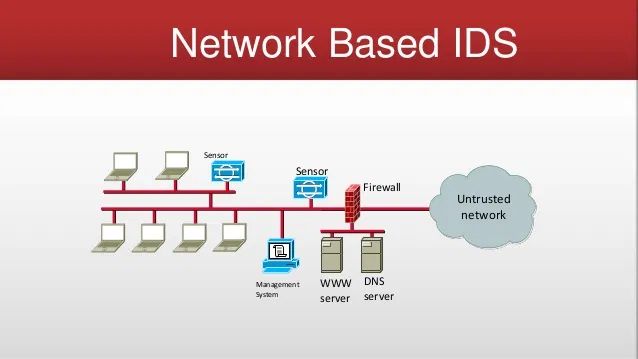
Ein netzwerkbasiertes Intrusion-Detection-System (NIDS) oder netzwerkbasiertes IDS ist Sicherheitshardware, die strategisch platziert wird, um kritischen Netzwerkverkehr zu überwachen. Traditionelle NIDS analysieren den Netzwerkverkehr und gleichen ihn mit einer Datenbank bekannter Angriffe im System ab. Neuere Systeme nutzen künstliche Intelligenz (Heuristiken), um den Datenverkehr auf relevante Muster zu analysieren. Wird ein Angriff erkannt oder ein relevantes Muster gefunden, wird in der Regel eine Warnung an ein Security Operations Center (SOC) gesendet. Dort wird die Warnung geprüft und auf ihre Gültigkeit hin bewertet, gegebenenfalls mit der weiteren Eskalation.
Quelle: Wiki Netzwerk-Intrusion-Detection-Systeme
Verwandte Begriffe: Paketmitschnitt , Intrusion-Prevention-Systeme
Network Intrusion Detection Services (IDS) sind ein komplexes und teures Konzept, da sie in der Unternehmensumgebung nur dann ordnungsgemäß und effektiv funktionieren, wenn sie ordnungsgemäß funktionieren. Sie werden häufig in Rechenzentren von Cloud-Hosting-Anbietern eingesetzt, um die Cybersicherheit ihrer kritischen Netzwerke zu verbessern. Im KMU-Bereich sind sie jedoch oft zu teuer, um praktikabel zu sein. Darüber hinaus bieten sie Sicherheitsdienste, die nur dann sinnvoll wären, wenn alle Ihre Dienste, Prozesse und Richtlinien für Cybersicherheit der Stufen 1, 2 und 3 vorhanden wären. Die meisten KMUs arbeiten nicht mit diesem Reifegrad. Daher empfehle ich IDS oder den teureren Verwandten IPS (Intrusion Prevention Services) im KMU-Netzwerkbereich nur selten. Ausnahmen von dieser allgemeinen Empfehlung gelten, insbesondere in regulierten Branchen der Hochfinanz, beispielsweise bei Rüstungsunternehmen, die hochrangige Zertifizierungen anstreben.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

