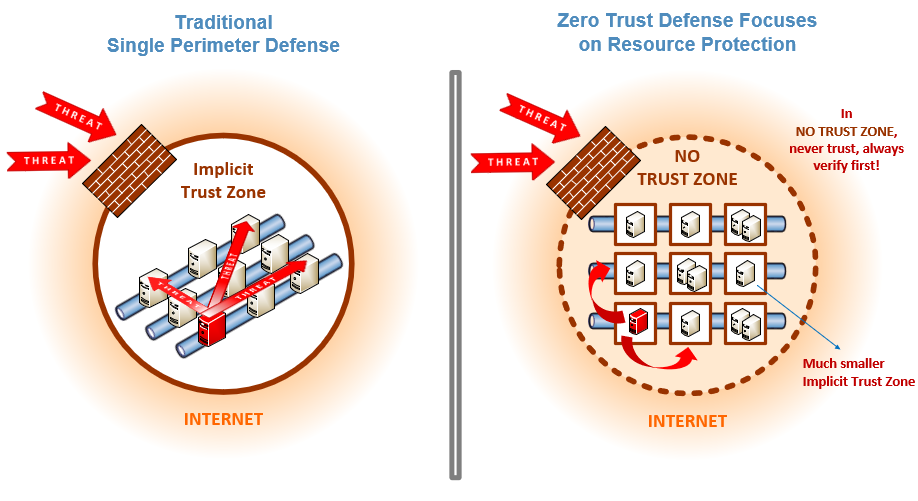
Zero Trust ist eine Sicherheitsstrategie, die auf der Überzeugung beruht, dass Organisationen weder innerhalb noch außerhalb ihrer Netzwerkperimeter automatisch vertrauen sollten. Stattdessen müssen sie jede Verbindung zu ihren Systemen überprüfen, bevor sie Zugriff gewähren. Zero Trust basiert auf dem Prinzip „Vertrauen ist gut, Kontrolle ist besser“. Es dient dem Schutz moderner digitaler Umgebungen durch Netzwerksegmentierung, Verhinderung lateraler Angriffe, Schutz vor Bedrohungen auf Schicht 7 und differenzierte Benutzerzugriffskontrolle.
Das Zero-Trust-Modell der Informationssicherheit verwirft die alte „Burg-und-Graben“-Strategie, bei der sich Unternehmen auf die Verteidigung ihrer Perimeter konzentrierten und annahmen, dass alles innerhalb der Mauern keine Bedrohung darstellte. Viele Experten argumentieren, dass dieser Ansatz nicht mehr funktioniert. Game of Thrones hat dies immer wieder bewiesen: Jeder, der die Burgmauern überwinden konnte, konnte und würde einen töten. In unserer Welt ereigneten sich die schwerwiegendsten Datenpannen, als Hacker Zugang zu Unternehmensfirewalls erlangten und sich ungehindert in internen Systemen bewegen konnten.
Experten zufolge setzen zahlreiche IT-Unternehmen bereits viele Aspekte von Zero Trust um. Sie verfügen häufig über Zwei-Faktor-Authentifizierung , Identitäts- und Zugriffsmanagement (IAM) und das Prinzip der minimalen Berechtigungen.
Es wird empfohlen , einen proaktiven Zero-Trust- Ansatz (niemals vertrauen, immer überprüfen) anzuwenden. Das Zero-Trust-Modell der Informationssicherheit verwirft die alte „Burg-und-Graben“-Strategie, bei der sich Unternehmen auf die Verteidigung ihrer Perimeter konzentrierten und annahmen, dass alles innerhalb des Systems keine Bedrohung darstellte. Experten argumentieren, dass der Burg-und-Graben-Ansatz nicht funktioniert. Game of Thrones hat dies immer wieder bewiesen: Jeder, der die Burgmauern überwinden konnte, konnte und würde einen töten. In unserer Welt ereignen sich die schwerwiegendsten Datenpannen, wenn Hacker Zugang zu Unternehmensfirewalls erlangen und sich dann weitgehend widerstandslos in internen Systemen bewegen können.
Experten zufolge setzen zahlreiche IT-Unternehmen bereits viele Aspekte von Zero Trust um. Sie verfügen häufig über Zwei-Faktor-Authentifizierung , Identitäts- und Zugriffsmanagement (IAM) und das Prinzip der minimalen Berechtigungen.
Zero Trust ist ein schwieriges, aber notwendiges Modell für KMU. Bei der Nutzung von Zero Trust werden Netzwerke segmentiert, oft durch Arbeitsteilung. KMU sollten Zwei-Faktor-Authentifizierung und starke Schutzmechanismen für Identitäts- und Zugriffsmanagement (IAM) einsetzen und beim Zugriff auf kritische und sensible Daten stets das Prinzip der geringsten Privilegien einhalten.
Zusätzlich zu diesen Schutzmaßnahmen empfiehlt CyberHoot KMUs die folgenden Schritte zur Absicherung ihres Unternehmens. Diese Maßnahmen bieten einen hohen Gegenwert für den erforderlichen Kosten- und Zeitaufwand (insbesondere bei der Umsetzung über CyberHoot).
Die meisten dieser Empfehlungen sind in CyberHoot integriert. Mit CyberHoot können Sie Ihre Mitarbeiter führen, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quellen:
Weitere Leseempfehlungen:
Executive Order zur Cybersicherheit vom Mai 2021 (Zero Trust Architecture)
DISA veröffentlicht Zero-Trust-Architektur für die Verteidigung
Verwandte Begriffe:
Prinzip des geringsten Privilegs
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

