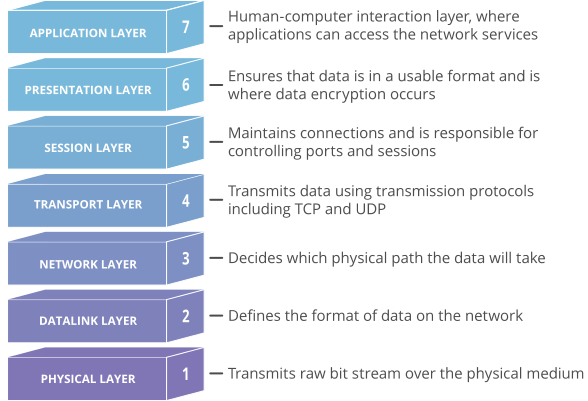
El Modelo de Interconexión de Sistemas Abiertos (OSI) es un modelo conceptual creado por la Organización Internacional de Normalización (ISO) que permite que diversos sistemas de comunicación se comuniquen mediante protocolos estándar. En términos más sencillos, el OSI proporciona un estándar para que diferentes sistemas informáticos puedan comunicarse entre sí. El Modelo OSI puede considerarse un lenguaje universal para las redes informáticas. Se basa en el concepto de dividir un sistema de comunicación en siete capas diferentes, cada una apilada sobre la anterior.
Cada capa del modelo OSI se encarga de una tarea específica y se comunica con las capas superiores e inferiores. El modelo OSI está diseñado para ser robusto, con capacidad de corrección de errores y eficiente. Sin embargo, en ocasiones, los ciberdelincuentes intentan interrumpir las comunicaciones individuales en distintas capas del modelo OSI. A menudo, lo intentan mediante ataques DDoS dirigidos a capas específicas de una conexión de red; los ataques a la capa de aplicación se dirigen a la capa 7, y los ataques a la capa de protocolo se dirigen a las capas 3 y 4.
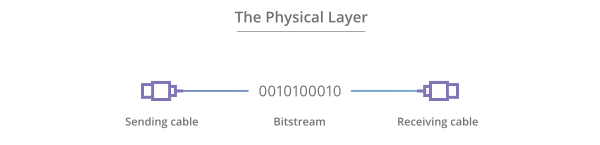
La capa inferior del modelo OSI transmite, eléctrica u ópticamente, bits de datos sin procesar y no estructurados a través de la red, desde la capa física del dispositivo emisor hasta la capa física del dispositivo receptor. Puede incluir especificaciones como voltajes, disposición de pines, cableado y radiofrecuencias. En la capa física, se encuentran recursos físicos como concentradores de red, cableado, repetidores, adaptadores de red o módems.
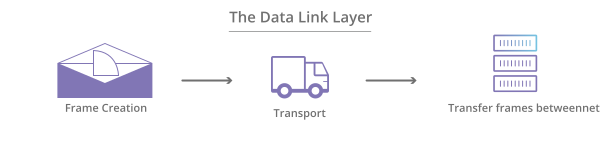
En la capa de enlace de datos, se utilizan nodos conectados directamente para realizar transferencias de datos de nodo a nodo, donde los datos se empaquetan en tramas mediante direcciones MAC. La capa de enlace de datos también corrige errores que puedan haberse producido en la capa física.
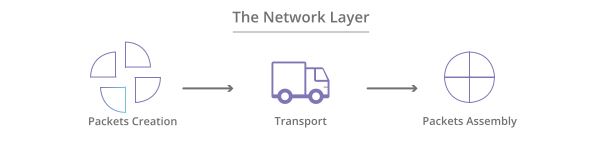
La capa de red se encarga de recibir tramas de la capa de enlace de datos y entregarlas a sus destinos previstos según las direcciones IP contenidas en la trama. Esta capa encuentra el destino mediante direcciones lógicas, como IP (protocolo de Internet). En esta capa, los enrutadores son un componente crucial para enrutar la información entre redes.
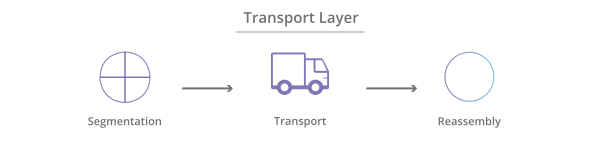
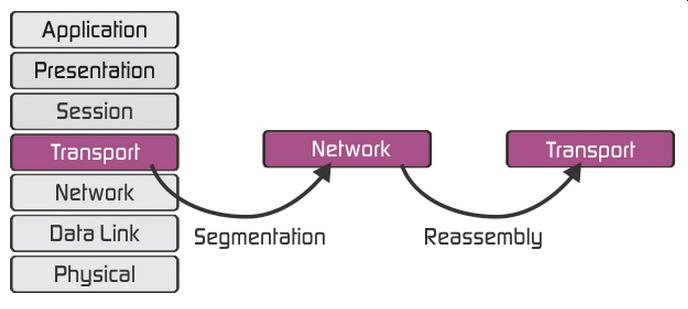
La capa de transporte gestiona la entrega y la verificación de errores de los paquetes de datos . Regula el tamaño, la secuencia y, en última instancia, la transferencia de datos entre sistemas y hosts. Uno de los ejemplos más comunes de la capa de transporte es TCP o Protocolo de Control de Transmisión. La segmentación de paquetes se realiza en la capa de transporte para garantizar entregas eficientes, evitando que los paquetes sean demasiado grandes (sobrecapacidad) o demasiado pequeños (ineficientes).
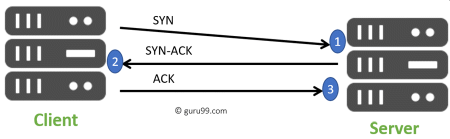
La capa de sesión controla las conversaciones entre diferentes computadoras. Una sesión o conexión entre máquinas se establece, gestiona y finaliza en la capa 5. Los servicios de la capa de sesión también incluyen la autenticación y las reconexiones.
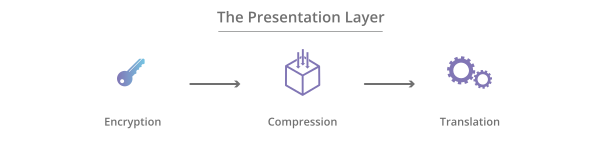
La capa de presentación formatea o traduce datos para la capa de aplicación según la sintaxis o la semántica que acepta la aplicación. Por ello, a veces también se denomina capa de sintaxis. Esta capa también puede gestionar el cifrado y descifrado que requiere la capa de aplicación.
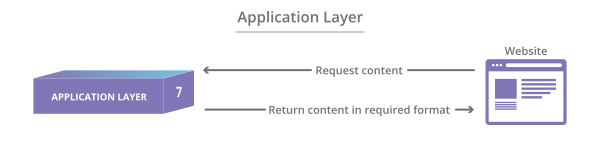
En esta capa, tanto el usuario final como la capa de aplicación interactúan directamente con la aplicación de software. Esta capa gestiona los servicios de red que se proporcionan a las aplicaciones del usuario final, como un navegador web u Office 365. La capa de aplicación identifica a los socios de comunicación, la disponibilidad de recursos y sincroniza la comunicación.
Es importante que su proveedor de servicios gestionados (MSP) o su personal de TI conozcan el modelo OSI y cómo gestiona la información. En materia de seguridad, dentro de ciertas capas, como la Capa 2 y la Capa 3, se pueden implementar medidas de seguridad adicionales, como VLAN o PVLAN . El modelo OSI tiene como objetivo guiar a los proveedores y desarrolladores de tecnología para que los productos de comunicaciones digitales y los programas de software que crean puedan funcionar conjuntamente. El modelo OSI proporciona un marco claro que describe las funciones de un sistema de redes o telecomunicaciones en uso.
Recomendaciones adicionales de ciberseguridad: Las siguientes recomendaciones le ayudarán a usted y a su empresa a protegerse de las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
Proteja su negocio con un firewall humano
Términos relacionados:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.