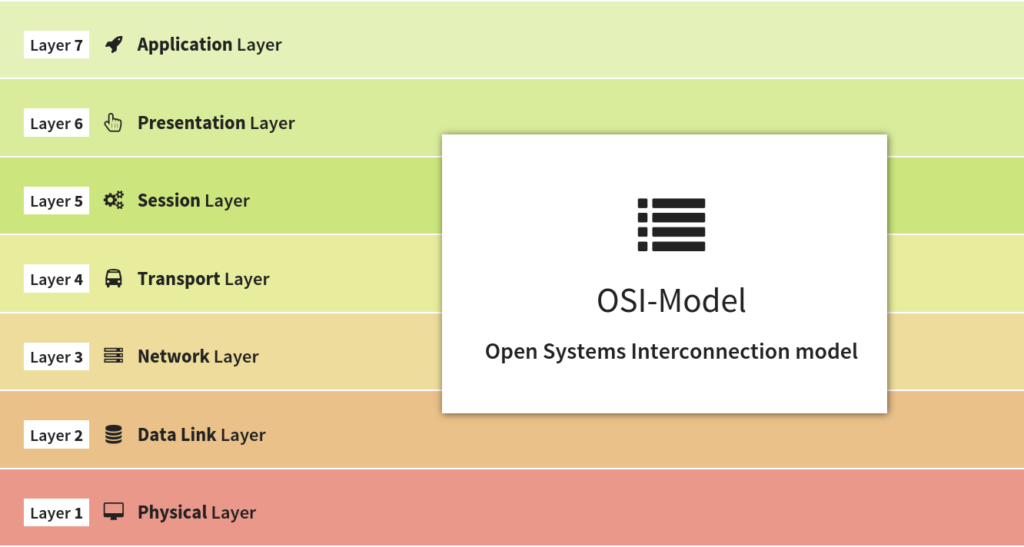
Una red de capa 3 es la tercera capa del modelo de interconexión de sistemas abiertos (OSI), o capa de red. La capa 3 proporciona la lógica de enrutamiento y conmutación de la red, que crea rutas de red conocidas como circuitos virtuales (VC). Los VC son necesarios para la transmisión de datos entre nodos de la red. Las funciones principales de la capa 3 incluyen el enrutamiento y el reenvío, así como la interconexión de redes, el direccionamiento, la secuenciación de paquetes , el control de congestión y el manejo de errores. Los protocolos utilizados en la capa 3 incluyen:
Las redes de Capa 3 pueden ser útiles de muchas maneras para una PYME. Esto incluye el control del tráfico espurio, como las solicitudes del Protocolo de Resolución de Direcciones (ARP). En este caso, una máquina envía su dirección MAC mediante una difusión ARP a todos los demás sistemas de su red. Un conmutador, enrutador o firewall de Capa 3 puede bloquear dicho tráfico, reduciendo la cantidad de paquetes que cada sistema debe monitorear y rastrear. Esto también bloquea el tráfico de red de difusión y multidifusión, lo que reduce la carga de CPU de las máquinas necesarias para procesar estos paquetes.
Sin embargo, una de las mayores ventajas de mantener capacidades de capa tres en su PYME es la segmentación de la red. Esto le permite limitar la propagación de virus en caso de un error, restringir la capacidad de los hackers para moverse lateralmente en sus redes y le brinda la oportunidad de diseñar una red con subredes específicas para cada función: contabilidad y finanzas en la Red 1, videovigilancia en la Red 2, control de acceso con credenciales en la Red 3, etc. Esto se puede lograr de diversas maneras, desde el uso de puertos físicos en su firewall hasta redes de área local virtuales privadas (PVLAN) en un enrutador de capa tres. Las PYME deberían considerar esta opción y segmentar su red según la lógica que mejor se adapte a sus necesidades.
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
Proteja su negocio con un firewall humano
La nube híbrida exige nuevas herramientas para la monitorización del rendimiento
Términos relacionados:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.