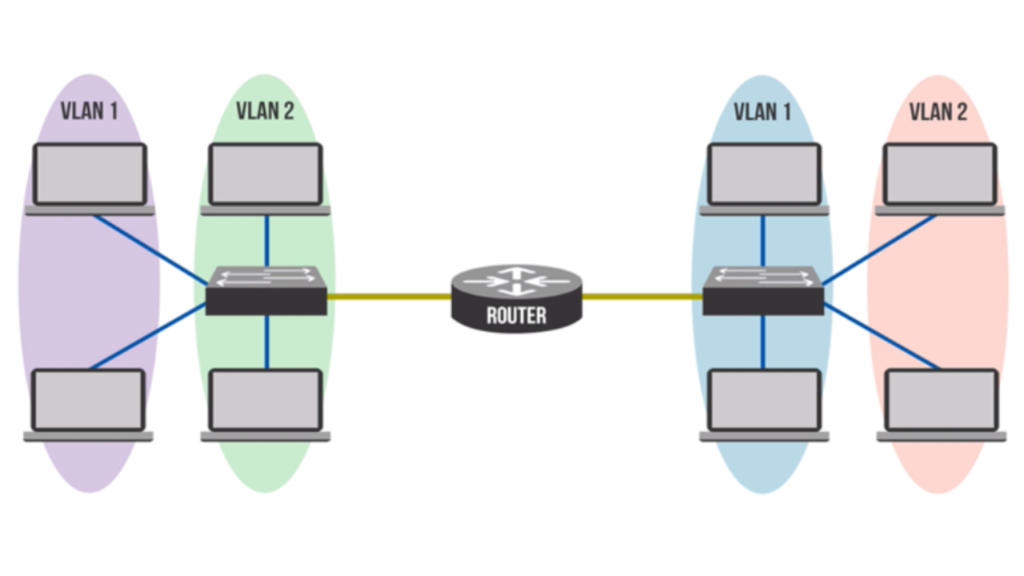
La red de área local virtual privada (PVLAN), también conocida como aislamiento de puertos, es una tecnología de segmentación de red para redes de capa 2 que permite la creación de subredes separadas, o VLAN privadas, dentro de la VLAN principal . Al aplicar PVLAN en un entorno de red compartida, se mejora la seguridad de los puertos de conmutación en la capa 2, ya que solo se permite la comunicación entre los dispositivos que se encuentran dentro de una subred.
En las VLAN convencionales, los usuarios suelen conectarse a diferentes subredes IP. Al dividir las VLAN mediante PVLAN, los hosts en distintas PVLAN siguen perteneciendo a la misma subred IP, pero el enrutador local puede aislarlos para que no se comuniquen entre sí. A su vez, el enrutador puede permitir o prohibir la comunicación entre PVLAN mediante listas de permisos.
Al trabajar con PVLAN, es importante comprender los diferentes tipos de puertos y tipos de VLAN:
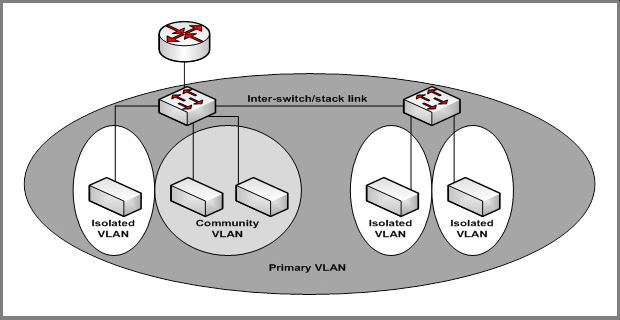
Puerto promiscuo: Este tipo de puerto puede enviar y recibir tramas desde cualquier otro puerto de la VLAN. Generalmente se conecta con un conmutador de capa 3, un enrutador u otro dispositivo de puerta de enlace.
Puerto aislado: Al existir en una sub-VLAN, el puerto aislado se conecta con un host y solo puede comunicarse con puertos promiscuos.
Puerto comunitario: Los puertos comunitarios también residen en una sub-VLAN y se conectan con un host. Sin embargo, solo pueden comunicarse con puertos promiscuos y otros puertos comunitarios en la misma subred.
Dentro de una VLAN privada, las VLAN son accesibles en tres tipos:
VLAN primaria: Este tipo de VLAN se refiere a la VLAN original, que puede transmitir tramas a todas sus sub-VLAN (VLAN secundarias) desde puertos promiscuos a todos los puertos conectados al host.
VLAN aislada: Como VLAN secundaria, la VLAN aislada solo admite puertos de conmutación (puertos aislados) dentro de la VLAN aislada que reenvían datos a puertos promiscuos en la VLAN principal. Incluso dentro de la misma VLAN aislada, los puertos aislados no pueden comunicarse entre sí.
VLAN de comunidad: Una VLAN de comunidad es un tipo de VLAN secundaria. Los puertos del switch (puertos de comunidad) dentro de la misma VLAN de comunidad pueden comunicarse entre sí, así como con los puertos de la VLAN principal. Sin embargo, este tipo de VLAN no puede comunicarse con otras VLAN secundarias, incluidas otras VLAN de comunidad.
PVLAN es una tecnología importante que permite segmentar fácilmente la red. La segmentación de la red puede ser muy beneficiosa para la seguridad de su empresa. Ayuda a limitar la propagación de malware , virus e incluso hackers, ya que la red interna de confianza deja de ser plana y abierta. PVLAN permite implementar un marco de red de confianza cero . Por ejemplo, si un hacker accediera a su red a través de alguien de su equipo de finanzas, no podría moverse lateralmente a otra parte de la red sin comprometer un host en esa red, e incluso en ese caso, solo si pudiera ver o comunicarse con un host en la otra red aislada, gracias a la segmentación de la red.
Los firewalls se implementan comúnmente en pymes con capacidades de red inalámbrica que permiten separar física y lógicamente las redes Wi-Fi de invitados de las redes Wi-Fi de confianza. Asegúrese de vincular su red Wi-Fi de confianza con sus cuentas de usuario de Active Directory (usando Radius) en lugar de una contraseña estática. Esto elimina el riesgo común de que empleados despedidos accedan a su red Wi-Fi de confianza en un segundo plano para robar datos confidenciales o causar daños adicionales a su empresa.
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Términos relacionados:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.