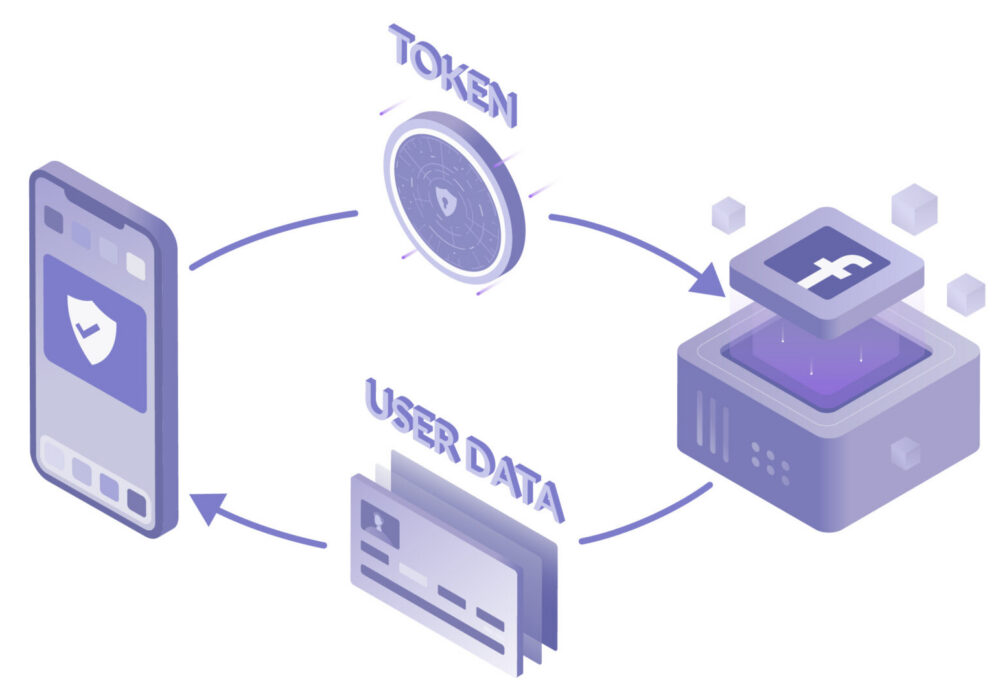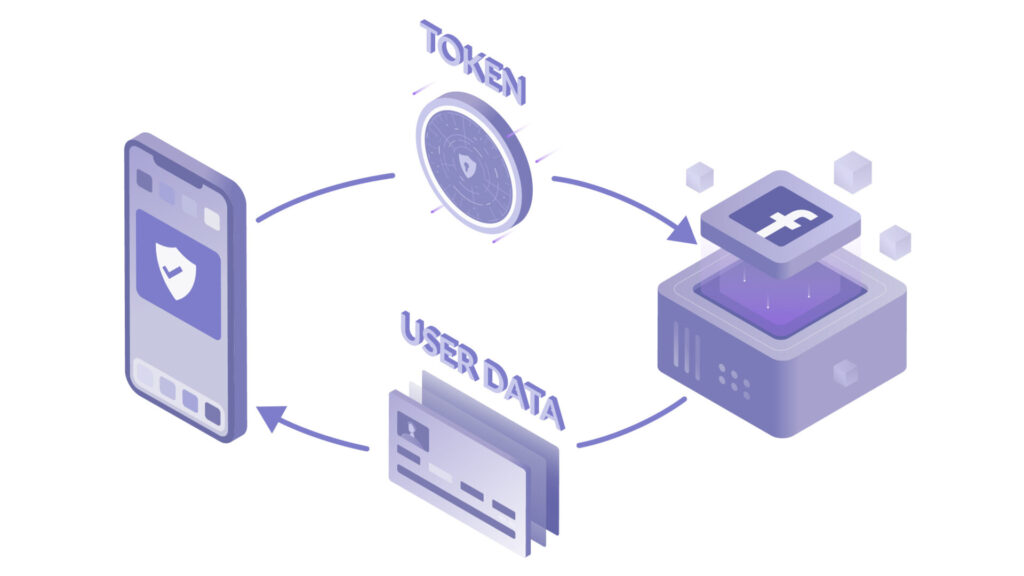
OAuth , también conocido como Autorización Abierta , es un marco de autorización de estándar abierto para la autorización basada en tokens en internet. OAuth permite que servicios de terceros, como Facebook y Google, utilicen la información de la cuenta del usuario sin exponer las credenciales de la cuenta a dichos terceros. Actúa como intermediario en nombre del usuario final, proporcionando al servicio de terceros un token de acceso que autoriza el intercambio de información específica de la cuenta. El proceso para obtener el token se denomina flujo de autorización.
OAuth 1.0 se lanzó por primera vez en 2007 como método de autorización para la interfaz de programación de aplicaciones (API) de Twitter. En 2010, el Grupo de Trabajo de OAuth de la IETF publicó el primer borrador del protocolo OAuth 2.0. Al igual que el OAuth original, OAuth 2.0 permite a los usuarios otorgar acceso a recursos web a aplicaciones de terceros sin compartir una contraseña. Sin embargo, se trata de un protocolo completamente nuevo y no es compatible con versiones anteriores de OAuth 1.0. Entre las novedades se incluyen un nuevo flujo de código de autorización para aplicaciones móviles, firmas simplificadas y tokens de corta duración con autorizaciones de larga duración. Esto permite a los usuarios finales revocar tokens con mayor facilidad cuando lo deseen.
OAuth se utiliza a menudo para consolidar credenciales de usuario y agilizar el proceso de inicio de sesión de los usuarios, de modo que cuando acceden a un servicio en línea, no tengan que volver a ingresar información que otras cuentas en línea ya poseen.
OAuth es la tecnología subyacente que utilizan para la autenticación de sitios web que permiten a los usuarios registrarse o iniciar sesión con su cuenta en otro sitio web, como Facebook, Twitter, LinkedIn, Google, GitHub o Bitbucket. Por ejemplo, si un usuario hace clic en la opción de inicio de sesión de Facebook al iniciar sesión en otro sitio web, Facebook lo autentica y el sitio web original inicia sesión con el permiso obtenido de Facebook.
OAuth y permisos para terceros Software como Servicio (SaaS) Las soluciones son algo que debe ser supervisado por el personal de TI. OAuth Este mecanismo facilita la interconexión de aplicaciones, pero muchos no consideran las posibles consecuencias. Cuando estas aplicaciones SaaS y otros complementos para plataformas SaaS solicitan permisos, estos suelen concederse sin pensarlo dos veces, lo que aumenta las oportunidades para que los hackers accedan a los datos de una empresa. Esto pone a las empresas en riesgo. ataques a la cadena de suministro, Adquisiciones de APIe instalaron involuntariamente aplicaciones maliciosas de terceros en dispositivos de la empresa. Algunos investigadores de seguridad no son partidarios de los mecanismos de autenticación OAuth, alegando que están plagados de vulnerabilidades que podrían ser explotadas por programas inexpertos que no protegen su API correctamente. Esto Artículo de Portswigger.net Describe muchas de las amenazas potenciales encontradas en la implementación de OAuth.
En resumen, CyberHootSi realmente desea implementar OAuth en su PYME, opte por las implementaciones de proveedores principales, como Okta, Azure AD o RSA. Cada una de ellas lleva muchos años en el mercado, ha sido sometida a un riguroso escrutinio de su código base y cuenta con una sólida financiación para mitigar los riesgos en su API. Además, asegúrese de combinar cualquier servicio de autenticación de origen OAuth con autenticación de múltiples factores Antes de otorgar tokens a terceros, su empresa debería implementar todas las siguientes medidas de ciberseguridad para garantizar su seguridad:
Capacitación en seguridad informática : El primer paso en ciberseguridad siempre es sensibilizar a los empleados. Una vez que los empleados sean más conscientes de los riesgos y peligros que presentan estos mecanismos OAuth, serán más reacios a utilizarlos.
Habilitar la autenticación multifactor : La mejor medida que puede tomar para mejorar la seguridad en la nube de su organización es activar y exigir la autenticación multifactor (MFA) para todas las cuentas. Esta práctica es especialmente importante para sus plataformas principales de correo electrónico y colaboración, ya que reduce el daño que un atacante puede causar con credenciales robadas.
Políticas : Las organizaciones deben crear una política que obligue a los empleados a enviar solicitudes para aplicaciones de terceros. Esto se puede implementar en la Política de Uso Aceptable (PUA) de su organización.
Implemente la monitorización de seguridad de SaaS : la monitorización de seguridad de SaaS es una capa crucial de seguridad para su infraestructura SaaS. Le permite gestionar el acceso de los empleados a las aplicaciones SaaS necesarias por departamento, consolidar licencias y obtener una visibilidad sin precedentes de su infraestructura SaaS. Blissfully es un excelente ejemplo de una plataforma que ofrece estas tres funcionalidades y más; es un elemento clave de seguridad SaaS al configurar su infraestructura de TI.
Gestiona el acceso y las contraseñas de SaaS : como se mencionó anteriormente, algunas aplicaciones SaaS no se integran con soluciones SSO. En estos casos, CyberHoot recomienda usar un gestor de contraseñas. Gestores de contraseñas reconocidos como LastPass , 1Password, DashLane o Bitwarden permiten generar contraseñas seguras y únicas de más de 14 caracteres, almacenar credenciales para sitios web y guardar notas seguras cifradas. Estas herramientas también son útiles porque permiten compartir de forma segura credenciales o notas con empleados o clientes de confianza.
Aquí se aplican los consejos prácticos y el sentido común. Asegúrese de que sus usuarios sepan que no deben aceptar ciegamente todos los permisos de acceso solicitados por una aplicación SaaS, como si denegaran el acceso a una aplicación de teléfono a su lista de contactos o a sus datos de ubicación por defecto. Si no necesita el acceso para funcionar, su opción predeterminada siempre debería ser denegarlo.
Las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Cada una de estas recomendaciones, excepto el seguro cibernético, está integrada en el producto y los servicios virtuales de Director de Seguridad de la Información (CIO) de CyberHoot. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, continúe aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
El acceso a aplicaciones SaaS genera preocupaciones de seguridad
¿Qué es OAuth? Cómo funciona el Marco de Autorización Abierto
Riesgos y desafíos del software como servicio (SaaS)
Términos relacionados:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.