Las aplicaciones de software como servicio (SaaS) han transformado las empresas en la última década, aportando un valor inmenso. La pandemia obligó a muchas empresas a migrar a sus empleados de aplicaciones de oficina o de escritorio a aplicaciones SaaS basadas en la nube. Estas aplicaciones SaaS abarcan desde software de oficina hasta potentes herramientas de comunicación. Algunas de las aplicaciones empresariales más populares son Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 y Zoom.
La mayoría de las personas no lo piensan dos veces antes de conectar una aplicación que necesitan con su entorno de Google Workspace, O365 o servicios similares. Acciones sencillas que realizan los usuarios, como crear un correo electrónico o actualizar un contacto en un CRM , pueden generar varias acciones y notificaciones automáticas en cada una de estas plataformas conectadas.
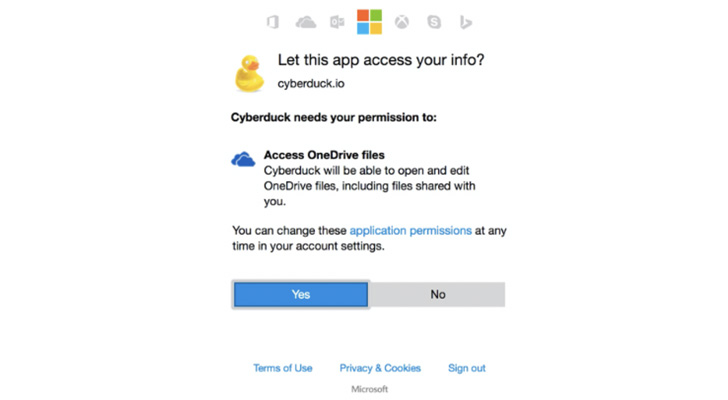
Las tecnologías OAuth y Single Sign-On han simplificado la autenticación y ofrecen una delegación controlada de derechos de acceso. Mediante ámbitos , una aplicación solicita la autorización del usuario para obtener permisos específicos. Una aplicación puede solicitar uno o más ámbitos. Al aprobarlos, el usuario otorga a estas aplicaciones permisos para ejecutar código y realizar lógica internamente en su entorno. Estas aplicaciones pueden ser inofensivas o tan peligrosas como un archivo ejecutable.
Como se muestra en la imagen a continuación, el mecanismo OAuth facilita la interconexión de aplicaciones, y muchos no consideran las posibles consecuencias. Cuando estas aplicaciones y otros complementos para plataformas SaaS solicitan permisos, generalmente se otorgan sin pensarlo dos veces, lo que brinda más oportunidades para que los hackers accedan a los datos de una empresa. Esto expone a las empresas a riesgos de ataques a la cadena de suministro , secuestro de API e instalación involuntaria de aplicaciones maliciosas de terceros en los dispositivos de la empresa.
En lo que respecta a las máquinas locales y los archivos ejecutables, las organizaciones ya cuentan con controles integrados que permiten a los equipos de seguridad bloquear programas y archivos maliciosos. Esto también debe aplicarse a las aplicaciones SaaS.
Capacitación en seguridad informática : El primer paso en ciberseguridad siempre es sensibilizar a los empleados. Una vez que los empleados sean más conscientes de los riesgos y peligros que presentan estos mecanismos OAuth, serán más reacios a utilizarlos.
Habilitar la autenticación multifactor : La mejor medida que puede tomar para mejorar la seguridad en la nube de su organización es activar y exigir la autenticación multifactor (MFA) para todas las cuentas. Esta práctica es especialmente importante para sus plataformas principales de correo electrónico y colaboración, ya que reduce el daño que un atacante puede causar con credenciales robadas.
Políticas : Las organizaciones deben crear una política que obligue a los empleados a enviar solicitudes para aplicaciones de terceros. Esto se puede implementar en la Política de Uso Aceptable (PUA) de su organización.
Implemente la monitorización de seguridad de SaaS : la monitorización de seguridad de SaaS es una capa crucial de seguridad para su infraestructura SaaS. Le permite gestionar el acceso de los empleados a las aplicaciones SaaS necesarias por departamento, consolidar licencias y obtener una visibilidad sin precedentes de su infraestructura SaaS. Blissfully es un excelente ejemplo de una plataforma que ofrece estas tres funcionalidades y más; es un elemento clave de seguridad SaaS al configurar su infraestructura de TI.
Gestiona el acceso y las contraseñas de SaaS : como se mencionó anteriormente, algunas aplicaciones SaaS no se integran con soluciones SSO. En estos casos, CyberHoot recomienda usar un gestor de contraseñas. Gestores de contraseñas reconocidos como LastPass , 1Password, DashLane o Bitwarden permiten generar contraseñas seguras y únicas de más de 14 caracteres, almacenar credenciales para sitios web y guardar notas seguras cifradas. Estas herramientas también son útiles porque permiten compartir de forma segura credenciales o notas con empleados o clientes de confianza.
Aquí se aplican los consejos prácticos y el sentido común. Asegúrese de que sus usuarios sepan que no deben aceptar ciegamente todos los permisos de acceso solicitados por una aplicación SaaS, como si denegaran el acceso a una aplicación de teléfono a su lista de contactos o a sus datos de ubicación por defecto. Si no necesita el acceso para funcionar, su opción predeterminada siempre debería ser denegarlo.
Las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Cada una de estas recomendaciones, excepto el seguro cibernético, está integrada en el producto y los servicios virtuales de Director de Seguridad de la Información (CIO) de CyberHoot. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, continúe aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Riesgos y desafíos del software como servicio (SaaS)
Recursos adicionales:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.