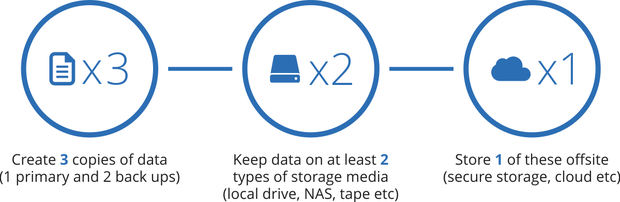
El método de copia de seguridad 3-2-1 se refiere a la "Regla 3-2-1" al realizar copias de seguridad de la información de su computadora. Así es como los profesionales de seguridad recomiendan que realice copias de seguridad de sus datos:
Puede parecer excesivo almacenar tres copias de datos, pero es muy plausible que el hardware o el software fallen, dejando tus datos e información perdidos en el ciberespacio.
Las pymes están, sin duda, expuestas a los ataques de hackers . Los hackers atacan a las pequeñas y medianas empresas 15 veces más a menudo que a las grandes compañías. Lo saben y por eso las atacan. Generalmente, las pymes carecen de recursos para proteger adecuadamente sus sistemas, no capacitan a sus empleados en ciberseguridad y, en ocasiones, carecen de las herramientas de seguridad necesarias.
Por estos motivos, CyberHoot recomienda a todas las PYMES que tomen estas medidas además del método 3-2-1:
Capacita a tus empleados sobre cómo detectar y eliminar correos electrónicos de phishing. Aquí tienes un vídeo gratuito que te ayudará: Cómo protegerte de los ataques de phishing.
Tomar estas medidas proactivas puede reducir el riesgo de sufrir una violación costosa, tiempo de inactividad, daño a la marca y un reclamo de seguro cibernético (o los cuatro).
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

