¡Te han estafado!

26 de marzo de 2025 | Capacitación Especializada ¡Te han estafado!

Pero por favor, no se asusten. Esto solo fue una prueba.

Antes de llegar aquí, hiciste clic en un correo electrónico de phishing enviado por tu empresa para ponerte a prueba. Esto es importante porque, de haber sido un ataque de hackers, podrían haber robado tus credenciales, haber implantado malware en tu equipo y haber provocado un ataque de ransomware o la vulneración de tu correo electrónico empresarial. Ambos son escenarios realmente peligrosos.

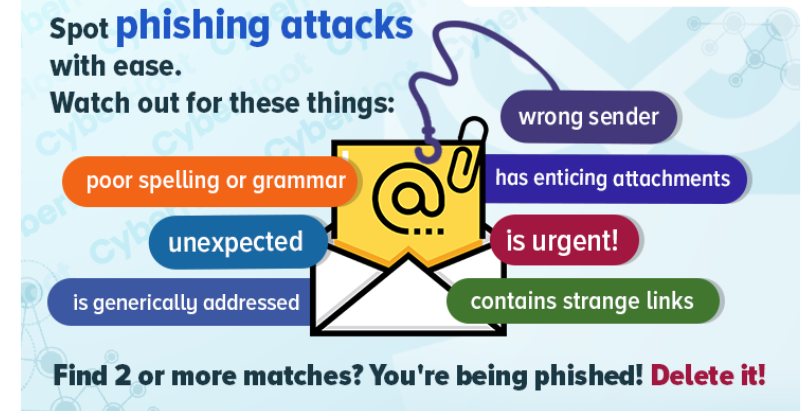
Nuestra empresa exige a todos que permanezcan alerta al revisar el correo electrónico. Estén atentos a estas señales reveladoras de un ataque de phishing:

  1. Destinador¿Es correcto el remitente? Asegúrese de verificar si hay nombres de dominio similares con una sola letra de diferencia. Para más información sobre este ataque, visite esta página web. Typosquatting.
  2. AsuntoEl asunto no siempre es un claro indicio de un ataque de phishing. Pero busque asuntos inesperados, demasiado buenos para ser verdad, urgentes o que contengan errores ortográficos o gramaticales. Estos indican un posible ataque de phishing.
  3. SaludoTenga cuidado con saludos genéricos como "Estimado señor/señora" o "Estimado cliente". Estos suelen indicar que está siendo víctima de phishing.
  4. Ortografía, puntuación y gramáticaEl inglés es a veces el segundo idioma de los atacantes. La mayoría de las empresas legítimas revisan rigurosamente la ortografía, la puntuación y la gramática. Debes estar atento a los errores.
  5. Urgencia y emocionalidadLos hackers saben que las personas toman malas decisiones cuando tienen prisa o se encuentran en situaciones de alta tensión emocional. Por lo tanto, sus correos electrónicos de phishing son muy emotivos y urgentes. Si ve esto, tenga cuidado, ya que podría estar siendo atacado.
  6. Enlaces maliciososAlgunos correos electrónicos de phishing están diseñados para robar tus credenciales. El objetivo es convencerte de hacer clic en un enlace al sitio web de un proveedor común, donde intentarás iniciar sesión. El problema es que el sitio web es un sitio de phishing que roba tus credenciales y, si está bien diseñado, te redirige al sitio web del proveedor real después de capturar tu intento de inicio de sesión.
  7. Archivos adjuntosPor último, pero no menos importante, están los archivos adjuntos que llegan por correo electrónico. Algunos tienen extensiones peligrosas como .bat o .exe, o archivos de Office con macros habilitadas (.docm o .xlsm). Otros tienen extensiones aparentemente seguras, como PDF, pero al abrir el PDF para revisar la factura, aparece un enlace al "sitio web de facturación". De nuevo, se trata de una artimaña. Quieren robar tus credenciales cuando intentas iniciar sesión en ese sitio web falso de facturas.

Si aprendes estas siete maneras de detectar y evitar correos electrónicos de phishing, estarás en ciberseguridad y preparado para enfrentar los ataques de hackers que llegan a nuestras bandejas de entrada a diario. Mantente seguro y alerta.
Cómo detectar un ataque de phishing

Capacitación adicional sobre cómo detectar ataques de phishing:

Ataques de phishing selectivo

Cómo detectar y evitar ataques de phishing

Últimos Blogs

Manténgase actualizado con lo último información de seguridad

Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Los instaladores de software falsos están desactivando Windows Update.

Los instaladores de software falsos están desactivando Windows Update.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...

LEER MÁS

Cuando te llame el "Soporte Técnico de Apple", cuelga.

Cuando te llame el "Soporte Técnico de Apple", cuelga.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: El blog de esta semana tiene...

LEER MÁS

Les presentamos a Manic: el malware para Android con un astuto plan de respaldo.

Les presentamos a Manic: el malware para Android con un astuto plan de respaldo.

De vez en cuando aparece un programa malicioso con un truco lo suficientemente ingenioso como para hacer que los investigadores de seguridad se detengan a pensar...

LEER MÁS