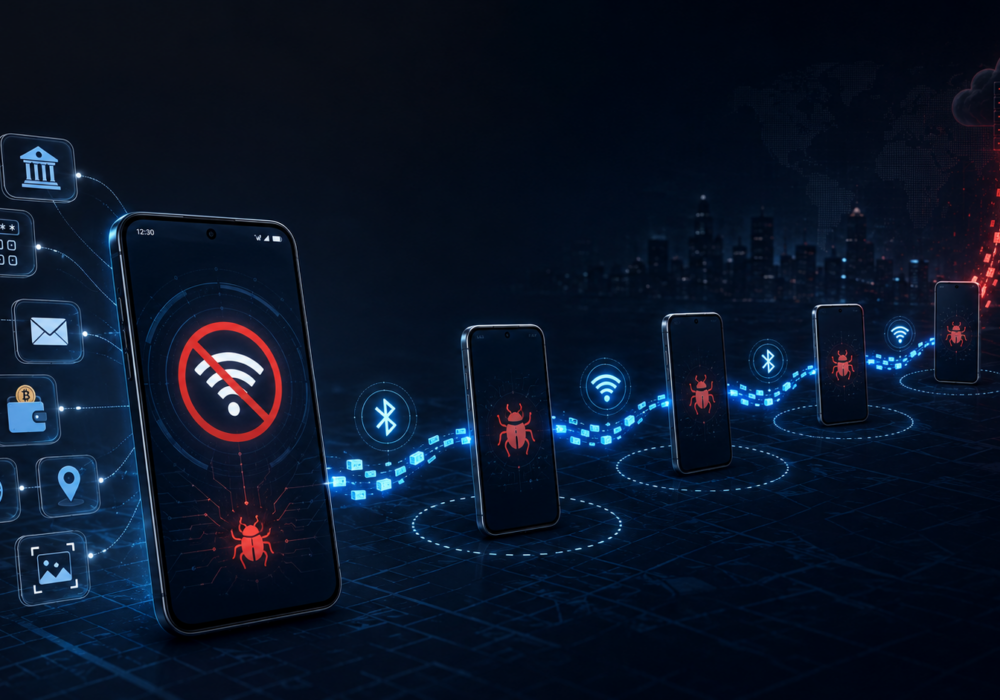
De vez en cuando aparece un malware con una táctica lo suficientemente ingeniosa como para que los investigadores de seguridad se detengan a observarlo. Manic es uno de ellos. Se trata de una nueva amenaza para Android que hace algo que la mayoría del malware ni siquiera se molesta en hacer. Cuando un teléfono infectado pierde el acceso a internet, Manic encuentra la manera de seguir robando datos.
Sus actividades delictivas incluyen el registro de pulsaciones de teclas, la manipulación de pantallas, ataques de intermediario (man-in-the-middle) y software espía oculto, todo ello integrado en un único paquete malicioso. Para los profesionales experimentados en ciberseguridad, resulta evidente que los hackers han aprovechado el poder del desarrollo de la IA en este último malware.
Investigadores de ThreatFabric descubrieron que Manic ataca bancos, servicios de identificación gubernamentales, aplicaciones de mensajería, plataformas de criptomonedas e incluso herramientas de comunicación militar, principalmente en Ucrania, Rusia y algunas partes de Europa. El malware monitorea 169 aplicaciones específicas en un teléfono infectado, incluyendo aplicaciones bancarias, servicios de pago, billeteras de criptomonedas, navegadores y clientes de correo electrónico.
Una vez en funcionamiento, Manic actúa como una combinación de troyano bancario y software espía. Registra lo que escribes, obtiene códigos de un solo uso, rastrea tu ubicación y toma capturas de pantalla. Incluso utiliza una ingeniosa técnica de superposición para robar tu PIN. Cuando tocas el teclado de tu aplicación bancaria, Manic registra discretamente dónde pulsaste y luego reproduce la misma pulsación en la pantalla real que se encuentra debajo. Tu aplicación bancaria funciona exactamente como debería, por lo que nunca te das cuenta de que ha ocurrido nada.
La mayoría del malware necesita conexión a internet para enviar los datos robados al atacante. Si desactivas el Wi-Fi y los datos móviles, el malware generalmente deja de funcionar.
Manic encontró una solución alternativa. Si un teléfono infectado no tiene conexión, busca otros teléfonos infectados cercanos mediante Bluetooth o Wi-Fi Direct. Si encuentra uno, transfiere los datos robados al segundo teléfono, y los datos se transmiten de un dispositivo a otro hasta llegar al atacante. De esta forma, los datos se transmiten a través de hasta cuatro dispositivos.
Esto nos recuerda que el modo avión no es una solución mágica. La verdadera protección consiste en evitar que el malware entre en tu teléfono desde el principio.
Manic se propaga a través de sitios de phishing y aplicaciones falsas disfrazadas de utilidades cotidianas. No proviene de la tienda oficial de Google Play. Este es uno de los aspectos más alentadores de la historia. Los creadores de Manic se basan en engañar a los usuarios para que instalen algo fuera de los canales de confianza. Esto significa que tienes más control del que crees.
No necesitas software de seguridad empresarial ni un departamento de TI dedicado para reducir tus riesgos. Prueba estos hábitos a partir de hoy.
Las ciberamenazas suenan aterradoras en los titulares, pero tus hábitos cotidianos importan más que cualquier noticia. Cada vez que revisas la fuente de una aplicación antes de instalarla o te detienes a pensar antes de hacer clic en un enlace sospechoso, estás construyendo una versión más segura de ti mismo en el mundo digital. De eso se trata. Las pequeñas decisiones, tomadas con constancia, siempre superan la perfección.
Dedica cinco minutos esta semana a comprobar qué aplicaciones de tu teléfono provienen de fuera de la Play Store. Elimina las que no reconozcas o no necesites. Esto es un gran logro y cuenta.
¿Qué es el malware Manic? Manic es un malware para Android que combina trucos de troyanos bancarios con funciones de spyware como el rastreo de ubicación y la grabación de pantalla.
¿Cómo llega Manic a los teléfonos? Se propaga a través de enlaces de phishing y aplicaciones falsas que se hacen pasar por utilidades normales, no a través de la Play Store oficial de Android.
¿Desactivar el internet de mi teléfono impide que Manic robe datos? No siempre. Manic busca otros teléfonos infectados cercanos mediante Bluetooth o Wi-Fi Direct y los usa para transmitir los datos robados al atacante.
¿A qué aplicaciones apunta Manic? Monitorea 169 aplicaciones, incluyendo bancos, servicios de pago, billeteras de criptomonedas, navegadores, clientes de correo electrónico y aplicaciones de mensajería.
¿Cuál es la mejor medida que se puede tomar de inmediato? Instalar únicamente aplicaciones de Google Play Store y mantener activada la protección de Google Play. Estos dos hábitos bloquean la mayoría de las formas en que este tipo de malware se propaga.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

