Autora : Katie Boquetti | Edición : Craig Taylor
El blog de esta semana incluye un elogio a la seguridad del hardware de Apple. Verán, los delincuentes llevan mucho tiempo robando iPhones, pero ahora admiten que no pueden burlar la seguridad del hardware de Apple (conocida como Secure Enclave ) para acceder al teléfono robado. Así que, en lugar de atacar el teléfono para acceder a él, atacan el único componente que Apple no puede parchear: tú y yo. 🙂
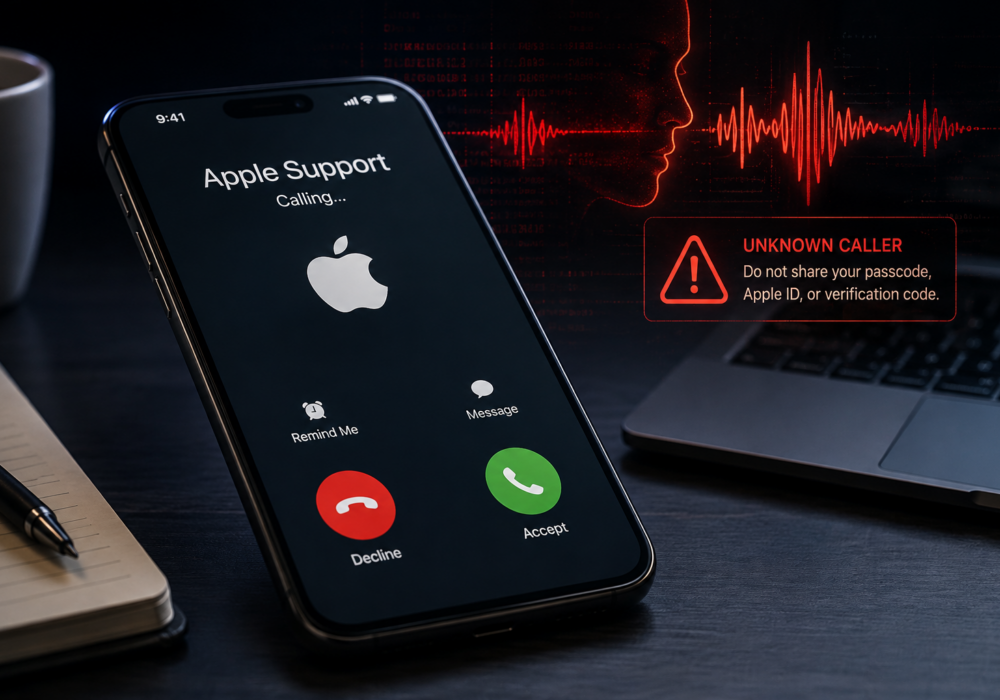
Les presentamos a "Alice de Soporte Técnico de Apple". Es una asistente de voz con inteligencia artificial, habla tres idiomas, conoce el modelo exacto de tu teléfono y dónde se encuentra en este momento, y siempre es muy amable mientras te guía para que leas tu código de acceso en voz alta. Eso sí, es falsa y su funcionamiento le cuesta a sus operadores aproximadamente diez centavos por llamada.
El precio es otra parte importante de la historia. Durante más de una década de lanzamientos de iPhone, una estafa telefónica convincente requería un estafador experto que trabajara individualmente con cada víctima. La IA transformó esa técnica en un servicio de suscripción a gran escala, en tu idioma y con tus datos personales. Las antiguas señales de alerta que enseñábamos a la gente, la mala gramática y el genérico "Estimado cliente" prácticamente han desaparecido.
Antes de continuar con el artículo, le recomiendo que active la función "Protección contra robo de dispositivos" de Apple, que viene desactivada por defecto. Para activarla, necesita iOS 17.3 o posterior y el proceso tarda un par de minutos. Encontrará más información sobre esta función aquí: https://support.apple.com/en-us/102568 . Está desactivada por defecto; los pasos para activarla se encuentran en la lista de verificación a continuación.
Si te roban el iPhone y Buscar mi iPhone no puede mostrarte dónde está (los ladrones suelen meterlo en una bolsa Faraday barata para bloquear la señal), es probable que recibas una llamada automática intentando sonsacarte el código de acceso. ¡No caigas en la trampa y no añadas más leña al fuego! Simplemente repite este mantra: « Nadie legítimo te pide tu código de acceso, contraseña o código de verificación ». Apple lo ha dejado claro aquí . Rechaza esa petición y el sistema se quedará sin opciones.
Apple diseñó su hardware para que fuera extremadamente difícil de hackear y atacar, ¡así que ahora los hackers te atacan a ti! Mantente alerta y ten cuidado con estas llamadas generadas por IA si te roban el teléfono.
— Craig Taylor, director ejecutivo de CyberHoot
Aquí tienes un escenario que conviene conocer antes de que te ocurra a ti o a alguien de tu oficina. Pierdes o te roban el iPhone y, unos días después, recibes una llamada de alguien que parece una representante de soporte técnico de Apple, tranquila y amable. Conoce el modelo de tu teléfono. Sabe dónde se encuentra tu teléfono en un mapa. Te pide tu código de acceso para "ayudarte a desbloquearlo".
Ella no es de Apple. Ni siquiera es humana. Es un agente de voz con inteligencia artificial, contratado por un delincuente, diseñado para convencerte de que reveles tu código de acceso, la contraseña de tu ID de Apple y tu código de autenticación de dos factores, frase por frase.
Investigadores de seguridad de SOCRadar documentaron recientemente esta operación. Se llama AnonyMousKIT y merece la pena dedicarle unos minutos, independientemente del tamaño de su organización.
AnonyMousKIT es un servicio de phishing diseñado para un único propósito: desbloquear iPhones robados engañando al propietario para que entregue sus credenciales. El Bloqueo de Activación de Apple vincula un teléfono al ID de Apple de su propietario, por lo que un teléfono robado permanece inutilizable hasta que el ladrón elimina dicho bloqueo. En lugar de intentar sortear el Bloqueo de Activación, los delincuentes pagan por acceder a una plataforma sofisticada que contacta directamente con las víctimas y les pide amablemente que revelen sus credenciales.
La plataforma funciona como una pequeña empresa de software. Vende paquetes de créditos, ofrece diferentes niveles de suscripción y llega a las víctimas a través de cinco canales utilizando los datos de un único teléfono robado: correo electrónico, mensaje de texto, WhatsApp, una llamada de voz grabada y un agente de voz con inteligencia artificial en directo.
La inteligencia artificial que realiza estas llamadas se hace llamar "Alice de Soporte de Apple" y habla inglés, español y portugués según el destinatario. Los investigadores recuperaron 200 registros de llamadas vinculados a esta persona, la mayoría realizadas a números de teléfono en Brasil entre agosto de 2025 y mayo de 2026.
Una llamada típica sigue un guion sencillo. Alice confirma que está hablando con el propietario del teléfono, solicita el código de acceso de cuatro o seis dígitos y lo repite para verificarlo. Luego explica que alguien visitó una Apple Store para intentar eliminar el Bloqueo de Activación y pregunta si ya recibió un mensaje de recuperación. Esta pregunta da pie a la siguiente solicitud: la contraseña del ID de Apple y un código de autenticación de dos factores.
Realizar estas 200 llamadas le costó al operador menos de veinte dólares en total. Las estafas telefónicas convincentes y multilingües ahora cuestan alrededor de diez centavos cada una. Esta bajada de precio merece más atención que cualquier cifra de víctimas.
La estafa funciona porque utiliza información real extraída directamente del dispositivo robado, incluyendo el número de modelo exacto de Apple y su ubicación en tiempo real gracias a la función Buscar mi iPhone. Las víctimas que hacen clic en un mensaje con un enlace acceden a una página que imita el sitio web oficial de Apple, con un mapa animado que muestra la ubicación actual de su teléfono.
El correo electrónico sigue siendo el canal más utilizado en esta estafa. Los asuntos más comunes son «Tu dispositivo ha sido encontrado» y «Alerta», enviados desde cuentas que imitan a Apple, Buscar mi iPhone o Soporte técnico de Apple. Muchos de estos correos se envían a través de una cuenta gratuita de Gmail, y la mayoría incluye el nombre de una ciudad real donde vive la víctima, lo que hace que un mensaje masivo parezca personal.
AnonyMousKIT forma parte de una familia más amplia de kits similares. Los investigadores encontraron docenas de instalaciones relacionadas en diversos dominios, algunas de las cuales se lanzaban en cuestión de segundos y compartían infraestructura de back-end, lo que indica que un pequeño grupo de operadores gestiona varias tiendas online con su propia marca simultáneamente.
He aquí un detalle realmente alentador, oculto en el informe. Las "herramientas de desbloqueo" que anuncian estas tiendas online sirven principalmente como cebo. Casi todos los teléfonos afectados utilizan chips de Apple lo suficientemente recientes como para que ninguna vulnerabilidad pública llegue a su Secure Enclave. Los delincuentes necesitan tu contraseña y tu nombre de usuario porque no hay atajos para sortear la protección de hardware de Apple. Tu mejor defensa ya funciona.
Apple ha declarado claramente que nunca te pedirá tu contraseña, el código de acceso de tu dispositivo ni el código de autenticación de dos factores, y que jamás te pedirá que pulses Aceptar en una solicitud de autenticación de dos factores. Considera como fraudulenta cualquier llamada, mensaje de texto o correo electrónico que te pida esta información, independientemente de la precisión que parezca contener sobre tu dispositivo.
Además de activar la protección contra robo de dispositivos (¿ ya lo hiciste, verdad? ), sigue compartiendo estos consejos y buenas prácticas con tu equipo. El mejor hábito: nunca, bajo ninguna circunstancia, le des tu código de acceso, contraseña o código de verificación a nadie que te llame, te envíe un mensaje de texto o un correo electrónico primero, incluso si parecen amigables y conocen detalles sobre tu teléfono. Comparte este artículo con tu equipo esta semana, coméntalo durante cinco minutos en tu próxima reunión y ya estarás más seguro hoy que ayer.
¿Apple me llama, me envía mensajes de texto o correos electrónicos para pedirme mi código de acceso o el código de autenticación de dos factores? No. Apple ha dejado claro que nunca te pedirá tu contraseña, el código de acceso de tu dispositivo ni el código de autenticación de dos factores, y que nunca te pedirá que pulses "Aceptar" en una solicitud de autenticación de dos factores. Considera cualquier solicitud de estos datos como fraudulenta.
¿Cómo supo el estafador el modelo de mi teléfono y mi ubicación? La estafa obtiene esta información directamente de tu dispositivo robado, incluyendo el número de modelo de Apple y el estado de la función Buscar mi iPhone en tiempo real. Esta precisión hace que el mensaje parezca legítimo, aunque provenga de un delincuente y no de Apple.
¿De verdad una voz de IA suena lo suficientemente convincente como para engañar a la gente? Sí, y es algo que merece la pena tomar en serio. La voz que realiza estas llamadas habla tres idiomas y sigue un guion natural y tranquilo que guía a las víctimas para confirmar la propiedad y repetir la contraseña, todo por unos diez centavos por llamada.
¿Qué debo hacer si recibo una de estas llamadas o mensajes? Cuelgue o ignórelos. Nunca comparta su código de acceso, contraseña o código de verificación con nadie que se comunique con usted primero. Reenvíe los mensajes sospechosos a reportphishing@apple.com y comuníquese directamente con Apple a través de los canales oficiales si desea confirmar algo.
¿Esta estafa realmente accede al hardware del teléfono? No. No implica ninguna vulnerabilidad técnica. Todo el plan se basa en que usted proporcione sus credenciales. Si se niega a proporcionarlas, la estafa no tendrá nada con qué operar.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.