Ein Selbstbewertungsfragebogen (SAQ) wird am häufigsten im Bereich des Payment Card Industry Data Security Standard (PCI-DSS) eingesetzt , um festzustellen, ob ein Händler oder Dienstleister die PCI-DSS-Standards erfüllt. Es gibt acht verschiedene SAQ-Typen, jeweils für unterschiedliche Arten von Organisationen, die PCI-Informationen verarbeiten. Die acht verschiedenen Typen sind unten aufgeführt:
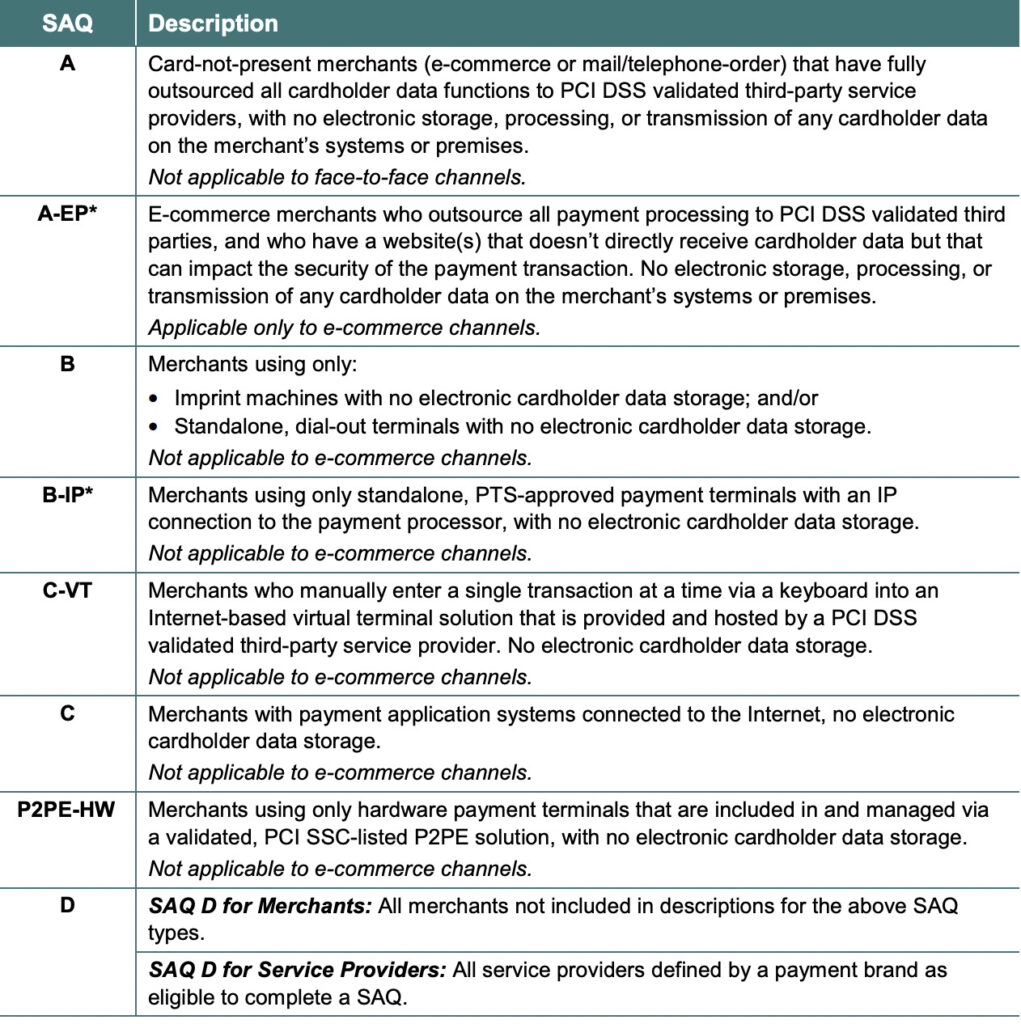
Die Art und Weise, wie Sie Kreditkarten verarbeiten und mit Karteninhaberdaten umgehen, bestimmt, welchen SAQ Ihr Unternehmen ausfüllen muss. Wenn Sie beispielsweise kein Ladengeschäft haben und alle Ihre Produkte online über einen Drittanbieter verkaufen, erfüllen Sie wahrscheinlich die Voraussetzungen für SAQ A oder SAQ A-EP. Wenn Sie ein Ladengeschäft haben, das Kreditkarten über das Internet verarbeitet und auch Kreditkartendaten von Kunden speichert, fallen Sie wahrscheinlich unter SAQ D.
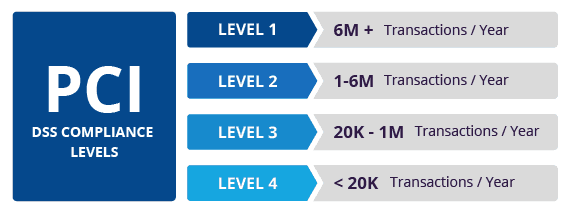
Neben dem Ausfüllen eines SAQ zur Erfüllung Ihrer PCI-Compliance-Anforderungen gibt es für KMU eine weitere Kennzahl, die berücksichtigt werden sollte: das Transaktionsvolumen. PCI-DSS definiert ebenfalls Transaktionsvolumenbereiche, die bestimmen, ob Sie eine Selbstbewertung durchführen können (unter 20,000 Kreditkartentransaktionen pro Jahr) und ob Sie bei Compliance-Level 2 oder 1 einen externen QSA (Qualified Security Assessor) mit der Durchführung eines Audits Ihres Unternehmens beauftragen müssen.
Der SAQ (Selbstbewertungsfragebogen) ist nicht nur ein Leitfaden zur Compliance, sondern auch zu besserer Cybersicherheit. Das Ausfüllen eines PCI-SAQ ist eine der besten Möglichkeiten, um sicherzustellen, dass Sie keine geschäftlichen Sicherheitsanforderungen verpassen. Händlerprozessoren möchten außerdem nicht mit unsicheren Unternehmen zusammenarbeiten und verlangen daher in der Regel von jedem Händler einen PCI-SAQ als Nachweis für Zahlungssicherheit. Wenn Ihr Unternehmen mit PCI-Daten arbeitet, haben Sie wahrscheinlich bereits einen SAQ ausgefüllt oder müssen einen ausfüllen. In der obigen Tabelle finden Sie den für Ihr Unternehmen zutreffenden SAQ. Das Durcharbeiten Ihres SAQ hilft Ihnen zu entscheiden, was Sie tun sollten. Die folgenden Informationen helfen Ihnen jedoch, Ihre Cybersicherheitshygiene noch weiter zu verbessern.
Zusätzliche Empfehlungen zur Cybersicherheit
Darüber hinaus helfen Ihnen die folgenden Empfehlungen, sich und Ihr Unternehmen vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen sind in CyberHoot (Produkt oder vCISO-Services) integriert. Mit CyberHoot können Sie Ihre Mitarbeiter steuern, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quellen:
Weitere Leseempfehlungen:
Ein Überblick über die PCI-Konformität
MSPs sollten Risikobewertungen verlangen
Verwandte Begriffe:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Schon bevor Claude Code …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.