Autorin : Katie Boquetti | Redaktion : Craig Taylor
Wir bei CyberHoot wissen schon länger, dass KI-basierte Programmierung (manchmal auch Vibe-Coding genannt) mehr Sicherheitslücken für Hackerangriffe öffnet, als uns lieb ist. Diese Corp MDM-Malware scheint, angesichts der zahlreichen Fehler im Endprodukt, von Angreifern mithilfe von KI programmiert worden zu sein. Der Einsatz von KI-Codierungstools lässt verschiedene Möglichkeiten offen: Entweder standen die Hacker unter Zeitdruck und hatten wenig Zeit zum Testen, oder ihnen fehlte das technische Know-how für gründliche Tests, oder sie hatten generell wenig Erfahrung mit Programmierung (möglicherweise auch mit Vibe-Coding ). Die Ursache der Fehler ist zwar unklar, doch das Ziel der Angreifer ist eindeutig: Sie wollten Logistikunternehmen angreifen, um SMS (einschließlich SMS-MFA-Codes) zu stehlen, Anrufe weiterzuleiten und Geräte zu kompromittieren. Mit diesen gestohlenen Daten können Angreifer Ihre Fracht, Ihr Geld und Ihren guten Ruf schädigen. Die Angreifer betrieben außerdem gefälschte Anmeldeseiten, auf denen Benutzer Authentifizierungscodes eingeben konnten, was schließlich zum Diebstahl führte. Das ist ein weiterer Grund, warum ich von einer robusteren MFA-Methode namens Passkeys so begeistert bin , da diese auf gefälschten Anmeldeseiten von Websites wertlos wären.
Der Blogartikel dieser Woche enthält einfache, klare Botschaften, die Sie mit Ihrem Team teilen können: Installieren Sie niemals Apps per Sideloading, setzen Sie auf robuste Multi-Faktor-Authentifizierungsmethoden und schulen Sie Ihre Mitarbeiter darin, potenzielle Angriffe wie diesen schnell zu melden, damit Alarm geschlagen und die Details mit allen Mitarbeitern geteilt werden können.
— Craig
Logistikteams sorgen dafür, dass Lkw, Schiffe und Lieferungen reibungslos und termingerecht abgewickelt werden. Eine neue Android-Spionage-Kampagne versucht, diese arbeitsintensiven Tage auszunutzen. Sicherheitsforscher von Have I Been Squatted entdeckten eine Schad-App namens Corp MDM , die sich als firmeneigene Geräteverwaltungssoftware ausgibt. Nach der Installation per Sideloading kopiert sie neue SMS und leitet Anrufe an Kriminelle weiter. Die gute Nachricht: Mit wenigen einfachen Maßnahmen lässt sich dieser Angriff verhindern, und Sie benötigen kein großes Sicherheitsbudget, um diese umzusetzen.
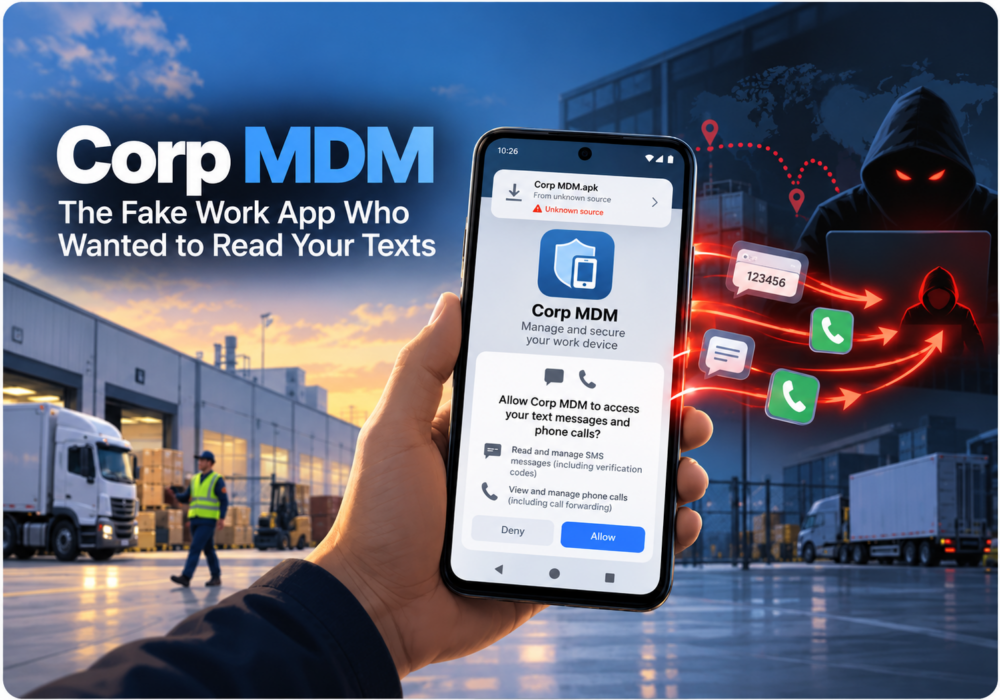
Kriminelle erstellten gefälschte Google Play-Seiten unter Verwendung der Namen und des Brandings zweier realer Logistikunternehmen: CEVA Logistics und TKW Logistics. Mitarbeiter, die diese Seiten besuchen, sehen eine App namens „Corp MDM“. Der Name ist der Geräteverwaltungssoftware nachempfunden, die viele Unternehmen ihren Mitarbeitern auf Diensthandys zur Installation vorschreiben. Da die Datei nicht aus dem offiziellen Google Play Store stammt, muss das Opfer sie manuell installieren – ein Vorgang, der als Sideloading bezeichnet wird (und hier viele Warnsignale birgt). Nach der Installation fragt die App nach Berechtigungen zum Lesen von SMS, Verwalten von Anrufen und Anzeigen von Benachrichtigungen. Anschließend blendet sie ihr Symbol vom Startbildschirm aus und läuft im Hintergrund weiter. Tipp : Echte Firmen-Apps werden über offizielle App-Stores oder den IT-Ansprechpartner bezogen. Ein Link zu einer speziellen Downloadseite sollte Sie daher stutzig machen und vor der Installation nachfragen.
Corp MDM meldet sich alle 30 Sekunden beim Server des Angreifers und wartet auf Befehle. Die App sendet jede eingehende SMS an den Kriminellen, inklusive Absender, Inhalt und Empfangsdatum. Sie aktiviert die Rufumleitung, sodass alle eingehenden Anrufe auf dem Telefon des Angreifers und nicht auf Ihrem klingeln. Auf Befehl löscht sie sich selbst, um Spuren zu verwischen. Eine gute Nachricht: Die Malware erfasst nur SMS, die nach der Installation eingehen, Ihre älteren Nachrichten bleiben also privat. Forscher haben zudem mehrere Fehler im Code entdeckt und vermuten, dass der Malware-Autor KI-Tools verwendet hat. Selbst Kriminelle veröffentlichen fehlerhafte Software. Ihr ungeschickter Code funktioniert aber immer noch gut genug, um Nachrichten zu stehlen. Daher sollten Sie jede App, die Ihre SMS lesen und Ihre Anrufe verwalten möchte, genau prüfen, bevor Sie auf „Zulassen“ tippen.
Viele Banken, E-Mail-Anbieter und Business-Apps versenden Einmalpasswörter immer noch per SMS. Auch Codes zum Zurücksetzen von Passwörtern und zur Kontowiederherstellung werden oft auf diesem Weg übermittelt. Wenn Kriminelle diese Nachrichten lesen, kann ein gestohlenes Passwort zur vollständigen Kontoübernahme führen. Rufumleitungen bieten eine weitere Sicherheitslücke, da manche Dienste die Identität per automatisiertem Anruf bestätigen. In der Logistikbranche enthalten SMS zudem Versand- und Lieferdetails, die Kriminellen helfen, Rechnungen umzuleiten oder Fracht zu stehlen. Tipp: SMS-Codes sind zwar besser als gar keine Zwei-Faktor-Authentifizierung beim Login, aber die Verwendung einer Authentifizierungs-App oder eines Passkeys bietet einen noch besseren Schutz vor solchen Tricks.
Derselbe Server, der hinter Corp MDM steht, hostet auch gefälschte Anmeldeseiten und Windows-Malware, die speziell für die Logistikbranche entwickelt wurden. Forscher sehen Hinweise auf eine armenische oder russische Verbindung, obwohl noch niemand bestätigt hat, wer hinter der Operation steckt. Ende 2025 berichtete Proofpoint, dass Kriminelle Fernzugriffstools bei Speditionen installierten, um Fracht zu stehlen. Anfang 2026 beschrieben Forscher eine Gruppe namens Diesel Vortex, die mithilfe eines Phishing-Dienstes namens MC Profit Always über 1,600 Anmeldedaten aus der Branche erbeutete. Ziel war jedes Mal Geld, das durch umgeleitete Rechnungen, gefälschte Spediteure und gestohlene Fracht erlangt wurde. Die Logistikbranche zieht Kriminelle an, weil in der Logistik Geld und Güter bewegt werden. Dieses Wissen hilft Teams, Betrugsversuche frühzeitig zu erkennen.
Beginnen Sie damit, Ihr Team darüber zu schulen, woher offizielle Firmen-Apps stammen. Eine kurze Nachricht wie „Wir senden Ihnen niemals einen Link zur Installation von Firmensoftware“ schafft eine klare Regel, die jeder beachtet. Deaktivieren Sie anschließend die Installation von Apps aus unbekannten Quellen auf den Android-Firmenhandys. Diese Option finden Sie bei den meisten Geräten unter „Sicherheit“ oder „Apps“. Falls Sie bereits ein Mobile-Device-Management-Tool (MDM) verwenden, prüfen Sie, ob es eine Einstellung gibt, die die Installation von Sideloading für alle blockiert. Stellen Sie dann Ihre wichtigsten Konten, beginnend mit E-Mail und Online-Banking, von SMS-Codes auf Passwörter (oder, falls keine Passwörter verfügbar sind, auf eine Authentifizierungs-App ) oder Hardware-Token um. Fragen Sie abschließend bei Ihrem Mobilfunkanbieter nach, wie Sie die Deaktivierung der Rufumleitung überprüfen können, und kontrollieren Sie monatlich die App-Berechtigungen auf Apps, die ohne triftigen Grund SMS lesen oder Anrufe verwalten.
Suchen Sie sich eine Gewohnheit aus diesem Artikel aus und probieren Sie sie diese Woche aus. Teilen Sie Ihrem Team beim nächsten Meeting mit, dass nur offizielle Apps verwendet werden dürfen, oder stellen Sie den Zugriff auf die E-Mail-Konten Ihres Unternehmens auf (1) Passkeys oder (2) Authentifizierungs-Apps um. Kleine Schritte führen zum Ziel, und jede sicherere Entscheidung heute bringt Sie der Vergangenheit voraus. Die kurzen, leicht verständlichen Schulungsvideos und Phishing-Simulationen von CyberHoot helfen Ihrem gesamten Team, diese Gewohnheiten angstfrei und ohne Scham zu entwickeln. Lachen, lernen und los geht's!
F: Was ist Corp MDM?
A: Corp MDM ist eine Android-Spionagesoftware, die als Firmengeräteverwaltungssoftware getarnt ist. Sie kopiert neue SMS und leitet Anrufe an Kriminelle weiter.
F: Wen haben es die Angreifer auf sie abgesehen?
A: Mitarbeiter von Logistik- und Speditionsunternehmen. Die gefälschten Downloadseiten verwenden die Namen von CEVA Logistics und TKW Logistics.
F: Wird Corp MDM im echten Google Play Store angezeigt?
A: Nein. Kriminelle bieten die App auf gefälschten Google Play-Seiten an, und die Opfer müssen sie manuell installieren. Um diesen Angriff zu stoppen, verwenden Sie eine zuverlässige MDM-Lösung, um die Installation durch unsachgemäße Installation zu verhindern. Sie haben keine MDM-Lösung? Weisen Sie Ihre Mitarbeiter an, bei der Meldung „Unbekannte Apps installieren“ auf „Abbrechen“ zu tippen.
F: Warum wollen Kriminelle meine SMS?
A: Viele Dienste versenden Anmeldecodes, Passwort-Resets und Wiederherstellungscodes per SMS. Durch das Lesen dieser Nachrichten kann ein Krimineller Zugriff auf die durch diese Codes geschützten Konten erlangen.
F: Wie kann ich überprüfen, ob mein Handy infiziert ist?
A: Achten Sie auf Apps, die Sie nicht kennen und die die Berechtigung haben, Texte zu lesen und Anrufe zu verwalten, auf Hintergrundbenachrichtigungen, die Sie nie eingerichtet haben, oder auf Anrufe, die Sie nicht mehr erreichen. HinweisDiese App verbirgt ihr Symbol. Überprüfen Sie daher Einstellungen > Apps. Sollte Ihnen etwas verdächtig vorkommen, informieren Sie Ihren IT-Ansprechpartner, entfernen Sie die App, deaktivieren Sie die Rufumleitung (bei den meisten Anbietern können Sie mit *#21# prüfen, ob die Rufumleitung aktiviert ist, und mit ##21# deaktivieren; fragen Sie aber zur Sicherheit bei Ihrem Anbieter nach) und ändern Sie die Passwörter für Konten, die SMS-Codes verwenden. Frühzeitiges Melden schützt Ihr gesamtes Team, und es ist keine Schande, um Hilfe zu bitten.
Hacker-News: Corp MDM-Spionagesoftware zielt auf Logistikunternehmen ab, stiehlt neue SMS und leitet Anrufe um
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.