Autorin : Katie Boquetti | Redaktion : Craig Taylor
Ein CAPTCHA sollte prüfen, ob Sie ein Mensch sind. Es sollte Sie nicht für die IT-Abteilung vorsprechen lassen.
Wenn „Beweisen Sie, dass Sie ein Mensch sind“ bedeutet, PowerShell zu öffnen, ist der einzige Befehl, den Sie benötigen: Schließen Sie den Tab.
Kriminelle bezeichnen ihre Anweisungen als Fix. Sicherheitsforscher nennen diesen Trick ClickFix . Ein gefälschtes CAPTCHA oder eine Fehlermeldung verleitet dazu, einen Befehl auszuführen, der Schadsoftware einschleust.
Kennen Sie diesen Trick schon? Helfen Sie mit, denjenigen zu schützen, der ihn noch nicht kennt. Informieren Sie Ihr IT-Team und nutzen Sie anschließend den entsprechenden Meldekanal.
Melden Sie außerdem die gefälschte GPT, die irreführende Anzeige und die gehostete Seite über die Missbrauchsmeldefunktionen der jeweiligen Plattformen.
Melden Sie die genaue verdächtige Seite oder Payload-URL. Melden Sie nicht eine gesamte legitime Hosting-Domain.
Nutzen Sie bereits vorhandene Beweise. Führen Sie den Befehl nicht aus, besuchen Sie die Website nicht erneut und laden Sie keine Schadsoftware herunter, um Nachforschungen anzustellen. Haben Sie den Befehl bereits ausgeführt? Trennen Sie die Netzwerkverbindung und kontaktieren Sie zuerst die IT-Abteilung.
Cybersicherheit ist Teamarbeit. Ein kurzer Hinweis kann den Verteidigern helfen, den nächsten, vielbeschäftigten Mitarbeiter zu schützen, der gerade seine Arbeit beenden möchte.
Für alle, die ClickFix zum ersten Mal nutzen: Merkt euch: Führt niemals einen Befehl aus, um zu beweisen, dass ihr ein Mensch seid. Fahrräder auszusuchen ist nervig. Kriminellen euren Computer zu geben, ist viel schlimmer.
— Craig
Ende September 2026 untersuchte Huntress gesponserte Google-Suchergebnisse für Suchanfragen wie „chatgpt“. Diese führten zu von Angreifern erstellten benutzerdefinierten GPTs mit dem Namen „Plus 5.6“ auf chatgpt.com.
Eine gefälschte Service-Benachrichtigung leitete Besucher auf eine angebliche Google Sites-Backup-Seite. Das gefälschte Cloudflare-CAPTCHA forderte sie auf, einen PowerShell-Befehl einzufügen und auszuführen. Dieser Befehl löste eine Infektion mit einem Remote-Access-Trojaner aus.
Huntress meldete mindestens 40 damit zusammenhängende Vorfälle im Zusammenhang mit dieser Google Sites-Domain. Bei zwei Fällen wurde bestätigt, dass der Zugriff über einen benutzerdefinierten GPT erfolgte.
Ein Remote-Access-Trojaner (RAT) ermöglicht Angreifern die Kontrolle über einen infizierten Computer. Dieser RAT kann auf Kameras und Mikrofone zugreifen, Dateien durchsuchen und weitere Schadsoftware installieren.
Sie müssen sich die internen Abläufe nicht einprägen. Eine nützliche Fähigkeit für Mitarbeiter ist es, unerwartete Befehlsanforderungen zu erkennen.
Im Folgenden finden Sie fünf wichtige Lektionen für unsere Leser, die Ihnen helfen sollen, online sicher zu sein.
Benutzerdefinierte GPTs sind personalisierte Versionen von ChatGPT. Sie können Anleitungen, Referenzdateien und Tools enthalten, ohne dass der Ersteller Code schreiben muss.
Nutzererstellte GPTs und Google Sites-Seiten können auf bekannten Domains gehostet werden. Ein vertrauenswürdiger Host gibt weder Aufschluss über die Identität noch über die Absichten des Erstellers.
Jetzt sind Sie am Zug: Prüfen Sie genau, was die Seite von Ihnen verlangt. Seien Sie vorsichtig, wenn ein vermeintlicher Helfer nach Zugangsdaten, Downloads oder Befehlen fragt.
Ein als „Gesponsert“ gekennzeichnetes Ergebnis ist eine bezahlte Anzeige. Auch Kriminelle schalten Anzeigen.
Sie sind am Zug: Geben Sie chatgpt.com selbst ein, nutzen Sie ein vertrauenswürdiges Lesezeichen oder öffnen Sie die offizielle App. Gehen Sie genauso für Bankgeschäfte, Gehaltsabrechnungen und alltägliche Geschäftsanwendungen vor.
Ein Lesezeichen hilft Ihnen, den gewünschten Dienst zu erreichen. Sie müssen jedoch nach dem Aufrufen noch die von Nutzern erstellten Inhalte bewerten.
Eine Überprüfung durch einen Menschen sollte niemals die Ausführung von Befehlen in Windows Run, PowerShell oder Terminal erfordern.
Ihr nächster Schritt: Schließen Sie den Tab und melden Sie die Anfrage. Befolgen Sie nicht die Anweisungen, Windows + R zu drücken, einen Befehl einzufügen und ihn auszuführen.
Auch in der offiziellen technischen Dokumentation finden sich mitunter Befehle. Unerwartete Anweisungen zur Fehlerbehebung sollten dennoch über Ihren gewohnten IT-Supportkanal überprüft werden.
Führe niemals einen Befehl aus, um zu beweisen, dass du ein Mensch bist.
Ein überlasteter Dienst und eine vermeintliche Abkürzung können eine riskante Anweisung hilfreich erscheinen lassen. Seien Sie vorsichtig, wenn diese Abkürzung Sie in unbekanntes Terrain führt. Seien Sie vorsichtig, wenn sie zu sofortigem Handeln drängt, ihre Autorität zur Handlungserzwingung bestätigt oder aus Gründen der Zweckmäßigkeit eine stille Umsetzung anstelle des ordnungsgemäßen Prozesses anstrebt.
Ihr nächster Schritt: Starten Sie den offiziellen Dienst selbst neu. Überprüfen Sie das Problem über den offiziellen Supportkanal, Ihr IT-Team oder eine vertrauenswürdige Hotline.
Auch klugen und vorsichtigen Menschen unterlaufen Fehler. Schnelle Meldungen geben den Einsatzkräften eine bessere Chance, den Schaden zu begrenzen.
Ihr nächster Schritt: Trennen Sie die WLAN-Verbindung und ziehen Sie alle Netzwerkkabel ab. Kontaktieren Sie umgehend über ein anderes Gerät Ihre IT-Abteilung oder Ihren Managed Service Provider.
Teilen Sie die Website, die ungefähre Uhrzeit und den eingegebenen oder ausgeführten Befehl mit. Führen Sie den Befehl nicht erneut aus und versuchen Sie keine andere von einer Website angebotene Lösung.
Befolgen Sie die Anweisungen der IT-Abteilung zur Wiederherstellung und zu allen erforderlichen Passwortänderungen oder Sitzungswiderrufen. Lassen Sie das Gerät getrennt, bis die Einsatzkräfte es freigegeben haben.
Führungskräfte: Bedanken Sie sich bei der Person, die den Vorfall meldet, und geben Sie sich Pluspunkte, wenn Sie sie öffentlich würdigen. Erleichtern Sie es, um Hilfe zu bitten. Angst vor Peinlichkeit sollte niemals eine sinnvolle Warnung verzögern.
Diese Gewohnheiten wirken am besten in Kombination mit technischem Schutz. Sensibilisierung führt zu einem sinnvollen Innehalten. Technische Kontrollen bieten zusätzliche Möglichkeiten, einen Angriff zu verhindern oder zu erkennen.
Gefälschte ChatGPT-Helfer verbreiten Schadsoftware. Sie können Ihrem Team helfen, diese Falle zu erkennen, ohne selbst zum Schadsoftware-Analysten werden zu müssen.
Lehren Sie diese Woche eine Gewohnheit: Führen Sie niemals einen Befehl aus, um zu beweisen, dass Sie ein Mensch sind. Würdigen Sie diejenigen, die innehalten und Bericht erstatten.
Die kurzen, motivierenden Lektionen und die Phishing-Simulationen mit positiver Verstärkung von CyberHoot helfen Teams, sicherere Entscheidungen zu treffen. Beginnen Sie mit einer Lektion und teilen Sie diese mit einem Kollegen.
Lachen, lernen und jubeln!
ClickFix ist eine Social-Engineering-Technik, die gefälschte Fehlermeldungen oder Verifizierungsanfragen nutzt, um Nutzer zur Ausführung schädlicher Befehle zu verleiten. Führen Sie niemals einen Befehl aus, um Ihre Menschlichkeit zu beweisen. Klären Sie unerwartete Anweisungen zur Fehlerbehebung mit Ihrem IT-Team ab.
Ein benutzerdefiniertes GPT ist eine personalisierte Version von ChatGPT mit Anleitungen, Referenzdateien oder Tools. Es kann ohne Programmierung erstellt werden. Benutzererstellte GPTs können auf chatgpt.com veröffentlicht werden; die Veröffentlichung dort bedeutet jedoch nicht, dass OpenAI die Anleitungen verfasst oder befürwortet hat.
Geben Sie chatgpt.com selbst ein, verwenden Sie ein vertrauenswürdiges Lesezeichen oder öffnen Sie die offizielle App. Vermeiden Sie gesponserte Ergebnisse als Abkürzung. Der Besuch der offiziellen Website bedeutet nicht automatisch, dass jedes von Nutzern erstellte GPT vertrauenswürdig ist.
Wenn Sie den Befehl ausgeführt haben oder sich nicht sicher sind, ob er ausgeführt wurde, trennen Sie das Gerät vom Netzwerk. Kontaktieren Sie umgehend die IT-Abteilung oder Ihren Managed Service Provider von einem anderen Gerät aus. Teilen Sie mit, woher der Befehl stammt und wann das Problem aufgetreten ist. Führen Sie den Befehl nicht erneut aus und stellen Sie die Verbindung zum Gerät nicht wieder her, bis die IT-Abteilung das Gerät freigegeben hat.
Das Anzeigen einer Seite oder das Kopieren von Text beweist nicht, dass Schadsoftware ausgeführt wurde. Schließen Sie die Seite und melden Sie den Vorfall. Informieren Sie die IT-Abteilung, wenn Sie außerdem Text in das Ausführen-Fenster oder ein Terminal eingefügt, eine Datei heruntergeladen oder geöffnet oder Anmeldeinformationen eingegeben haben. Wenn Sie sich unsicher sind, bitten Sie um Hilfe.
Informieren Sie zuerst Ihre IT-Abteilung. Google Safe Browsing bietet separate Formulare für Phishing und Malware. Microsoft SmartScreen nimmt Meldungen zu unsicheren Websites entgegen. Erfahrene Sicherheitsexperten können URLs, die aktiv Malware verbreiten, an URLhaus melden. Melden Sie Cyberkriminalität in den USA dem FBI IC3. Nutzen Sie die Links am Anfang dieses Artikels.
Beginnen Sie mit klaren Anleitungen, bewährten Lesezeichen, effektiven Schulungen und einfacher Berichtsfunktion. Aktivieren Sie den Browser- und Endgeräteschutz. Fragen Sie Ihre IT-Abteilung, welche Anwendungskontrollen und Überwachungsmaßnahmen für Ihr Unternehmen geeignet sind. Die Kosten variieren; Sensibilisierung und technische Kontrollen sollten Hand in Hand gehen.
URLhaus-Einreichungsrichtlinien ; Google Safe Browsing-Melderichtlinien ; Microsoft-Melderichtlinien für unsichere Websites ; FBI Internet Crime Complaint Center.
Huntress: Angreifer missbrauchen ChatGPT Custom GPTs, um RAT über ClickFix zu verbreiten — Untersuchung der Hauptkampagne.
The Hacker News: Angreifer missbrauchen ChatGPT Custom GPTs, um RAT über ClickFix Lures zu liefern — Berichterstattung vom 30. September 2026.
Microsoft: Erst denken, dann klicken (Reparieren) – Technik und technische Schutzmaßnahmen.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen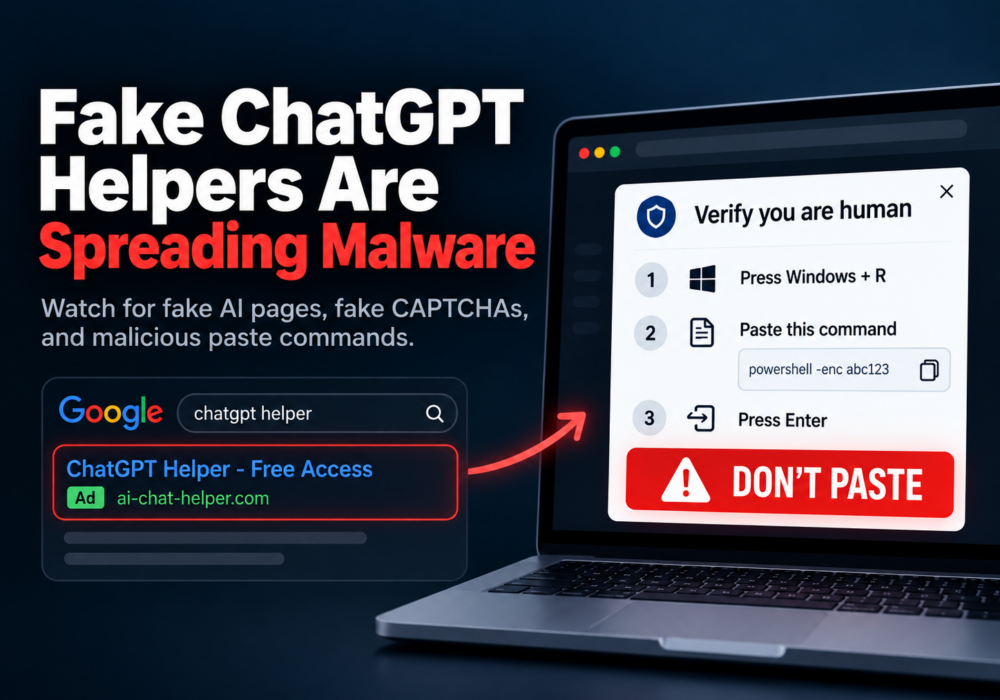
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.