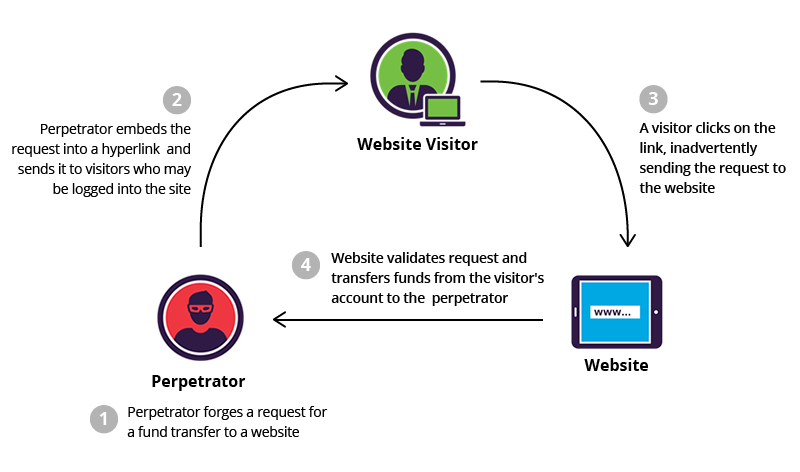
Cross-Site Request Forgery (CSRF) , auch XSRF genannt, ist eine Angriffsmethode, die einen Webbrowser dazu verleitet, unerwünschte Aktionen in einer Benutzeranwendung auszuführen. Ähnlich wie Phishing-Angriffe werden CSRF-Angriffe typischerweise durch bösartiges Social Engineering durchgeführt , beispielsweise durch eine E-Mail oder einen Link, der das Opfer dazu verleitet, eine gefälschte Anfrage an einen Server zu senden. Da der ahnungslose Benutzer zum Zeitpunkt des Angriffs von seiner Anwendung authentifiziert wird, ist es nahezu unmöglich, eine legitime Anfrage von einer gefälschten zu unterscheiden. Ein erfolgreicher CSRF-Angriff kann sowohl für das Unternehmen als auch für den Benutzer verheerende Folgen haben. Er kann zu beschädigten Geschäftsbeziehungen, unautorisierten Geldtransfers, geänderten Passwörtern und Datendiebstahl führen. Abhängig von der Art des CSRF-Angriffs kann der Angreifer die vollständige Kontrolle über das Benutzerkonto erlangen. Verfügt der kompromittierte Benutzer über ein privilegiertes (Administrator-)Konto innerhalb der Anwendung, kann der Angreifer möglicherweise die vollständige Kontrolle über alle Daten und Funktionen der Anwendung übernehmen.
Quelle: Imperva , PortSwigger
Weiterführende Lektüre: Google und Mozilla legen den Grundstein für eine „Post-XSS-Welt“
Verwandte Begriffe: Session-Hijacking-Angriff
Kleine und mittlere Unternehmen (KMU) können verschiedene Präventionsmaßnahmen ergreifen, um ihre Mitarbeiter vor CSRF-Angriffen zu schützen. Aus Benutzersicht geht es bei der Prävention darum, Anmeldeinformationen zu schützen und unbefugten Akteuren den Zugriff auf Anwendungen zu verwehren.
Zu den Best Practices für Mitarbeiter gehören:
Best Practices für Unternehmen, die Code entwickeln:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

