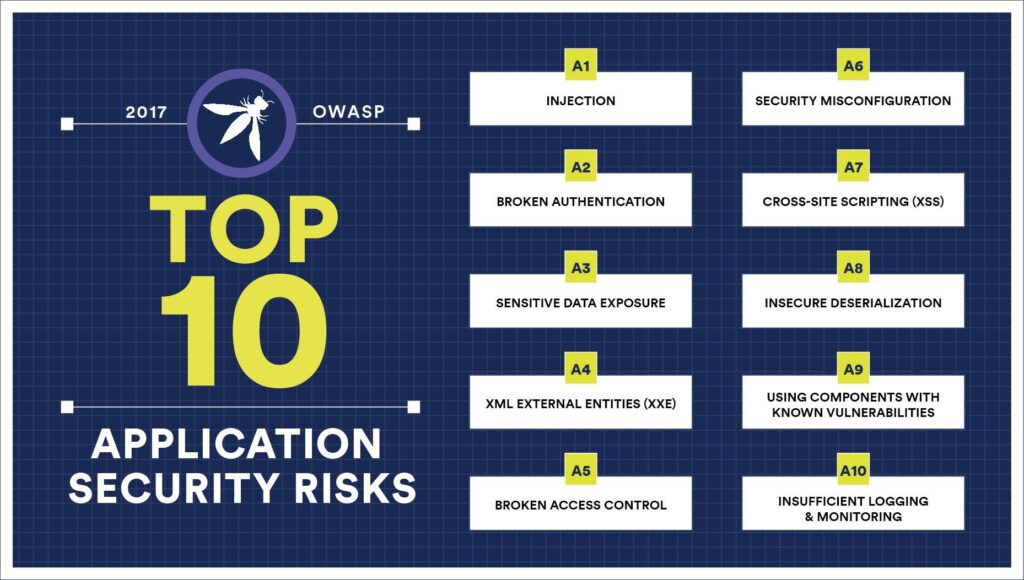
OWASP steht für Open Web Application Security Project. Die OWASP Top 10 Anwendungssicherheitsrisiken dokumentieren die häufigsten Programmierfehler, die Entwickler begehen und die zu Sicherheitsrisiken in ihren Anwendungen führen können. Sie basieren auf einem breiten Konsens über die kritischsten Sicherheitsrisiken in der Programmierung. Unternehmen sollten diese Ressource kennen und sicherstellen, dass ihre Webanwendungen diese potenziellen Risiken berücksichtigen.
Die Verwendung der OWASP Top 10 ist möglicherweise der effektivste erste Schritt zur Änderung der Softwareentwicklungskultur in Ihrem Unternehmen hin zu einer Kultur, die von Anfang an sichereren Code produziert.
Was sind die 10 größten Sicherheitsrisiken bei Webanwendungen?
SpritzeInjektionsfehler wie SQL-, NoSQL-, OS- und LDAP-Injection treten auf, wenn nicht vertrauenswürdige Daten als Teil eines Befehls oder einer Abfrage an einen Interpreter gesendet werden. Die feindlichen Daten des Angreifers können den Interpreter dazu verleiten, unbeabsichtigte Befehle auszuführen oder ohne entsprechende Autorisierung auf Daten zuzugreifen.
Unterbrochene Authentifizierung. Anwendungsfunktionen im Zusammenhang mit Authentifizierung und Sitzungsverwaltung sind häufig falsch implementiert, sodass Angreifer Passwörter, Schlüssel oder Sitzungstoken kompromittieren oder andere Implementierungsfehler ausnutzen können, um vorübergehend oder dauerhaft die Identität anderer Benutzer anzunehmen.
Belichtung sensibler DatenViele Webanwendungen und APIs schützen sensible Daten wie Finanz-, Gesundheits- und personenbezogene Daten nicht ausreichend. Angreifer können solche schwach geschützten Daten stehlen oder verändern, um Kreditkartenbetrug, Identitätsdiebstahl oder andere Straftaten zu begehen. Ohne zusätzlichen Schutz, wie z. B. Verschlüsselung im Ruhezustand oder während der Übertragung, können sensible Daten gefährdet sein und erfordern besondere Vorsichtsmaßnahmen beim Austausch mit dem Browser.
Externe XML-Entitäten (XXE)Viele ältere oder schlecht konfigurierte XML-Prozessoren werten externe Entitätsreferenzen innerhalb von XML-Dokumenten aus. Externe Entitäten können verwendet werden, um interne Dateien mithilfe des Datei-URI-Handlers, interner Dateifreigaben, interner Port-Scans, Remotecodeausführung und Denial-of-Service-Angriffen offenzulegen.
Unterbrochene ZugangskontrolleEinschränkungen der Berechtigungen authentifizierter Benutzer werden oft nicht ordnungsgemäß durchgesetzt. Angreifer können diese Schwachstellen ausnutzen, um auf nicht autorisierte Funktionen und/oder Daten zuzugreifen, z. B. auf die Konten anderer Benutzer zuzugreifen, vertrauliche Dateien einzusehen, Daten anderer Benutzer zu ändern, Zugriffsrechte zu ändern usw.
SicherheitskonfigurationSicherheitsfehlkonfigurationen sind das am häufigsten auftretende Problem. Dies ist häufig auf unsichere Standardkonfigurationen, unvollständige oder Ad-hoc-Konfigurationen, offenen Cloud-Speicher, falsch konfigurierte HTTP-Header und ausführliche Fehlermeldungen mit vertraulichen Informationen zurückzuführen. Alle Betriebssysteme, Frameworks, Bibliotheken und Anwendungen müssen nicht nur sicher konfiguriert, sondern auch zeitnah gepatcht/aktualisiert werden.
Cross-Site-Scripting XSSXSS-Fehler treten auf, wenn eine Anwendung nicht vertrauenswürdige Daten ohne ordnungsgemäße Validierung oder Escape-Schaltung in eine neue Webseite einbindet oder eine bestehende Webseite mit benutzerdefinierten Daten über eine Browser-API aktualisiert, die HTML oder JavaScript erstellen kann. XSS ermöglicht Angreifern die Ausführung von Skripten im Browser des Opfers, die Benutzersitzungen kapern, Webseiten verunstalten oder den Benutzer auf schädliche Websites umleiten können.
Unsichere DeserialisierungUnsichere Deserialisierung führt häufig zur Remotecodeausführung. Selbst wenn Deserialisierungsfehler nicht zur Remotecodeausführung führen, können sie für Angriffe wie Replay-Angriffe, Injection-Angriffe und Privilegienausweitungsangriffe ausgenutzt werden.
Verwenden von Komponenten mit bekannten SicherheitslückenKomponenten wie Bibliotheken, Frameworks und andere Softwaremodule werden mit denselben Berechtigungen wie die Anwendung ausgeführt. Wird eine anfällige Komponente ausgenutzt, kann ein solcher Angriff schwerwiegende Datenverluste oder die Übernahme eines Servers nach sich ziehen. Anwendungen und APIs, die Komponenten mit bekannten Schwachstellen verwenden, können die Anwendungsabwehr untergraben und verschiedene Angriffe und Auswirkungen ermöglichen.
Unzureichende Protokollierung und ÜberwachungUnzureichende Protokollierung und Überwachung sowie fehlende oder ineffektive Integration in die Incident Response ermöglichen es Angreifern, Systeme weiter anzugreifen, ihre Persistenz aufrechtzuerhalten, auf weitere Systeme auszuweichen und Daten zu manipulieren, zu extrahieren oder zu zerstören. Die meisten Studien zu Sicherheitsverletzungen zeigen, dass die Zeit bis zur Erkennung einer Sicherheitsverletzung über 200 Tage beträgt und diese in der Regel von externen Parteien und nicht von internen Prozessen oder der Überwachung erkannt wird.
Was sollte ich als Inhaber eines kleinen oder mittleren Unternehmens tun?
KMU-Betreiber, die Code entwickeln, sollten alle ihre Entwickler zu den 10 größten OWASP-Risiken im Code schulen. So vermeiden Sie viele Probleme, deren Behebung später teuer wird. CyberHoot bietet ein 12-teiliges OWASP-Coding-Trainingsprogramm für alle Entwicklungsunternehmen an.
Bleiben Sie auf dem Laufenden mit den neuesten Sicherheitseinblicke
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.