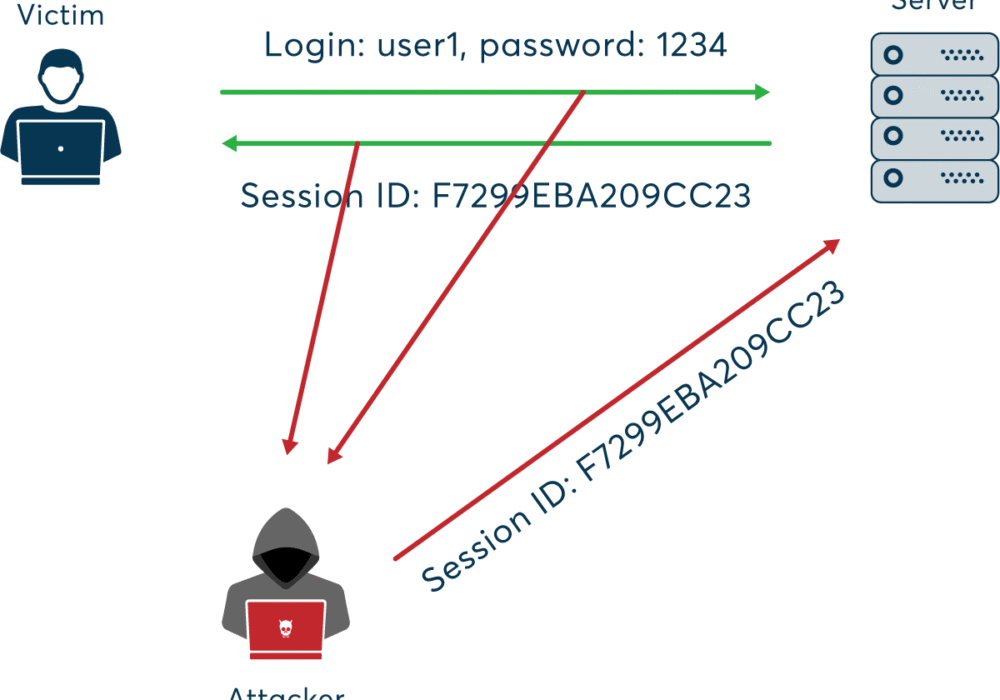
Ein Session-Hijacking-Angriff liegt vor, wenn ein Angreifer die Kontrolle über eine Benutzersitzung übernimmt . Eine normale Sitzung beginnt mit der Anmeldung bei einem Dienst, beispielsweise Ihrer Banking-App, und endet mit der Abmeldung. Der Session-Hijacking-Angriff nutzt das Wissen des Angreifers über Ihren Session-Cookie aus und wird daher auch als „Cookie-Hijacking“ oder „Cookie-Sidejacking“ bezeichnet. Obwohl jede Computersitzung prinzipiell gekapert werden kann, betrifft Session-Hijacking am häufigsten Browsersitzungen und Webanwendungen. In den meisten Fällen setzt der Server beim Anmelden bei einer Webanwendung einen temporären Session-Cookie in Ihrem Browser, um sich zu merken, dass Sie angemeldet und authentifiziert sind. HTTP ist ein zustandsloses Protokoll, und Session-Cookies, die jedem HTTP-Header beigefügt sind, sind die gängigste Methode für den Server, Ihren Browser oder Ihre aktuelle Sitzung zu identifizieren.
Für Session-Hijacking muss ein Angreifer die Sitzungs-ID des Opfers kennen oder vorhersagen können. Dies kann durch den Diebstahl des Sitzungscookies oder durch das Anklicken eines schädlichen Links mit einer präparierten Sitzungs-ID erreicht werden. In beiden Fällen kann der Angreifer nach der Authentifizierung des Benutzers am Server die Sitzung kapern, indem er dieselbe Sitzungs-ID für seine eigene Browsersitzung verwendet. Der Server wird dann dazu verleitet, die Verbindung des Angreifers als gültige, autorisierte Sitzung des ursprünglichen Benutzers zu betrachten.
Quelle: NetSparker
Weitere Leseempfehlungen:
Verwandte Begriffe:
Der beste Schutz vor Session-Hijacking-Angriffen besteht darin, Ihre Mitarbeiter über die Risiken der alltäglichen Internetnutzung aufzuklären und ihnen zu zeigen, wie sie die Wahrscheinlichkeit einer Sicherheitsverletzung verringern können. Solche Angriffe können durch das Klicken auf einen Phishing-Link oder das Öffnen eines Anhangs ausgelöst werden, der es Hackern ermöglicht, Informationen über Ihre Browserverbindung zu erhalten. Indem Sie Ihre Mitarbeiter über die Gefahren von Phishing aufklären und die Phish-Testmodule von CyberHoot nutzen, können Sie die Wahrscheinlichkeit, Opfer eines solchen Angriffs zu werden, deutlich verringern.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.