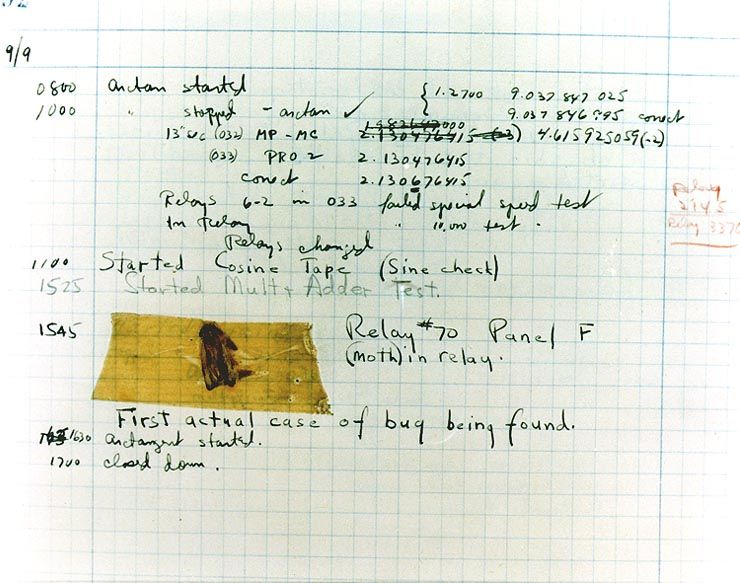
Ein Bug ist ein unerwarteter und relativ kleiner Defekt, Fehler oder eine Unvollkommenheit in einem Informationssystem oder Gerät. Diese kleinen Defekte oder Fehler entstehen in der Regel durch menschliches Versagen beim Schreiben des Quellcodes oder beim Design des Mediums und führen dazu, dass das System abstürzt oder einfach nicht funktioniert. Bugs können sich mitunter zu Sicherheitslücken entwickeln, die durch Updates der entsprechenden Software oder des Geräts behoben werden müssen.
Der Ursprung dieses Begriffs liegt angeblich in der Zeit der IBM-Mainframes in den frühen 1950er Jahren, als eine tote Motte im Inneren des raumgroßen Computers gefunden wurde. Dieser „BUG“ verursachte eine Fehlfunktion des gesamten Mainframes und brachte das Wort „Bug“ in unseren allgemeinen Sprachgebrauch.
Kleine und mittlere Unternehmen (KMU) benötigen Lösungen für das Bug-Management. Typischerweise handelt es sich dabei um Patch -Management-Lösungen, mit denen Software-Updates von Herstellern schnell nach deren Veröffentlichung installiert werden können. Patches beheben häufig wichtige Sicherheitslücken. KMU und Managed Service Provider (MSPs) müssen vorausschauend planen und Richtlinien erstellen, die die Reaktionsgeschwindigkeit je nach Kritikalität einer bestimmten Schwachstelle festlegen. Für CyberHoot-Nutzer enthält die Richtlinienvorlagenbibliothek einen Prozess für das Management von Schwachstellenwarnungen (VAMP). Dieser Prozess bietet klare Richtlinien, wann und wie dringend auf eine bestimmte Schwachstelle oder ein Sicherheitsrisiko reagiert werden muss.
Erwägen Sie den Einsatz einer cloudbasierten Patch-Management-Lösung, um Software automatisch und bedarfsgerecht zu aktualisieren. Die meisten Managed Service Provider (MSPs) nutzen eine der drei führenden Remote Monitoring and Management (RMM)-Lösungen ( Connectwise , Datto und Kaseya) für das Patchen ihrer verwalteten Systeme. Diese RMM-Lösungen bieten ihren Kunden neben getesteten und validierten Patching-Services auch Monitoring und Fernzugriff.
Zu den eigenständigen Patch-Management-Lösungen für Unternehmen, die die oben genannten RMM-Lösungen nicht verwenden, gehören ManageEngine und Automox.
Zusätzlich zur Einführung eines Patch-Management-Systems empfiehlt CyberHoot die folgenden Best Practices, um Einzelpersonen und Unternehmen vor Online-Cyberangriffen zu schützen und die Schäden durch diese zu begrenzen:
Quellen : NCSD-Glossar, Historische Referenz
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

