Monat der Sensibilisierung für Cybersicherheit – Datenwert

24. Oktober 2022 | Blog Monat der Sensibilisierung für Cybersicherheit – Datenwert


Datenwert

Hacker wollen Geld

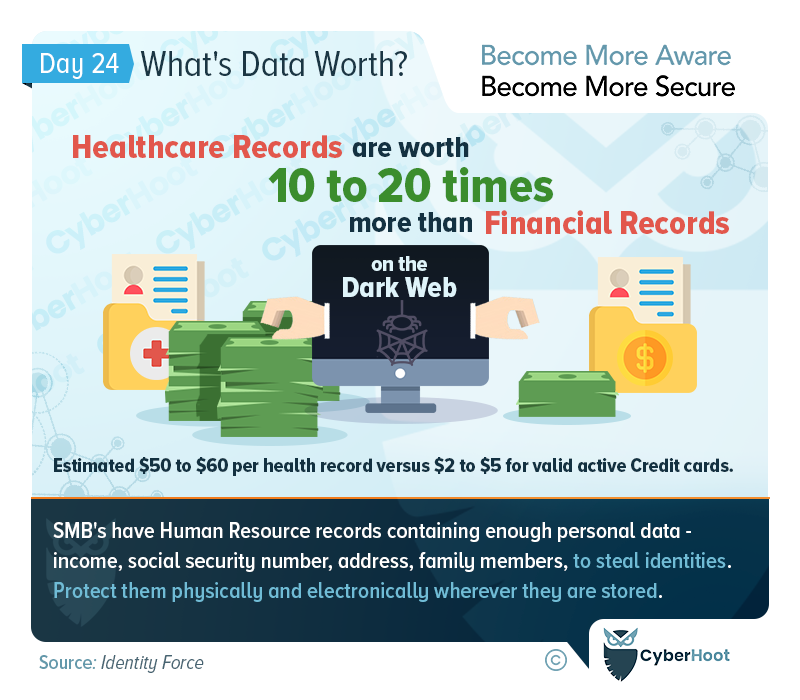
Hacker verdienen Geld, indem sie unsere Daten im Darknet verkaufen. Der Wert unserer Daten hängt von vielen Faktoren ab, z. B. von der Vollständigkeit der Daten, der Anzahl ihrer Datensätze und ihrer Aktualität. Können sie für Identitätsdiebstahl oder zur Kompromittierung weiterer Unternehmen und zum Zugriff auf noch wertvollere Daten verwendet werden? Gesundheitsdaten, Berechtigungsdatenbanken und vollständige Finanzunterlagen sind bei Hackern weltweit sehr begehrt.

Das Problem beim Diebstahl von Gesundheitsdaten besteht darin, dass diese nicht durch neue Datensätze ersetzt werden können. Ihre Gesundheitsakte ist Ihre Gesundheitsakte. Selbst Ihre Sozialversicherungsnummer kann unter bestimmten Umständen ersetzt werden, Ihre Gesundheitsakte hingegen ist unveränderlich. Sie ist auch bei Identitätsdiebstahl hilfreich . Deshalb ist sie im Darknet 10- bis 20-mal wertvoller als Finanzdaten. Gesundheitsorganisationen unternehmen große Anstrengungen, um den Diebstahl und die Verletzung der Privatsphäre unserer Gesundheitsdaten zu verhindern. Die Herausforderung besteht darin, dass sie perfekt vorgehen müssen und Hacker nur einen einzigen Erfolg erzielen müssen.

Um sich gegen die immer raffinierteren und zahlreicheren Angriffe auf Ihre kritischen und sensiblen Daten zu schützen, sollten Sie sich bei CyberHoot anmelden und die unten aufgeführten Best Practices implementieren.

Bewährte Methoden für CyberHoot:
  1. Schulen Sie Ihre Mitarbeiter hinsichtlich der gängigen Angriffsmethoden. Von schwachen Passwörtern und Passwort-Manager, zur Bedeutung von Multi-Faktor-Authentifizierung und wie Phishing-Angriffe erkennen. Bewusstsein ist der Schlüssel zur Verteidigung Ihres Unternehmens.
  2. Verwalten Sie Ihre Mitarbeiter mit Cybersicherheitsrichtlinien einschließlich akzeptabler Nutzung, Passwort, Informationsverarbeitung und einer schriftlichen Richtlinie zur Informationssicherheit.
  3. Etablieren Sie Best-Practice-Prozesse für die Cybersicherheit, wie beispielsweise einen Vulnerability Alert Management Process (VAMP) und einen Cybersecurity Incident Management Process (CIMP), um im Notfall Maßnahmen zu leiten und zu fordern. Fahren Sie dann mit Onboarding- und Offboarding-Prozessen, SaaS-Management-Prozessen und dem Risikomanagement von Drittanbietern fort.
  4. Schaffen Sie starke technische Schutzmaßnahmen, darunter: Firewall, Antivirus, Anti-Malware, Spam, Multi-Faktor-Authentifizierung für alle kritischen Konten, Aktivieren vollständige Festplattenverschlüsselung, verwalten Sie die Schlüssel sorgfältig und, was am wichtigsten ist, führen Sie ein, schulen Sie alle Mitarbeiter darin und fordern Sie sie auf, einen Password Manager.
  5. Testen Sie Ihre Mitarbeiter, wie sie Phishing-Angriffe erkennen und vermeiden können. CyberHoot hat eine bahnbrechende Methode für Phishing-Tests entwickelt, die Wissenslücken Ihrer Mitarbeiter schließt, ohne sie für Misserfolge zu bestrafen. Stattdessen belohnen wir sie für Erfolge. Weitere Informationen finden Sie hier. werden auf dieser Seite erläutert.
  6. Sichern Sie Ihre Daten, indem Sie unseren 3-2-1-Backup-Methodik um sicherzustellen, dass Sie Ihr Unternehmen nach einem Cybersicherheitsereignis wiederherstellen können.
  7. Stellen Sie im modernen Homeoffice-Zeitalter sicher, dass Sie die persönlichen Geräte, die sich mit Ihrem Netzwerk verbinden, verwalten, indem Sie deren Sicherheit validieren (Patching, Antivirus, DNS-Schutz) oder deren Verwendung vollständig zu verbieten.
  8. Wenn Sie noch keine Risikobewertung Wenn Sie in den letzten zwei Jahren von einem Drittanbieter gefährdet wurden, sollten Sie jetzt eines haben. Die Einrichtung eines Risikomanagement-Rahmens in Ihrem Unternehmen ist entscheidend, um Ihre größten Risiken mit der begrenzten Zeit und dem begrenzten Geld zu bewältigen.
  9. Kaufen Cyber-Versicherung Um Sie im Falle eines katastrophalen Ausfalls zu schützen. Cyber-Versicherungen unterscheiden sich nicht von Auto-, Feuer-, Hochwasser- oder Lebensversicherungen. Sie sind da, wenn Sie sie am meisten brauchen.

CyberHoot ist davon überzeugt, dass viele kleine und mittlere Unternehmen sowie MSPs ihre Abwehrmaßnahmen erheblich verbessern und ihre Chancen erhöhen können, nicht erneut Opfer eines Cyberangriffs zu werden, wenn sie die oben genannten Ratschläge befolgen.

Wir hoffen, Sie genießen den Monat der Cybersicherheit. Besuchen oder abonnieren Sie die Facebook- , LinkedIn- oder Twitter -Seiten von CyberHoot, um den ganzen Monat über täglich Updates zu erhalten.

Weitere Leseempfehlungen:

Warum Krankenakten im Darknet so wertvoll sind

Kann ich meine Sozialversicherungsnummer in den USA ändern?

Sichern Sie Ihr Unternehmen noch heute mit CyberHoot!!!


Jetzt anmelden

Neueste Blogs

Bleiben Sie auf dem Laufenden mit den neuesten Sicherheitseinblicke

Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.
Corp MDM: Die Fake-Arbeits-App, die Ihre Nachrichten lesen wollte

Corp MDM: Die Fake-Arbeits-App, die Ihre Nachrichten lesen wollte

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...

Weiterlesen
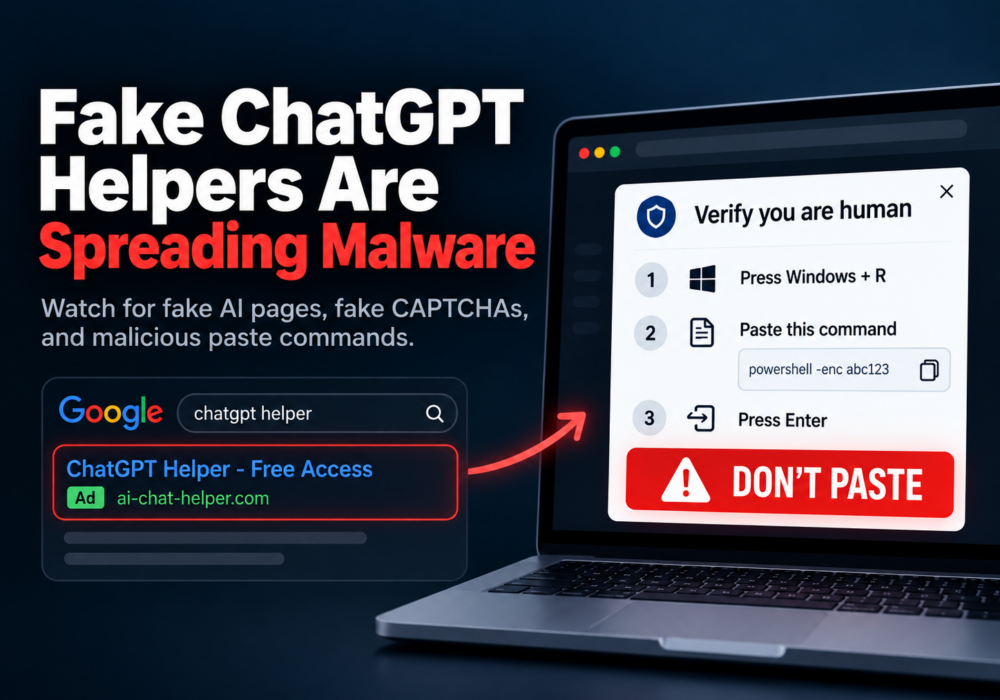
Gefälschte ChatGPT-Helfer verbreiten Schadsoftware. So erkennen Sie sie.

Gefälschte ChatGPT-Helfer verbreiten Schadsoftware. So erkennen Sie sie.

Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …

Weiterlesen
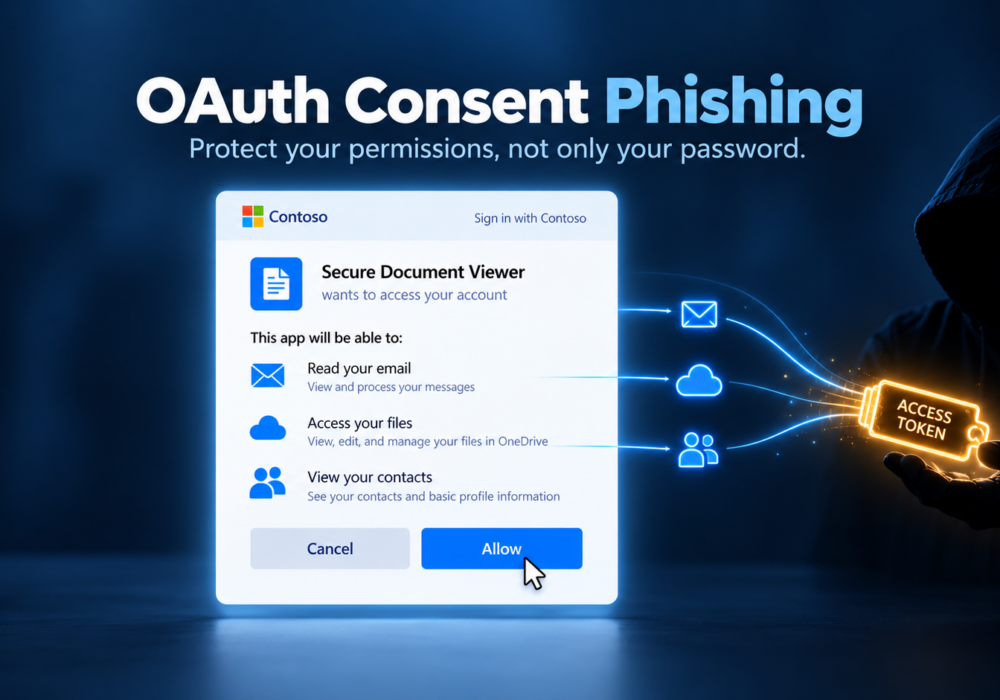
OAuth-Phishing-Angriff: Schützen Sie Ihre Berechtigungen, nicht nur Ihr Passwort.

OAuth-Phishing-Angriff: Schützen Sie Ihre Berechtigungen, nicht nur Ihr Passwort.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …

Weiterlesen