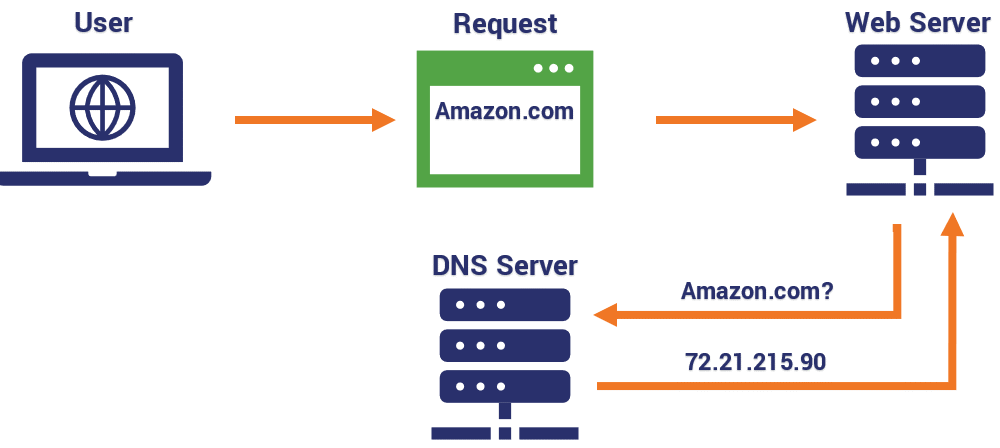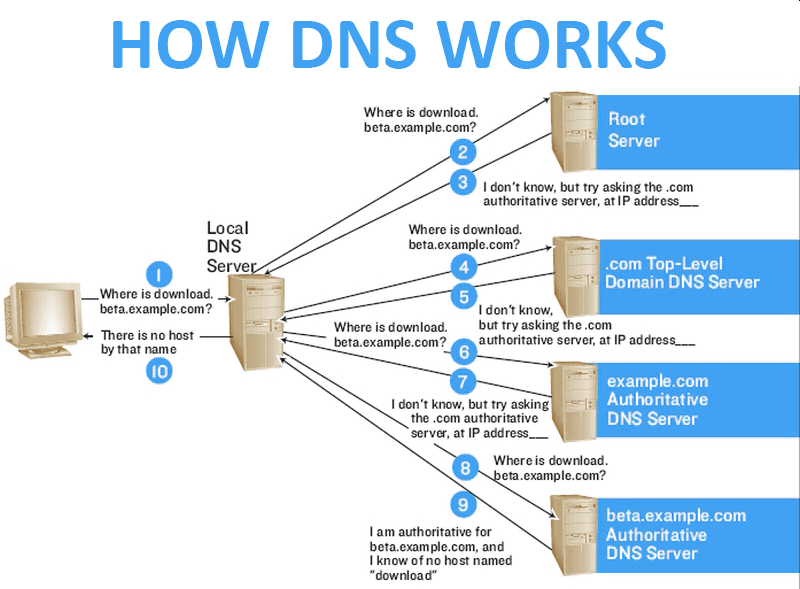
Das Domain Name System (DNS) ist im Prinzip das „Telefonbuch“ des Internets. DNS ist ein ausgeklügeltes, ausfallsicheres System, das Menschen mit Online-Ressourcen verbindet. Obwohl es recht komplex ist, bietet Ihnen dieser Artikel einen einfachen Überblick über DNS und seine Funktionsweise.
Das Internet verfügt heute über 13 „ Root-Nameserver “. Diese werden mit den Buchstaben „a“ bis „m“ bezeichnet. Root-Nameserver identifizieren hierarchisch alle anderen Nameserver, die für verschiedene Domaintypen zuständig sind (z. B. .gov, .com, .edu). Beispielsweise wissen die Root-Nameserver nicht, wo sich amazon.com per IP-Adresse befindet. Sie wissen jedoch, wo sich ein .com-Nameserver in Ihrer Nähe befindet, der Ihnen die IP-Adresse für diese Domain bereitstellen kann. Der .com-DNS-Server wird angefragt und liefert Ihrem Computer innerhalb von Millisekunden die korrekte IP-Adresse, um die Verbindung herzustellen.
DNS spielt auch durch bestimmte Ressourcen- oder Datensatztypen eine Rolle bei der E-Mail-Sicherheit. Die E-Mail-Zustellung basiert auf Ihrem Domänennamen, der einen DNS-Eintrag (Mail Exchange (MX)-Eintrag) enthält. MX-Einträge werden von den E-Mail-Systemen des Internets verwendet, um zu bestimmen, wie E-Mails an Ihre Domäne zugestellt werden. Leider kann sich jeder online als jemand anderes ausgeben, was zu Phishing- und Spoofing-Angriffen führen kann.
Um dem entgegenzuwirken, hat die Internet Engineering Task Force („IETF“) DNS-Protokolle entwickelt, die Benutzer und Domänen vor diesen Angriffen schützen. Diese DNS-Einträge umfassen: Sender Policy Framework (SPF), Domain Keys Identified Mail (DKIM) und Domain. Leider sind diese Sicherheitsvorkehrungen nicht in allen Domänen aktiviert. Die Aktivierung dieser drei DNS-Einträge schützt Ihre Kunden vor angeblichen Identitätsdiebstahl-Angriffen, die in Wirklichkeit von einem Hacker stammen. Sie verhindern Spoofing-Angriffe und schränken den E-Mail-Versand von Ihrer Domäne ein.
Sprechen Sie noch heute mit Ihrem DNS-Administrator über die Aktivierung von DNS-Sicherheitsprotokollen wie SPF , DKIM und DMARC . Sie werden es nicht bereuen.
Quelle: CSO Online , SmarterTools
Weiterführende Informationen: DMARC/DKIM einrichten – CyberHoot
Verwandte Begriffe: DMARC , DKIM , SPF
KMUs sollten SPF, DMARC und DKIM einrichten, um zu verhindern, dass Malware und Phishing-Angriffe in den Posteingängen der Benutzer landen. Hier sind einige Maßnahmen, die Ihr Unternehmen ergreifen kann, um die Sicherheit zu verbessern und das Risiko eines Phishing-Angriffs zu verringern:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.