Das Sender Policy Framework (SPF) ist ein Anti-Spam-Tool, mit dem die E-Mail-Domänen der Absender authentifiziert werden können. SPF arbeitet eng mit DKIM und DMARC zusammen , um E-Mail-Nachrichten zu authentifizieren und so die Wahrscheinlichkeit zu verringern, dass schädliche E-Mails die Postfächer der Nutzer erreichen.
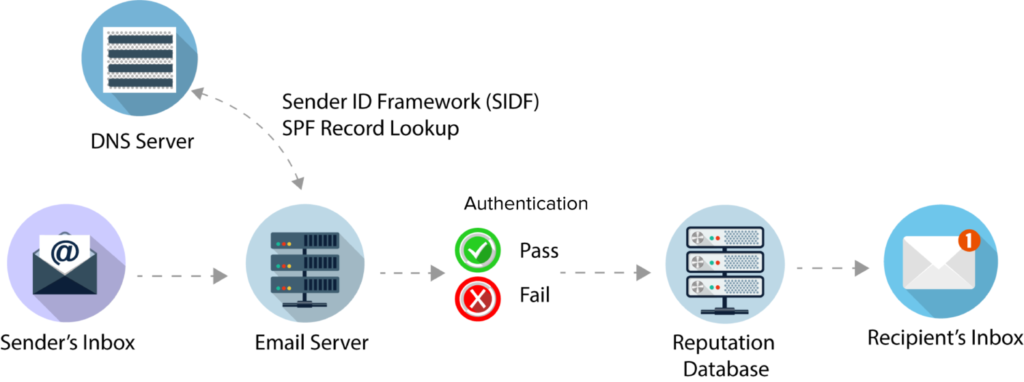
Mit dem SPF-Tool können Domänenadministratoren feststellen, welche IP-Adressen berechtigt sind, in ihrem Namen E-Mails zu versenden. Administratoren einer Domäne, die SPF verwendet, deklarieren Attribute, die ihre E-Mail-Umgebung, einschließlich autorisierter Absender, eindeutig beschreiben. Diese Beschreibung wird im „SPF-Eintrag“ dargestellt, der in DNS-Einträgen (Domain Name System) veröffentlicht wird. Eine SPF-Client-Anwendung sucht nach dem richtigen SPF-Eintrag und ermittelt, ob eine Nachricht authentisch oder gefälscht ist. Stimmen die Einträge überein, ist der Absender authentisch und nicht bösartig, und die E-Mail wird korrekt zugestellt. Bei einer fehlgeschlagenen SPF-Authentifizierung erhalten Sie von den meisten ISPs einen schlechten Reputationswert und werden in den Spam- oder Junk-Ordner umgeleitet – manche blockieren die E-Mail sogar vollständig.
Quelle: TechTarget, Postmark
Weiterführende Informationen: DMARC und DKIM einrichten – CyberHoot
Verwandte Begriffe: DMARC , DKIM
KMUs sollten über SPF-Schutz verfügen. SPF allein reicht jedoch nicht aus. SPF basiert auf dem Antwortfeld einer Nachricht, lehnt aber keine Nachrichten aufgrund eines gefälschten Absenderfelds ab. So kann ein Hacker Nachrichten, die scheinbar von Amazon.com stammen, mit einem legitimen, aber falschen Antwortfeld in die Postfächer einschleusen, um Nutzer zum Klicken zu verleiten. Deshalb kombinieren die meisten E-Mail- und DNS-Administratoren SPF mit DKIM- und DMARC-Einträgen. DMARC und DKIM verhindern, dass Malware und Phishing-Angriffe in den Posteingängen der Nutzer landen. Sie wurden entwickelt, um die Absenderdomäne zu validieren und zu prüfen, wer für diese Domäne Nachrichten senden darf. Anschließend werden diese Nachrichten automatisch isoliert oder abgelehnt. In Kombination sind SPF, DMARC und DKIM leistungsstarke Tools für Ihre E-Mail-Sicherheit. Folgende Maßnahmen sollten Sie ergreifen, um Ihre E-Mail-Sicherheit zu verbessern und das Risiko zu verringern, dass Sie oder Ihre Kunden Opfer eines Phishing-Angriffs werden:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
Weiterlesen
Die meisten Phishing-Tests täuschen Ihre Mitarbeiter. Dieser hier begrüßt Sie zuerst! HootPhish sagt gleich zu Beginn: Das ist...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.