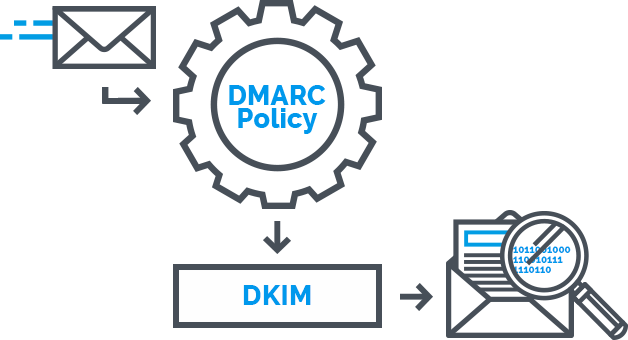
DKIM (DomainKeys Identified Mail) ist ein E-Mail-Authentifizierungstool, das überprüft, ob Nachrichten von einer legitimen E-Mail-Adresse stammen. Es dient dem Schutz vor E-Mail-Fälschung und -Spoofing, also Phishing . DKIM funktioniert, indem es dem Header einer E-Mail eine digitale Signatur hinzufügt. Dieser Header wird von der E-Mail-Domain des Absenders generiert, wobei jede Domain ihren eigenen, eindeutigen Header besitzt. Das empfangende E-Mail-System analysiert den Header anhand eines öffentlichen Schlüssels, der im DNS-Eintrag des sendenden Servers gespeichert ist, um die Authentizität der Nachricht zu bestätigen. Authentische Nachrichten werden akzeptiert, alle anderen abgelehnt.
Weiterführende Informationen: DMARC und DKIM einrichten – CyberHoot
Verwandte Begriffe: DMARC , DNS , Phishing
KMUs sollten DMARC und DKIM (neben SPF-Einträgen) aktivieren, um Malware und Phishing-Angriffe in den Posteingängen ihrer Nutzer zu verhindern. Wenn alle drei eingerichtet sind, schützen Sie nicht nur Ihre eigenen Nutzer, sondern auch die Ihrer Kunden vor gefälschten Nachrichten aus Ihrer Domain. So schützen Sie Ihre Kunden vor Identitätsbetrug! Hier sind einige zusätzliche Maßnahmen, die Sie ergreifen können, um Ihr Sicherheitsprogramm zu verbessern und das Risiko zu verringern, Opfer zu werden:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
Weiterlesen
Die meisten Phishing-Tests täuschen Ihre Mitarbeiter. Dieser hier begrüßt Sie zuerst! HootPhish sagt gleich zu Beginn: Das ist...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

