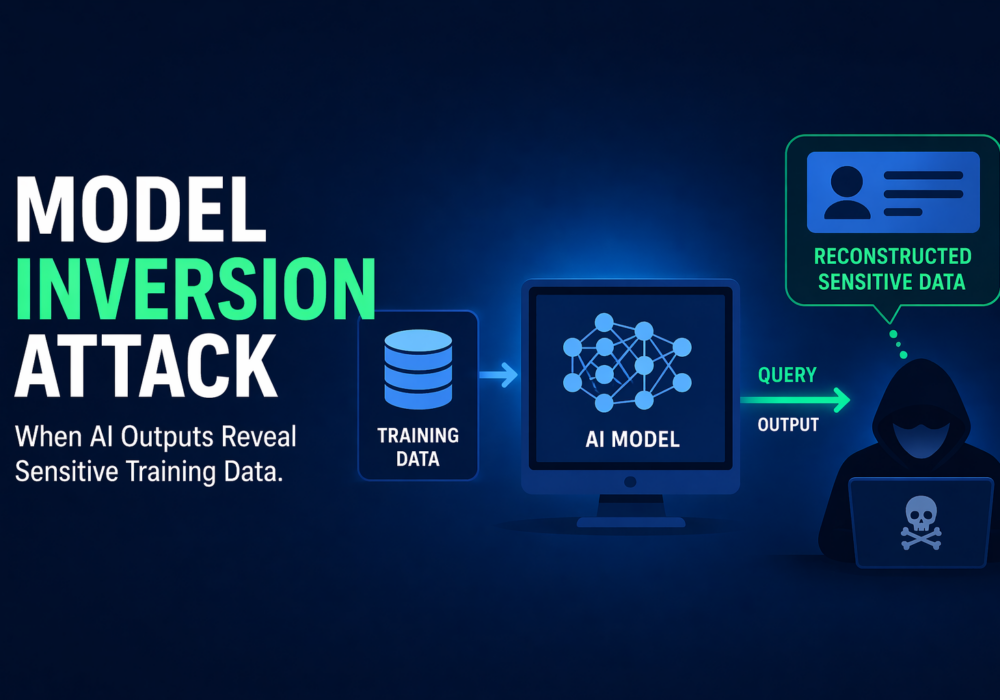
Ein Modellinversionsangriff ist ein Angriff auf die Privatsphäre von Machine-Learning-Modellen, bei dem ein Angreifer die Ausgaben eines Modells nutzt, um sensible Informationen über die Trainingsdaten abzuleiten, zu rekonstruieren oder wiederherzustellen. Microsoft beschreibt dies als die Wiederherstellung privater Merkmale von Machine-Learning-Modellen, einschließlich der Rekonstruktion privater Trainingsdaten, auf die der Angreifer keinen direkten Zugriff hat. OWASP beschreibt es ähnlich als Reverse Engineering eines Modells, um Informationen daraus zu extrahieren.
Vereinfacht ausgedrückt: Angreifer stehlen nicht unbedingt direkt den ursprünglichen Datensatz. Stattdessen fragen sie das Modell ab und analysieren dessen Antworten, bis sie sensible Informationen über die zugrunde liegenden Personen, Datensätze oder Quelldaten erhalten. Die OWASP-Richtlinien für sichere KI-Modelloperationen weisen darauf hin, dass Modellinversion und -extraktion es Angreifern ermöglichen, Trainingsdaten mithilfe von Inferenzabfragen zu rekonstruieren. Die NIST-Taxonomie für adversarielles maschinelles Lernen stuft Modellinversion als anerkanntes Datenschutzrisiko in ML-Systemen ein.
Für kleine und mittlere Unternehmen bedeutet ein Modellinversionsangriff, dass ein mit sensiblen Geschäfts-, Kunden- oder Mitarbeiterdaten trainiertes KI-Modell unbeabsichtigt Teile dieser Daten offenlegen könnte. Dies ist besonders problematisch, wenn Modelle mit vertraulichen Datensätzen wie Kundenprofilen, Personaldaten, Finanzinformationen, medizinischen Daten oder firmeneigenen internen Daten trainiert werden. Microsofts Leitfaden zur Bedrohungsmodellierung führt Modellinversion ausdrücklich als Angriffsfläche für KI auf, und auch IBMs Datenschutzleitfaden für KI beschreibt Inversionsangriffe als Möglichkeit, wie sensible Informationen durch ML-Systeme offengelegt werden können.
In der Praxis sollten KMU Folgendes verstehen:
Für Managed Service Provider (MSPs) sind Modellinversionsangriffe sowohl für ihre eigene KI-Nutzung als auch für alle KI-Systeme, die sie für Kunden einsetzen, verwalten oder empfehlen, relevant. Da MSPs häufig in mehreren Kundenumgebungen arbeiten, kann eine fehlerhafte KI-Implementierung sensible Informationen eines oder mehrerer Kunden offenlegen. OWASP empfiehlt Kontrollmaßnahmen wie die Beschränkung des Zugriffs auf Modelle und Vorhersagen, während Microsofts Leitfaden zur KI-Bedrohungsmodellierung das Risiko der Wiederherstellung privater Funktionen aus eingesetzten Modellen hervorhebt.
In der Praxis sollten Managed Service Provider (MSPs) Folgendes beachten:
Ein Modellinversionsangriff ist der Versuch, sensible Trainingsdaten durch das Ausspähen eines KI- oder Machine-Learning-Modells zu erlangen. Für KMU bedeutet dies, dass vertrauliche Geschäfts-, Kunden- oder Mitarbeiterinformationen indirekt über ein Modell offengelegt werden könnten. Für Managed Service Provider (MSPs) bedeutet es, dass KI-Systeme sorgfältig konzipiert, überprüft und verwaltet werden müssen, damit Kundendaten nicht durch die verwendeten oder unterstützten Modelle offengelegt werden.
Weitere Leseempfehlungen:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Schon bevor Claude Code …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.