Gennemsnitlig reaktionstid (MTTR) er den gennemsnitlige tid, det tager at bringe et system tilbage til driftstilstand efter at have modtaget besked om en fejl eller et cyberangreb. MTTR repræsenterer sikkerheden for enheder og softwareprodukter og kan bruges til at vurdere præstationen af et team af informationssikkerhedsspecialister. Gennemsnitlig reaktionstid tager ikke højde for det tidspunkt, hvor et problem allerede eksisterede, men var ukendt. Denne periode kaldes gennemsnitlig detektionstid (MTTD) . Tilsammen udgør MTTR og MTTD den samlede varighed af en cyberhændelse. Formlen for MTTR er vist nedenfor:
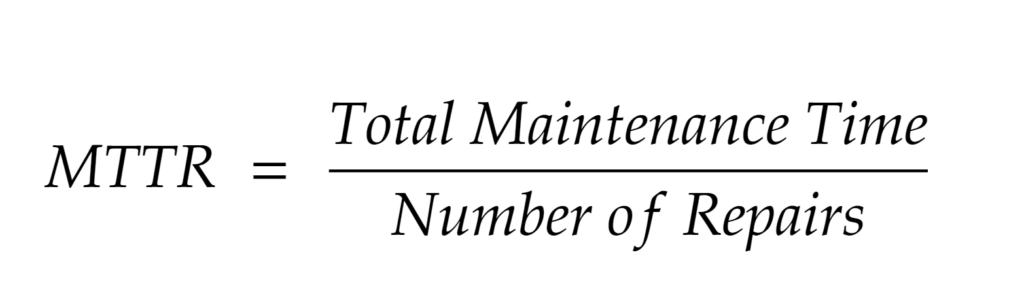
SMV'er bør stræbe efter at have den lavest mulige MTTR, der er kommercielt rimelig at opnå for deres virksomhed. Den bedste måde at opnå dette på er at have stærke cybersikkerhedsforanstaltninger på plads, herunder følgende:
Jo mere indsigt du har i dit netværk og dine applikationer, så du kan registrere normale daglige aktiviteter, desto større er sandsynligheden for, at du hurtigt kan identificere unormaliteter og mærkelig netværksaktivitet. Dette vil hjælpe dig med at sænke din MTTB og træffe proaktive foranstaltninger for at beskytte dit netværk.
For at forblive sikker og mindske risikoen for at blive offer for et angreb, skal din virksomhed træffe proaktive foranstaltninger. CyberHoot anbefaler følgende bedste praksis for at undgå, forberede sig på og forhindre skader fra disse angreb:
Begynd at opbygge din robuste og dybdegående cybersikkerhedsplan hos CyberHoot.
kilder:
Yderligere læsning:
Risici og udfordringer ved SaaS-løsninger
Relaterede vilkår:
Gennemsnitlig tid til detektion (MTTD)
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Bemærk: Hvis du vil abonnere på vores nyhedsbrev, skal du besøge et af linkene ovenfor (udover infografik), indtaste din e-mailadresse i højre side af siden og klikke på ' Send mig nyhedsbreve'.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.


