
Interaktive e-mails
Realistiske simuleringer fremhæver alle de dele af en phishing-e-mail, der indeholder advarselstegn.
Traditionel phish-testning fokuserer på at opdage fejl. HootPhish forhindrer dem ved at bruge patenteret positiv forstærkningsteknologi til at lære, ikke til at narre.
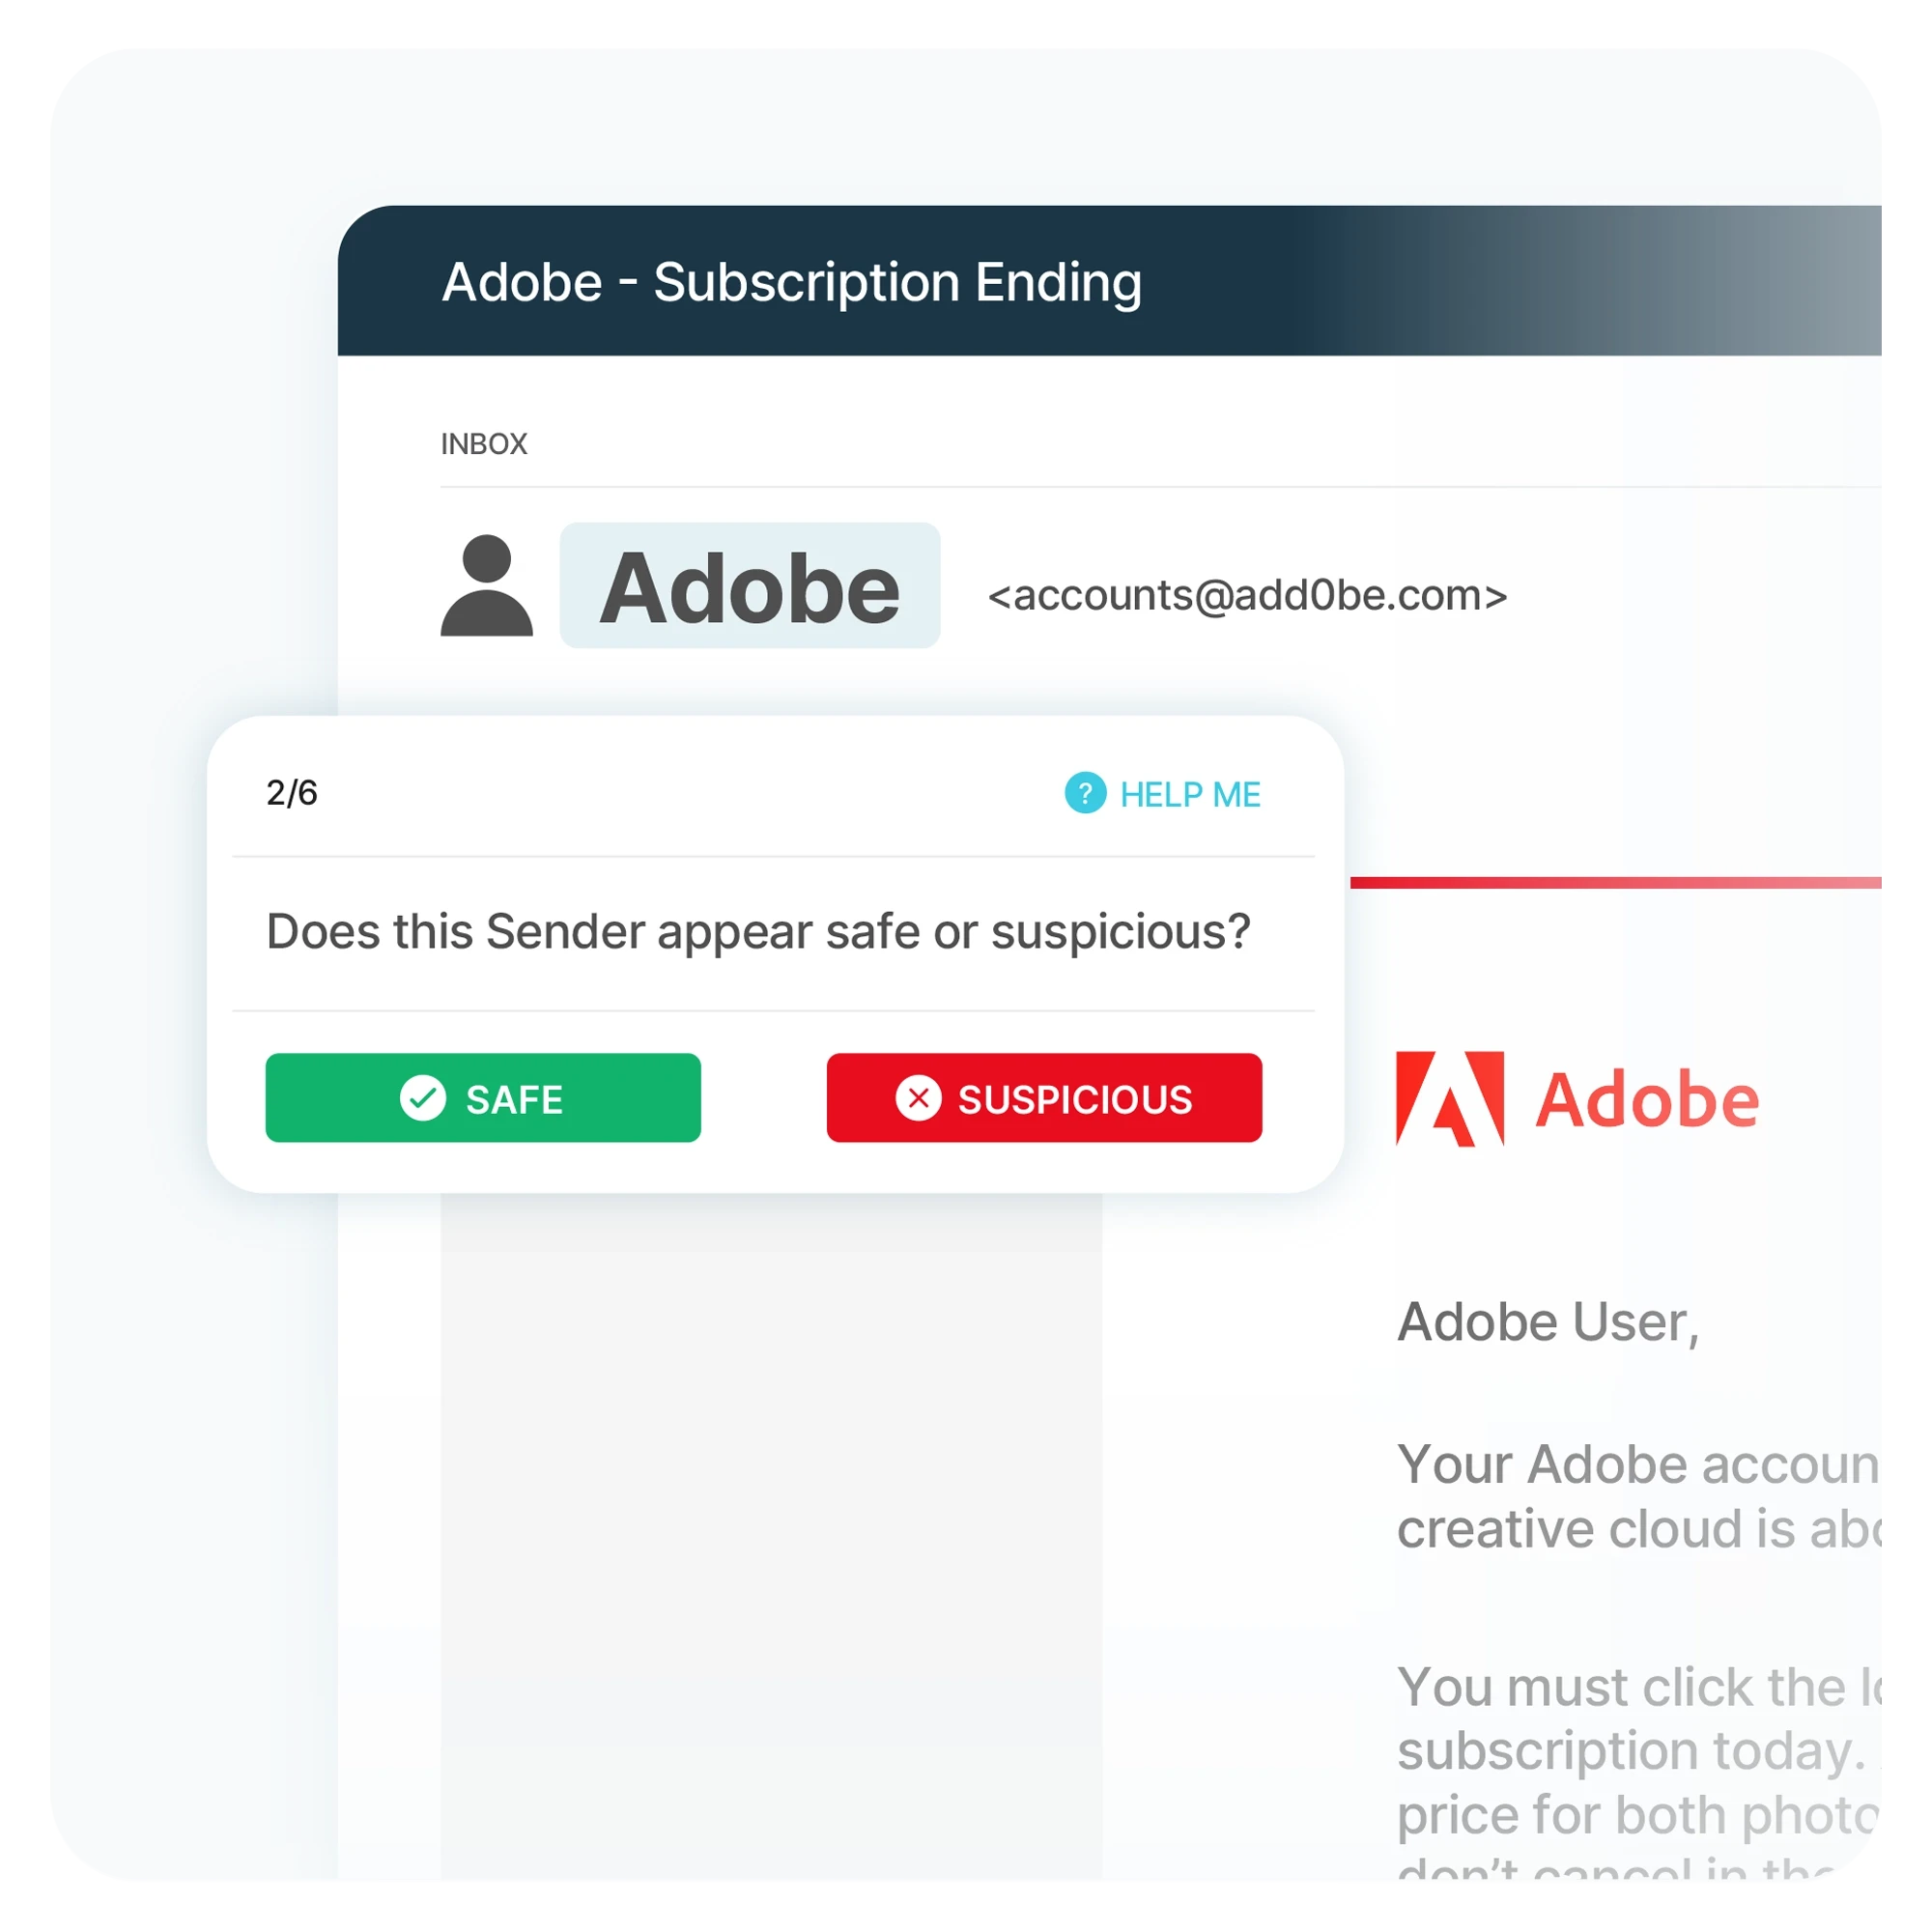
HootPhish guider brugerne gennem virkelige phishing-scenarier og fremhæver de 6 nøgleindikatorer, man altid skal være opmærksom på i mistænkelige e-mails. Det er engagerende, sjovt og yderst effektivt.

Ved at bruge interaktive, gamificerede opgaver til at gøre phishing-bevidsthed lettere og sjovere, skaber HootPhish reelle forbedringer i medarbejderadfærd.
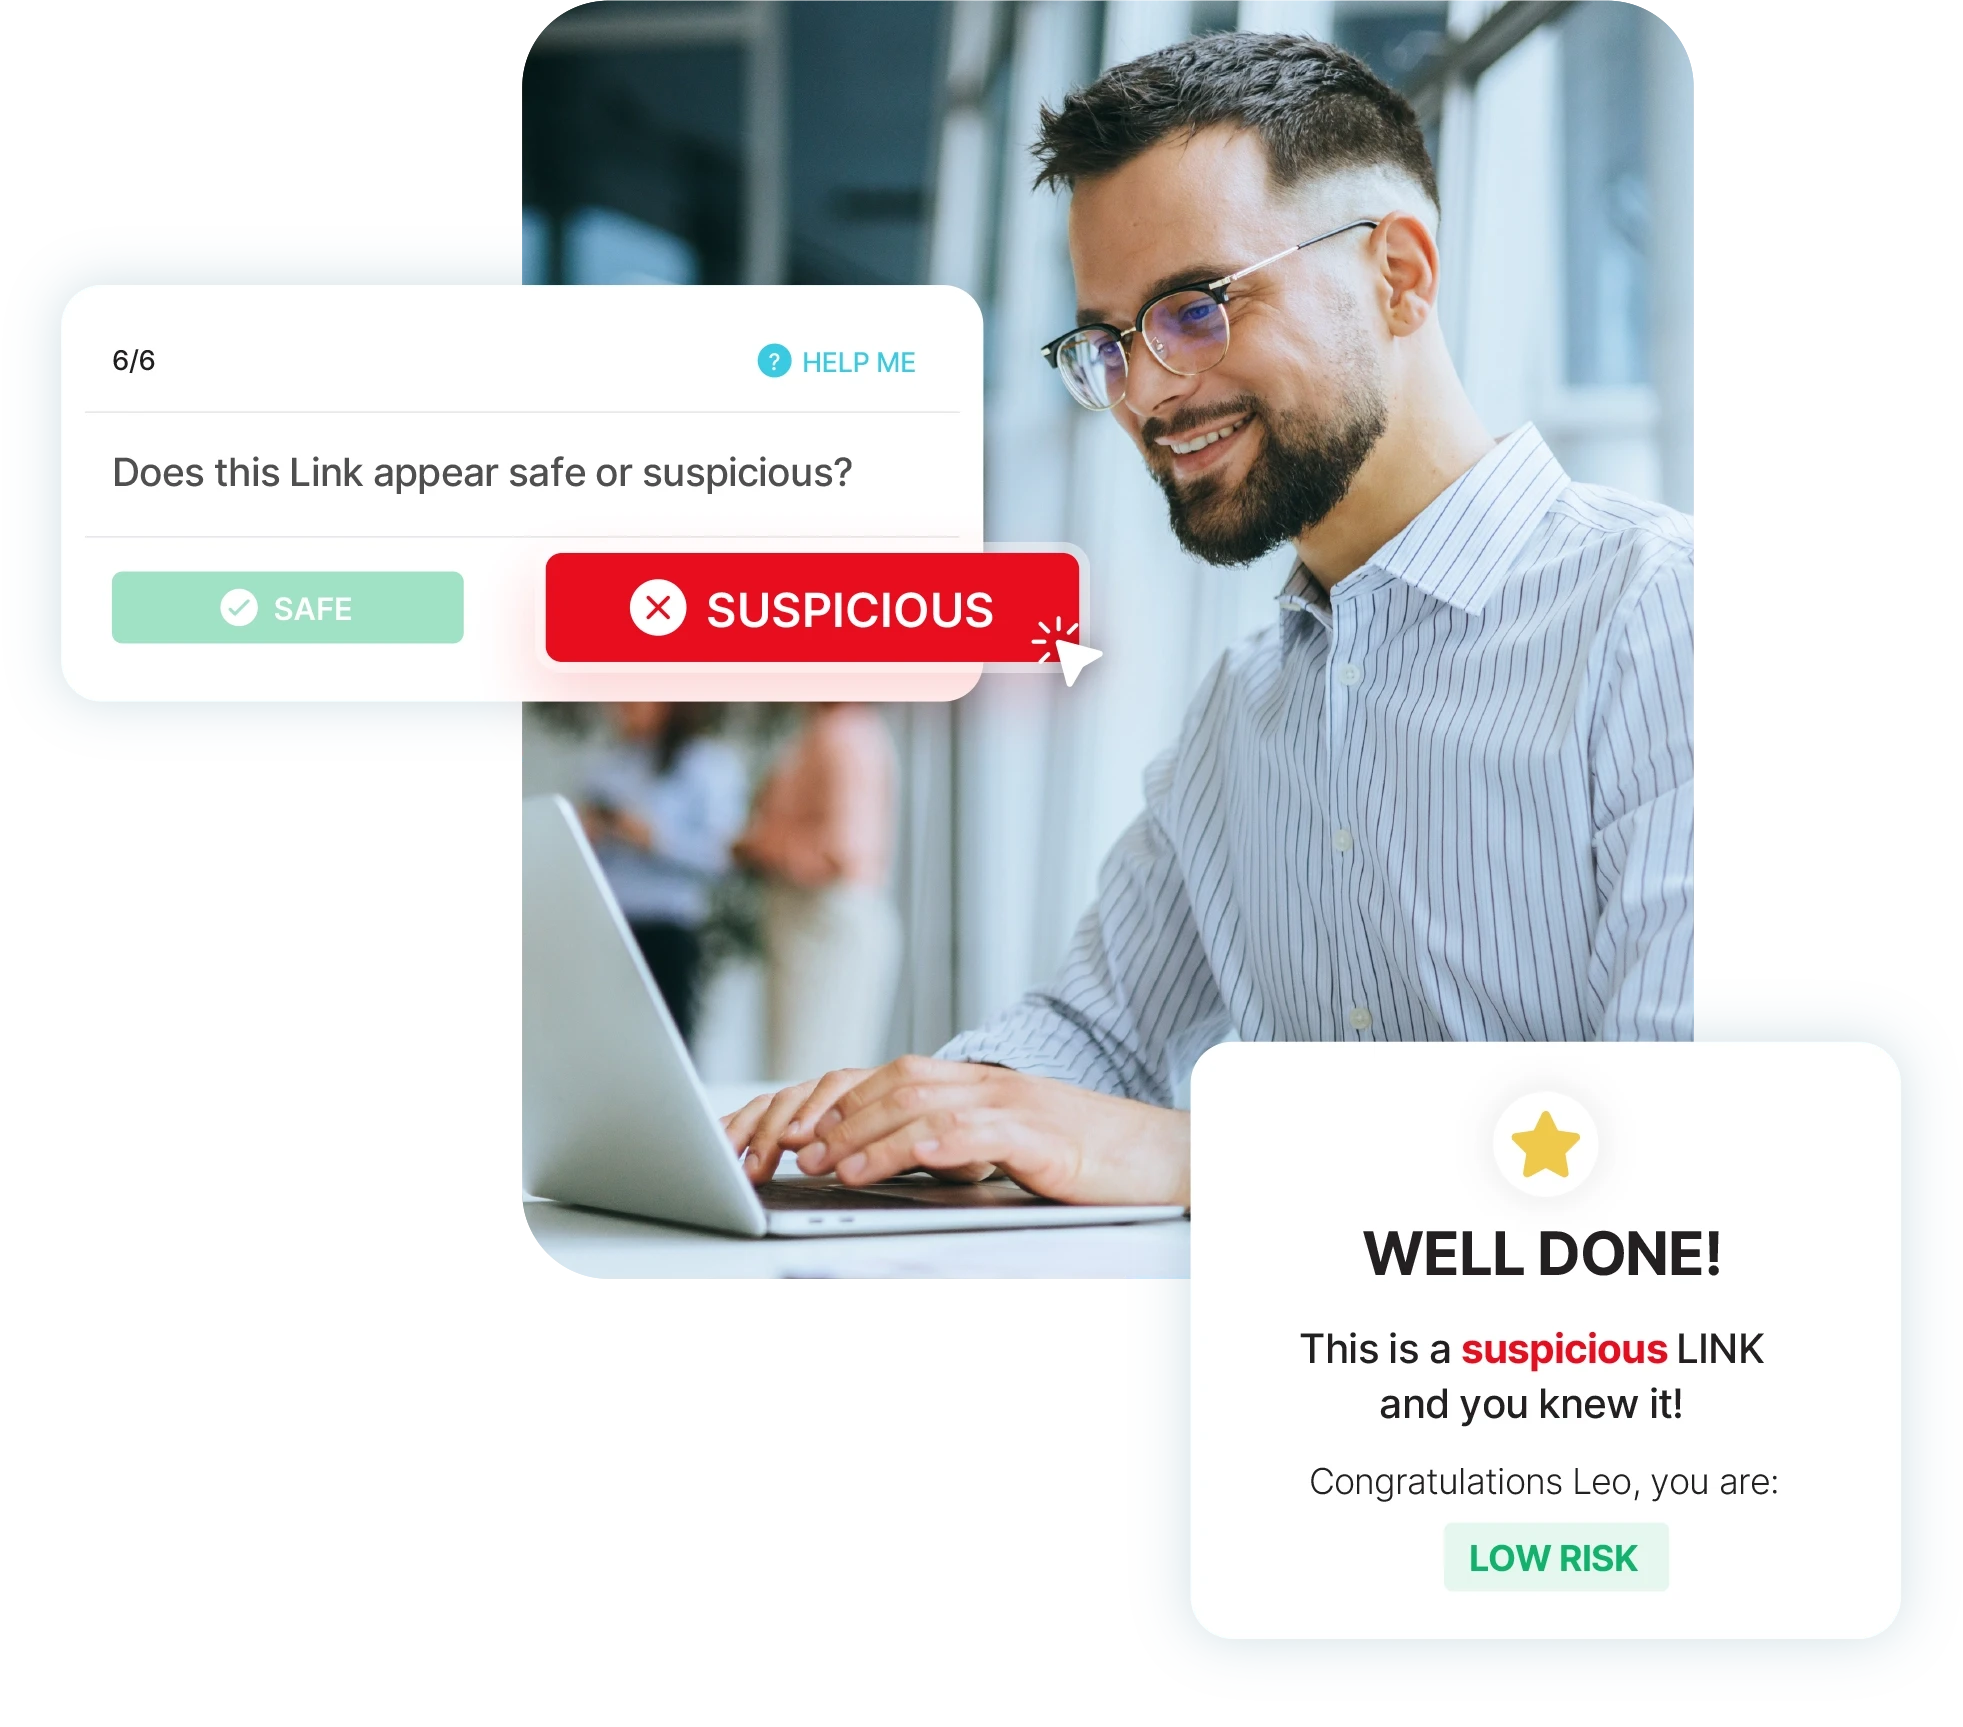
Fremskridtsregistrering, præstationsmærker og ranglister opmuntrer til venskabelig konkurrence og forvandler frygtet risikooverholdelse til en sjov og engagerende aktivitet.
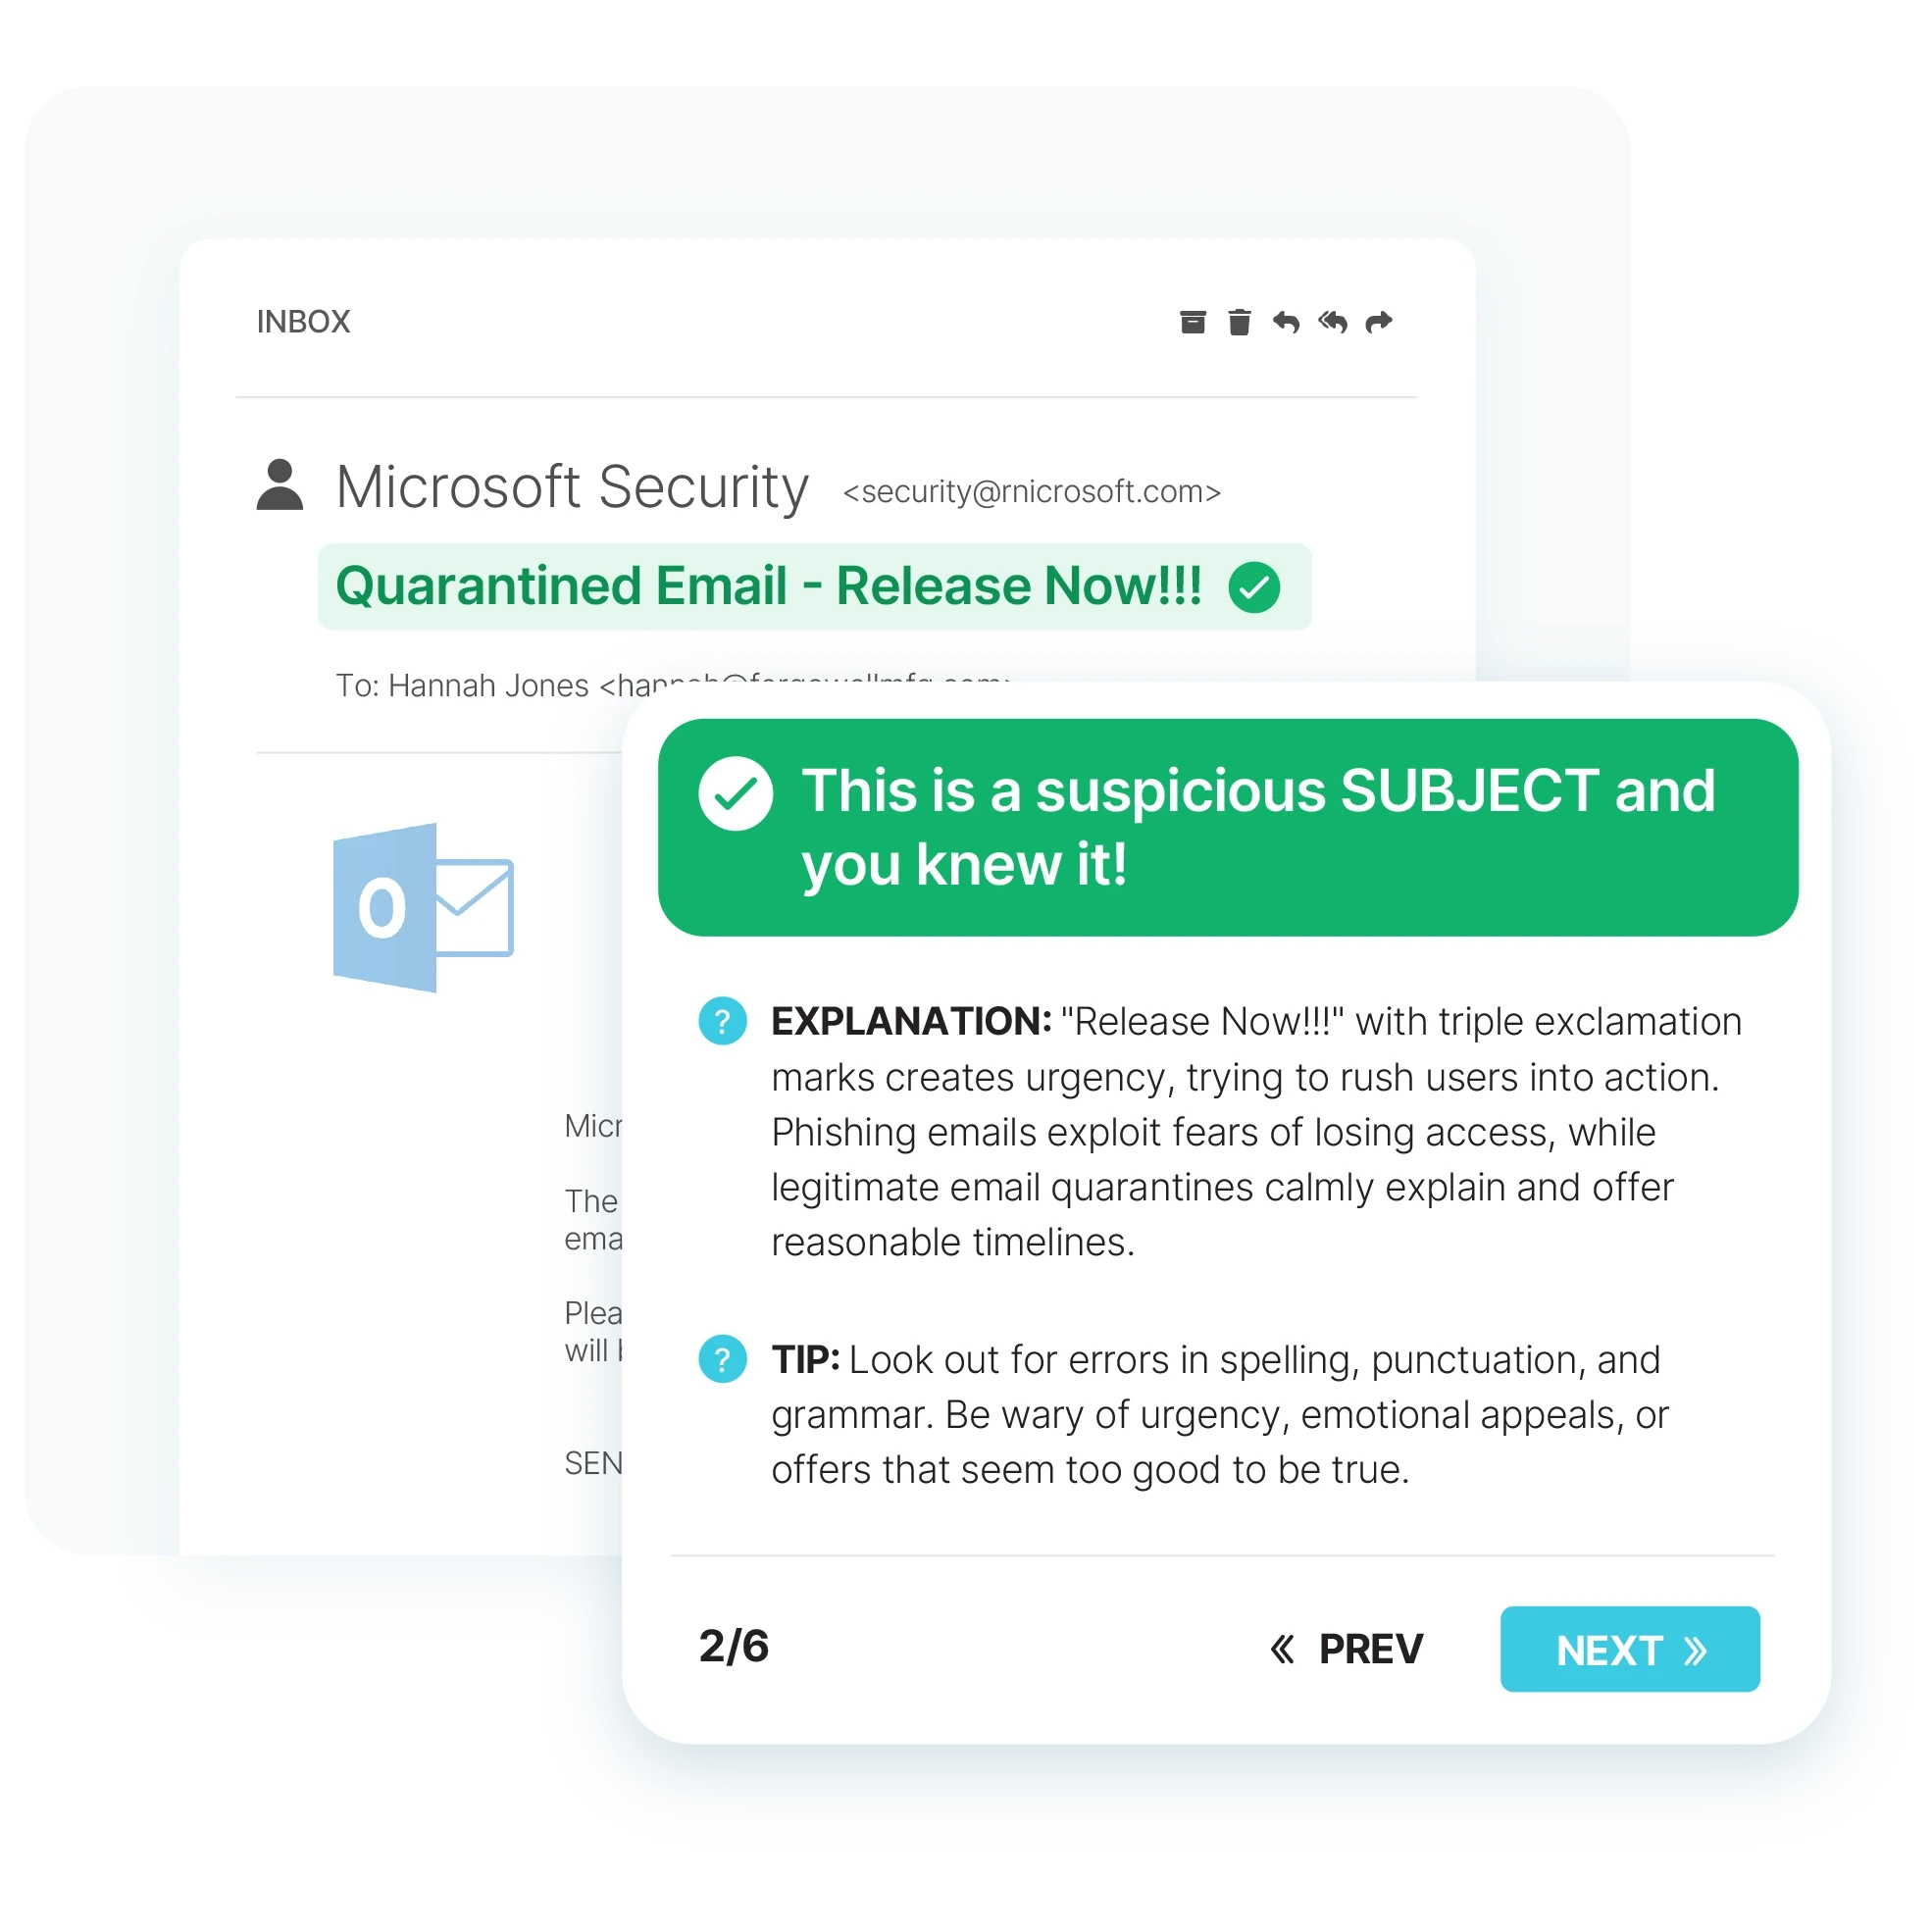
Ved at fokusere på succes snarere end fiasko, transformerer HootPhish sikkerhedsbevidsthed fra stress og bekymring for at blive opdaget til en positiv og gavnlig oplevelse.
Brugere lærer at stole på deres instinkter og genkende de mønstre, der indikerer phishing-forsøg i det virkelige liv.
Eksisterende universitetsstøttet forskning viser, at traditionel phish-testning alene ikke reducerer risikoen.
Men når medarbejdere lærer at spotte phishing-trusler gennem positiv forstærkning, er det mindre sandsynligt, at de udgør en sikkerhedsrisiko for din organisation.
Realistiske simuleringer fremhæver alle de dele af en phishing-e-mail, der indeholder advarselstegn.
HootPhish justerer automatisk sværhedsgraderne for at udfordre hver enkelt person.
Efter hver evaluering ser brugerne, hvad de genkendte korrekt, og hvad de overså.
Sæt hold op mod hinanden og øg engagementet i en fuldt gamificeret version af HootPhish
Den 6. oktober 2026 udstedte det amerikanske patent- og varemærkekontor (US Patent and Trademark Office) det amerikanske patent nr. 12,756,737 B2 til CyberHoot, Positive Reinforcement Phishing Identification Simulations . Patentet dækker, hvordan HootPhish underviser i:
Byt din forældede phish-testning ud med den positive tilgang, der rent faktisk reducerer risikoen.
