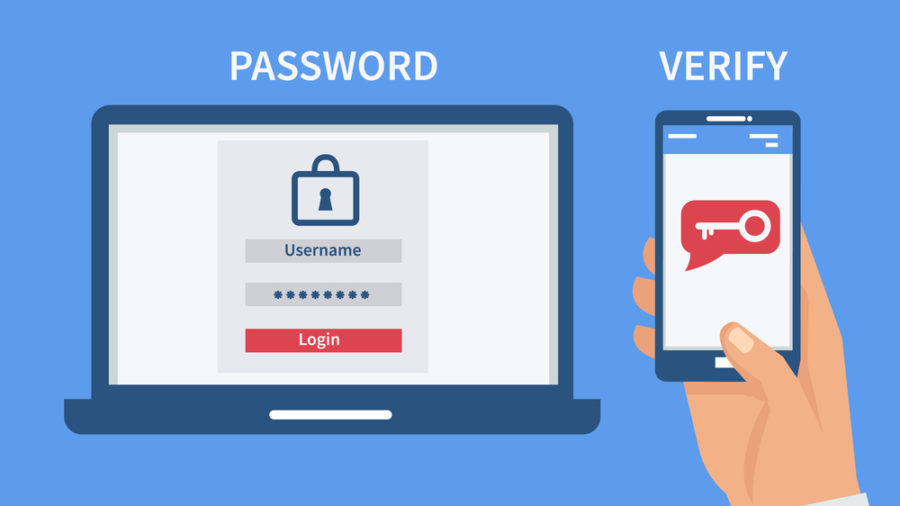
Tofaktorgodkendelse (2FA) er brugen af to af følgende tre identifikationsfaktorer:
Brug af to af disse tre identifikationsfaktorer er den bedste måde at beskytte dine vigtige konti på. Hackere ved, at de fleste mennesker ikke har eller bruger adgangskodeadministratorer konfigureret med stærke adgangskoder, og de bruger ikke 2FA. Som et resultat sender disse hackere phishing- angreb ud for at stjæle intetanende brugeres loginoplysninger. Med tofaktorgodkendelse aktiveret på dine konti kræver det mere end blot dit brugernavn og din adgangskode for at få adgang til disse konti. Hackere vil også kræve en anden identifikationsfaktor (noget du har eller noget du er), hvilket effektivt låser hackere ude af dine konti.
Start med at aktivere 2FA på dine kritiske konti. Din bank kræver sandsynligvis allerede 2FA til online backup. Brug det der, og aktiver det også på kritiske konti som din e-mail, virksomhedens VPN og alle internetbaserede tjenester, du leverer til dine kunder.
Relaterede termer : Adgangskodehåndtering , Phishing
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Selv før Claude Code lavede...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

