
"CyberHoot har været banebrydende for os - nem at implementere, yderst effektiv til at øge bevidstheden og et godt valg for MSP'er, der ønsker at styrke kundernes sikkerhedspolitik uden at øge kompleksiteten."
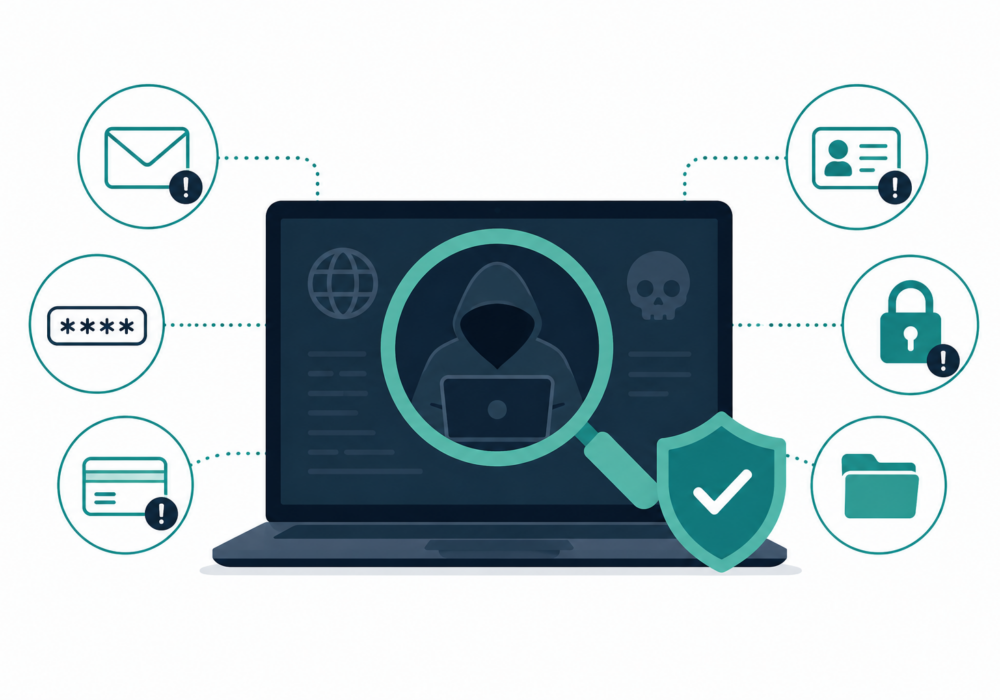
Dark Web Monitoring er den kontinuerlige proces med at scanne skjulte online markedspladser, fora, datadumps og...
Læs mere
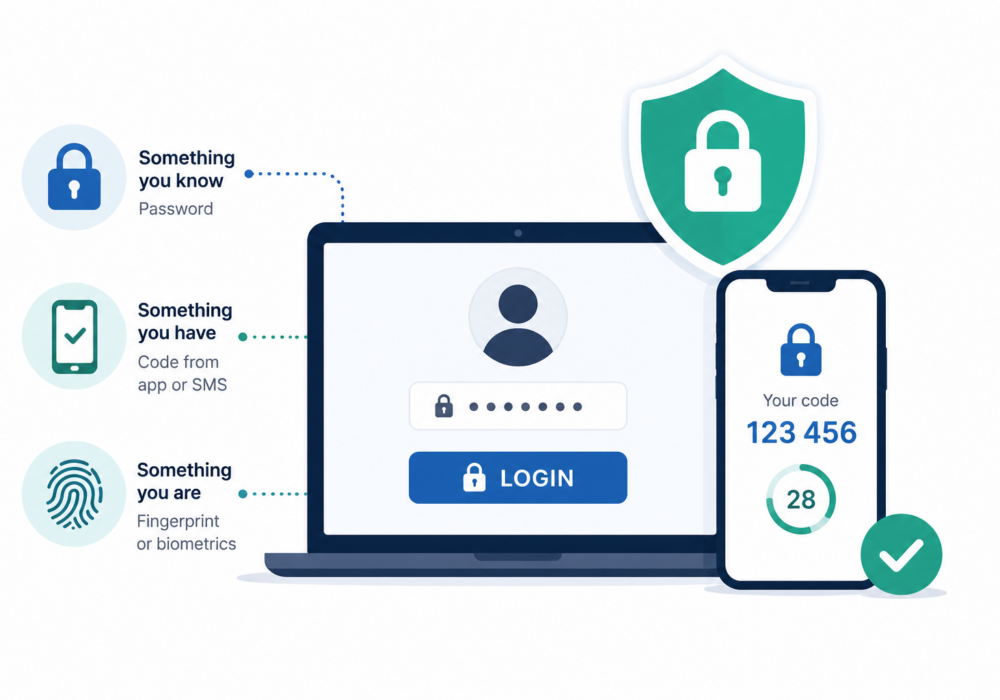
Multifaktorgodkendelse (MFA) er en sikkerhedsmetode, der kræver, at brugerne bekræfter deres identitet ved hjælp af to eller flere...
Læs mere
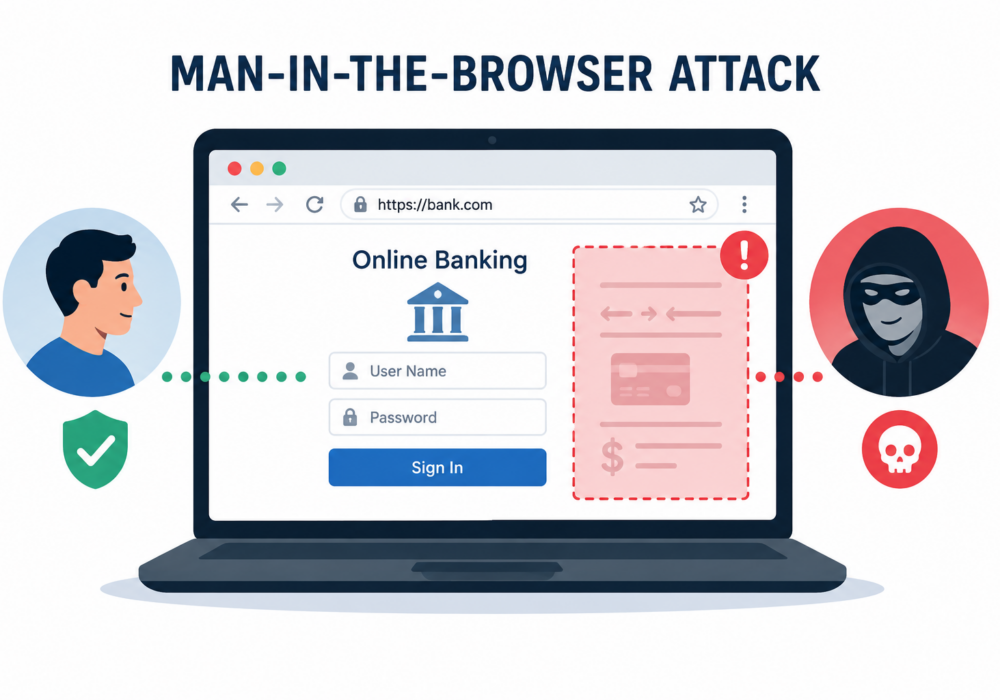
Et Man-in-the-Browser (MitB)-angreb er en type cyberangreb, hvor skadelig software (malware) inficerer en...
Læs mere
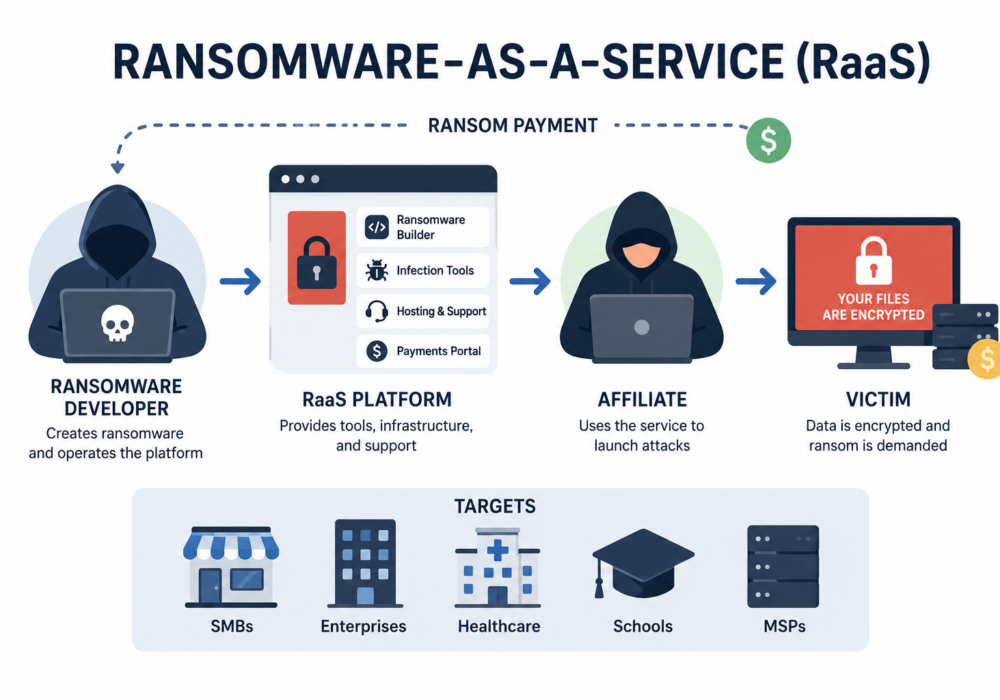
Ransomware-as-a-Service (RaaS) er en forretningsmodel inden for cyberkriminalitet, hvor erfarne ransomware-udviklere skaber...
Læs mere
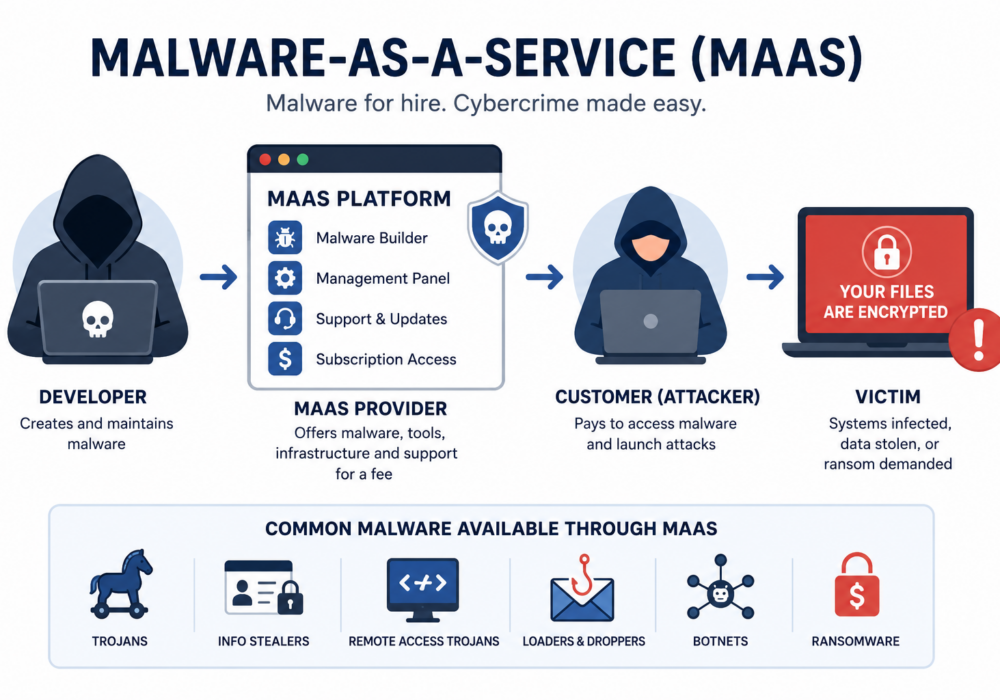
Malware-as-a-Service (MaaS) er en forretningsmodel for cyberkriminalitet, hvor kriminelle udvikler og sælger eller udlejer malware til...
Læs mere
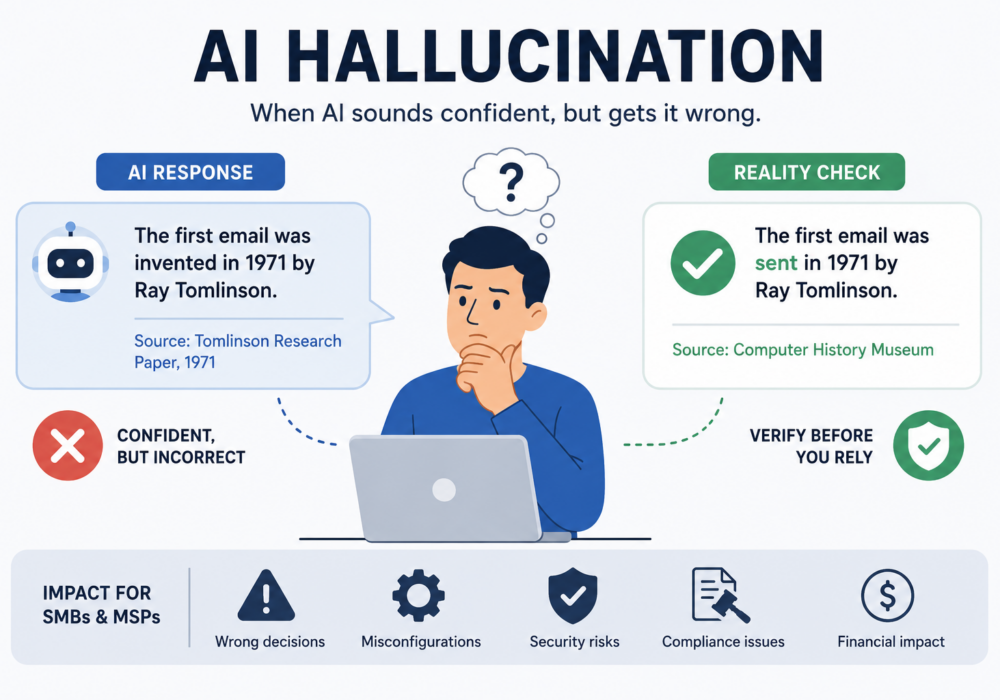
En AI-hallucination opstår, når et kunstig intelligenssystem genererer information, der lyder præcis og...
Læs mere
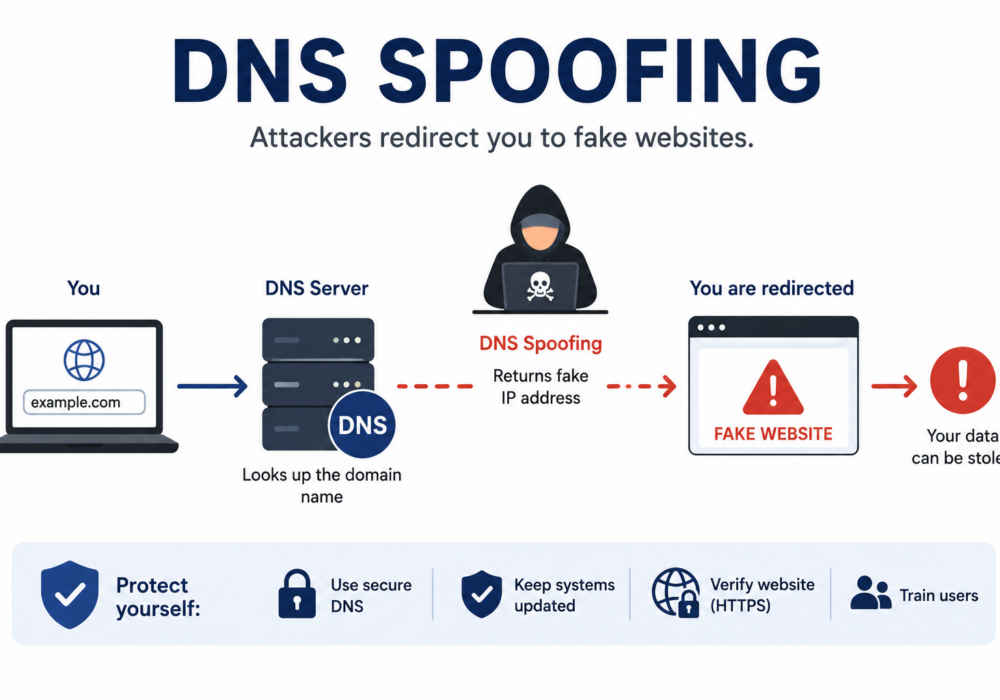
DNS-spoofing, også kendt som DNS-cacheforgiftning, er et cyberangreb, hvor en angriber manipulerer domænet...
Læs mere
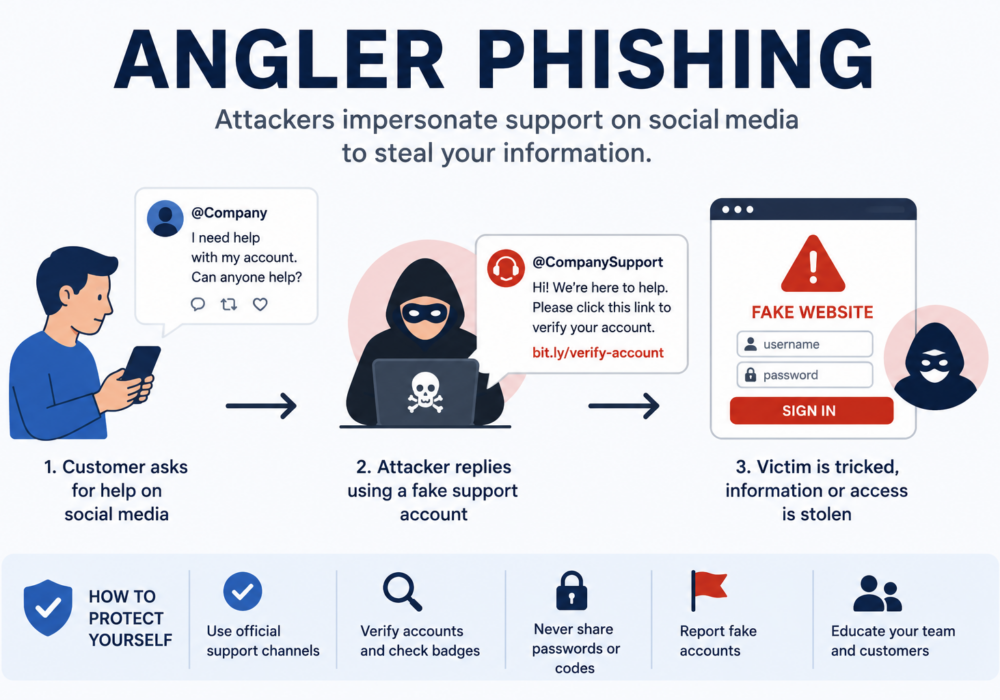
Angler phishing er en form for social engineering, hvor cyberkriminelle udgiver sig for at være en virksomheds kundesupport...
Læs mere
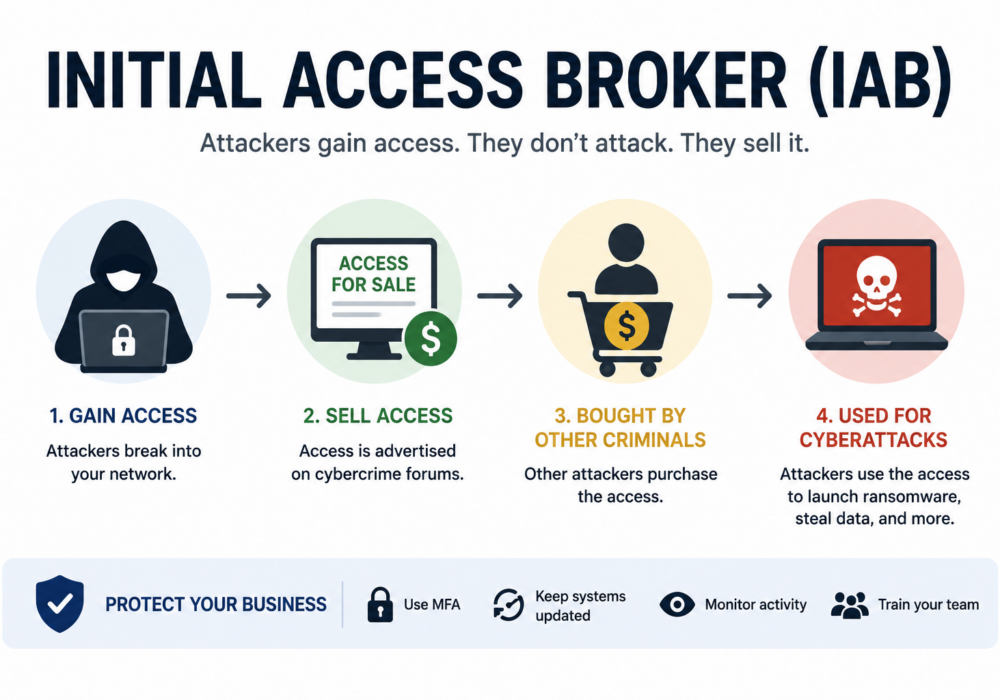
En Initial Access Broker (IAB) er en cyberkriminel, der specialiserer sig i at bryde ind i organisationer og derefter sælge...
Læs mere
En adgangsnøgle er en moderne erstatning for adgangskoder. I stedet for at skrive en adgangskode, godkender brugerne sig ved hjælp af noget...
Læs mere
En kritisk applikation er ethvert system, hvis kompromittering ville forårsage betydelig forretningsmæssig, økonomisk, juridisk eller...
Læs mere
Datatilgængelighed refererer til at sikre, at data og systemer er tilgængelige for autoriserede brugere, når det er nødvendigt,...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.
