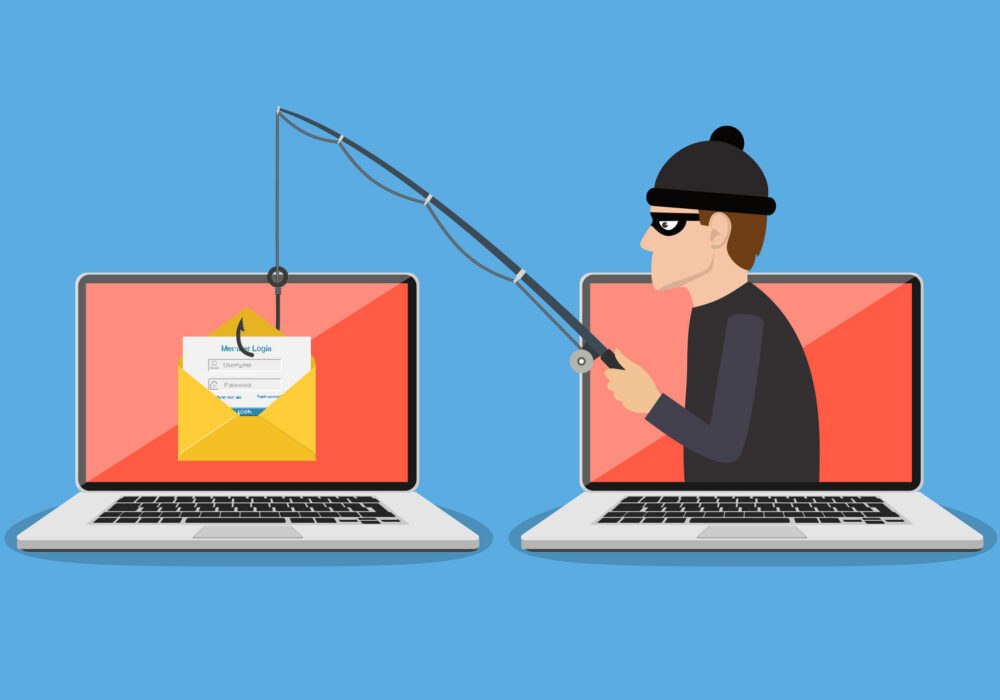
Phishing- angreb er noget, som alle, der bruger internettet, bør være opmærksomme på. For dem, der måske ikke ved det, er phishing en form for social engineering, der narrer brugere til at gøre noget for at kompromittere deres computer, deres identitet, deres netværk eller alle tre. Phishing foregår typisk via e-mail, hvor folk lokkes til at klikke på ondsindede links, der i sidste ende kan give hackere adgang til deres kontooplysninger eller endda fjernadgang til deres computer.
Phishing-angreb tegner sig for næsten 90 % af cyberangreb på virksomheder, men størstedelen af små og mellemstore virksomheder (SMV'er) har endnu ikke trænet deres medarbejdere i cybersikkerhed. Denne mangel på bevidsthedstræning sætter disse SMV'er i alvorlig risiko for at blive udsat for phishing-angreb.
Cyberangreb er steget hvert år i de sidste to årtier, og skaden bliver mere betydelig og ødelæggende for SMV'er. Med flere fjernarbejdere under COVID-19-pandemien har hackere fordoblet deres indsats for disse phishing-angreb. Som nævnt i CyberHoots nylige blogartikel kan de være ret snu og overbevisende med deres social engineering-tricks.
Phishing-angreb gør det nemt for hackere, da ofrene i bund og grund udleverer deres følsomme oplysninger til hackerne eller tillader dem adgang til deres netværk, når medarbejdere klikker på en ondsindet vedhæftet fil. Den vigtigste måde at forsvare sig mod phishing-angreb er gennem cybersikkerhedsbevidsthedstræning. Nedenfor har vi lavet en liste over, hvad der kan gøres for at forsvare sig mod phishing-angreb.
CyberHoot phishing-testning giver MSP-administratorer mulighed for at oprette phishing-kampagner for at teste deres egne medarbejdere eller deres kunder. CyberHoot har oprettet flere skabeloner fra domæner, der ser ud til at være Google, Amazon, Microsoft, Apple, hospitaler eller endda offentlige enheder i forbindelse med COVID-19. Coronavirus-phishing-svindel er ret almindeligt i øjeblikket.
CyberHoot har implementeret disse phishing-tests og gratis skabeloner, som du kan bruge på dine medarbejdere. CyberHoot giver dig mulighed for at se, hvilke brugere der åbner e-mailen, klikker på linkene, og hvem der indtaster data (brugernavne og adgangskoder), så du kan identificere dine svageste led og give dem afhjælpende træning i phishing, før en hacker får succes med at bryde ind i din virksomhed.
Tilmeld dig CyberHoot i dag for at se, hvad det hele handler om, og for at komme i gang med at phish-teste dine medarbejdere.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mere
De fleste phishing-tests lyver for dine medarbejdere. Denne her siger goddag først! HootPhish fortæller folk med det samme: dette er...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.