Priemerný čas na detekciu (MTTD), tiež známy ako priemerný čas na identifikáciu (MTTI), je jedným z hlavných kľúčových ukazovateľov výkonnosti v oblasti riadenia incidentov . MTTD označuje priemerný čas, ktorý organizácia potrebuje na objavenie alebo detekciu incidentu. Vzorec MTTD je uvedený nižšie:
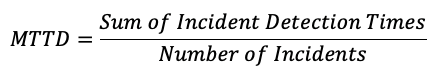
Kratšia MTTD znamená, že používatelia trpia narušeniami IT kratšie ako pri dlhšej MTTD. Detekcia incidentov môže pochádzať od ľudí, ako sú koncoví používatelia hlásiaci výpadok softvéru, alebo z nástrojov na monitorovanie a správu systémov. IT organizácie sa vo všeobecnosti snažia odhaliť problém skôr, ako ho urobí koncový používateľ, aby minimalizovali narušenie, ktoré spôsobuje, ale to nie je vždy možné. Začiatok problému by mal byť zaznamenaný postihnutým IT zariadením a softvérovými programami, ktoré na ňom bežia. Napríklad narušenie bezpečnosti by sa dalo vysledovať k heslu zadanému v narušenom systéme v konkrétnom čase. Kľúčový ukazovateľ výkonnosti MTTD môže pomôcť ukázať, či technológie monitorovania IT zhromažďujú dostatok údajov a pokrývajú pravdepodobné zdroje incidentov.
Malé a stredné podniky by sa mali snažiť o čo najnižšiu možnú MTTD (mortalizovanú dĺžku útoku). Najlepším spôsobom, ako to dosiahnuť, je zaviesť prísne opatrenia v oblasti kybernetickej bezpečnosti. Aby vaša spoločnosť zostala v bezpečí, musí prijať proaktívne opatrenia na zníženie rizika napadnutia kybernetickými útokmi. CyberHoot odporúča nasledujúce osvedčené postupy, ako sa vyhnúť týmto útokom, pripraviť sa na ne a predchádzať im:
Začnite budovať svoj robustný plán kybernetickej bezpečnosti zameraný na hĺbkovú obranu v CyberHoot.
Zdroje:
Ďalšie čítanie:
Súvisiace podmienky:
Proces správy upozornení na zraniteľnosti (VAMP)
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.


