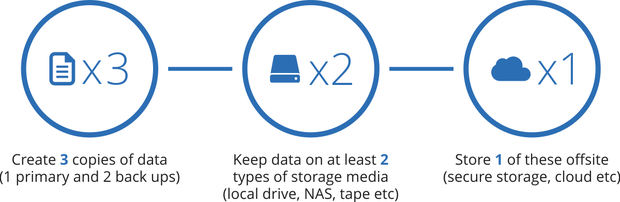
Metóda zálohovania 3-2-1 sa vzťahuje na „pravidlo 3-2-1“ pri zálohovaní informácií z počítača. Bezpečnostní odborníci odporúčajú zálohovať si údaje takto:
Ukladanie troch kópií údajov sa môže zdať prehnané, ale je veľmi pravdepodobné, že hardvér alebo softvér zlyhá a vaše údaje a informácie sa stratia v kyberpriestore.
Malé a stredné podniky sú s najväčšou pravdepodobnosťou vystavené riziku každodenných hackerov . Hackeri narúšajú malé a stredné podniky 15-krát častejšie ako väčšie firmy. Hackeri si to uvedomujú a preto sa na vás zameriavajú. Malé a stredné podniky vo všeobecnosti nemajú dostatok zdrojov na správne zabezpečenie systémov, nedokážu vyškoliť zamestnancov v oblasti hygieny kybernetickej bezpečnosti a niekedy im chýbajú vhodné bezpečnostné nástroje.
Z týchto dôvodov spoločnosť CyberHoot odporúča všetkým malým a stredným podnikom, aby okrem metódy 3-2-1 prijali aj tieto opatrenia:
Zaškoľte zamestnancov, ako rozpoznať a odstrániť phishingové e-maily. Tu je bezplatné video, ktoré vám s tým pomôže: Ako sa chrániť pred phishingovými útokmi.
Prijatie týchto proaktívnych opatrení môže znížiť riziko nákladného narušenia bezpečnosti, prestojov, poškodenia značky a poistnej udalosti v súvislosti s kybernetickou bezpečnosťou (alebo všetkých štyroch).
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viac
Väčšina phishingových testov klame vašim zamestnancom. Tento vás ako prvý pozdraví! HootPhis ľuďom hneď na začiatku hovorí: toto je...
Čítaj viac
Závažnosť: KRITICKÁ (CVSS 9.2) | Vydané: 22. októbra 2026 Dňa 21. októbra boli v PHP objavené dve kritické chyby...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

