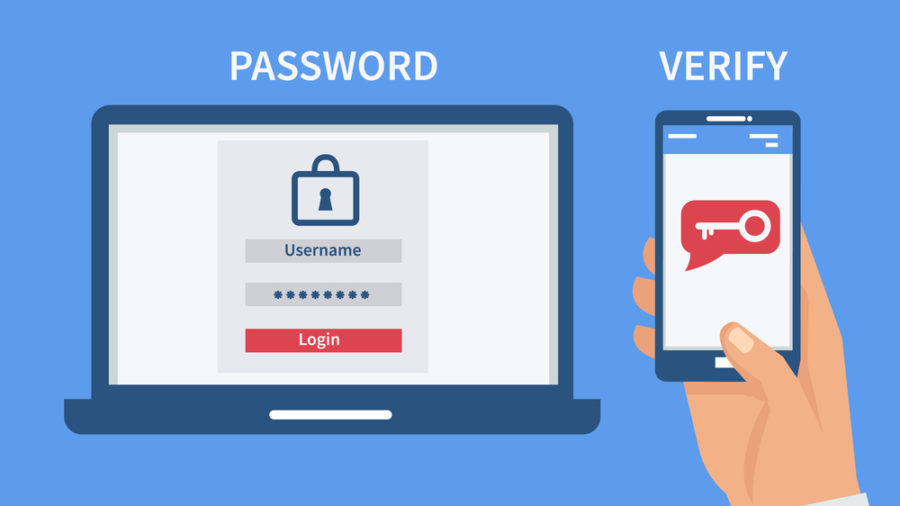
Dvojfaktorové overenie (2FA) je použitie dvoch z nasledujúcich troch identifikačných faktorov:
Použitie dvoch z týchto troch identifikačných faktorov je najlepší spôsob, ako chrániť vaše kritické účty. Hackeri vedia, že väčšina ľudí nemá alebo nepoužíva správcov hesiel so silnými heslami a nepoužívajú 2FA. V dôsledku toho títo hackeri posielajú phishingové útoky, aby ukradli prihlasovacie údaje nič netušiacich používateľov. Ak je na vašich účtoch povolené dvojfaktorové overenie, na získanie prístupu k týmto účtom bude potrebné viac než len vaše používateľské meno a heslo. Hackeri by tiež potrebovali ďalší identifikačný faktor (niečo, čo máte alebo čím ste), čím by sa hackeri mohli efektívne zablokovať pred vašimi účtami.
Začnite povoľovať 2FA na svojich kritických účtoch. Vaša banka pravdepodobne už vyžaduje 2FA pre online zálohovanie. Použite ho tam a povoľte ho aj na kritických účtoch, ako je váš e-mail, firemná VPN a akékoľvek internetové služby, ktoré poskytujete svojim klientom.
Súvisiace pojmy : Správca hesiel , Phishing
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

