V rámci organizácie sa vytvára politika správy upozornení na zraniteľnosti (VAMP) s cieľom stanoviť konzistentné pravidlá pre kontrolu, hodnotenie, aplikáciu a overovanie aktualizácií systému s cieľom zmierniť zraniteľnosti v prostredí organizácie a riziká, ktoré sú s nimi spojené. Tento proces stanovuje ciele a načasovanie aplikácie záplat na riešenie kritických zraniteľností vo vašom prostredí. Príslušné upozornenia na zraniteľnosti, objavené prostredníctvom vyhľadávania hrozieb, služieb upozornení na zraniteľnosti a bezpečnostných posúdení, si vyžadujú primeranú, včasnú, opakovateľnú a zdokumentovanú reakciu, aby sa predišlo poškodeniu systémov, dobrej povesti a v konečnom dôsledku aj jej reputácie spoločnosti.
VCISO a MSP firmy zvyčajne poskytujú dohľad nad zraniteľnosťami a kritickými problémami prostredníctvom mnohých online zdrojov vrátane e-mailových zoznamov pre kybernetickú bezpečnosť, fór ako CISA a Microsoft a dokonca aj upozornenia vládnych agentúr ( FBI , NSTAC a NSA ) sa podľa potreby kontrolujú.
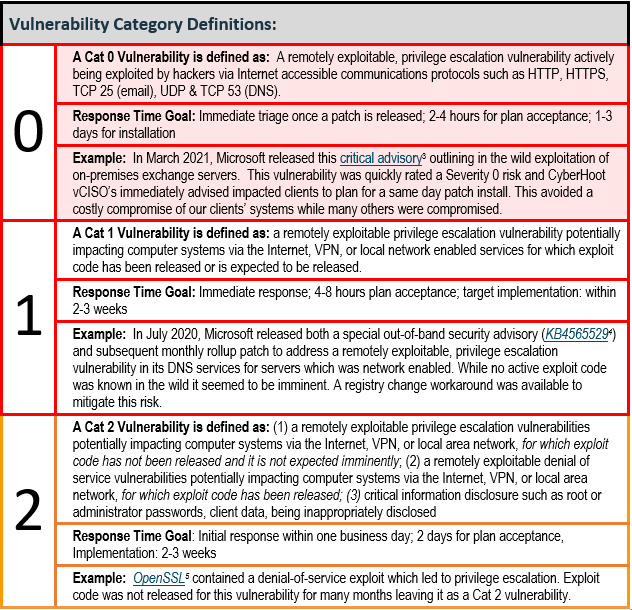
Bezpečnostné upozornenia musia byť skontrolované a priradené k 3-bodovej stupnici kritickosti, ktorá je definovaná nižšie a vychádza zo zavedených klasifikácií v odvetví kybernetickej bezpečnosti. Váš vedúci kybernetickej bezpečnosti je zodpovedný za eskaláciu, kontrolu, odporúčanie postupu a následné sledovanie riešenia a zmiernenia každého kritického upozornenia na zraniteľnosť.
Každý malý až stredný podnik (MSP) by mal mať zavedenú politiku riadenia a zmierňovania upozornení na zraniteľnosti. Táto politika stanovuje požadované časové rámce na kontrolu kritických upozornení, ako aj časový rámec na implementáciu opravy. Opakovateľný a konzistentný proces riadenia upozornení na zraniteľnosti je rozdielom medzi robustným programom kybernetickej bezpečnosti a programom, ktorý pravdepodobne zlyhá.
Spoločnosť CyberHoot okrem toho odporúča organizáciám prijať štyri zásady a jeden ďalší proces (uvedený nižšie), aby sa zabezpečila čo najväčšia šanca na úspech pri obrane proti hackerským útokom v rámci vašej firmy. Mimochodom, CyberHoot má šablóny pre všetky tieto zásady a procesy:
Existujú aj ďalšie kroky, ktoré by ste mali podniknúť na ochranu svojej firmy pred inými útokmi a škodami, vrátane:
Zdroje:
Ďalšie čítanie:
Proces správy upozornení na zraniteľnosť (VAMP) – 15. deň NCAM
Súvisiace podmienky:
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.


