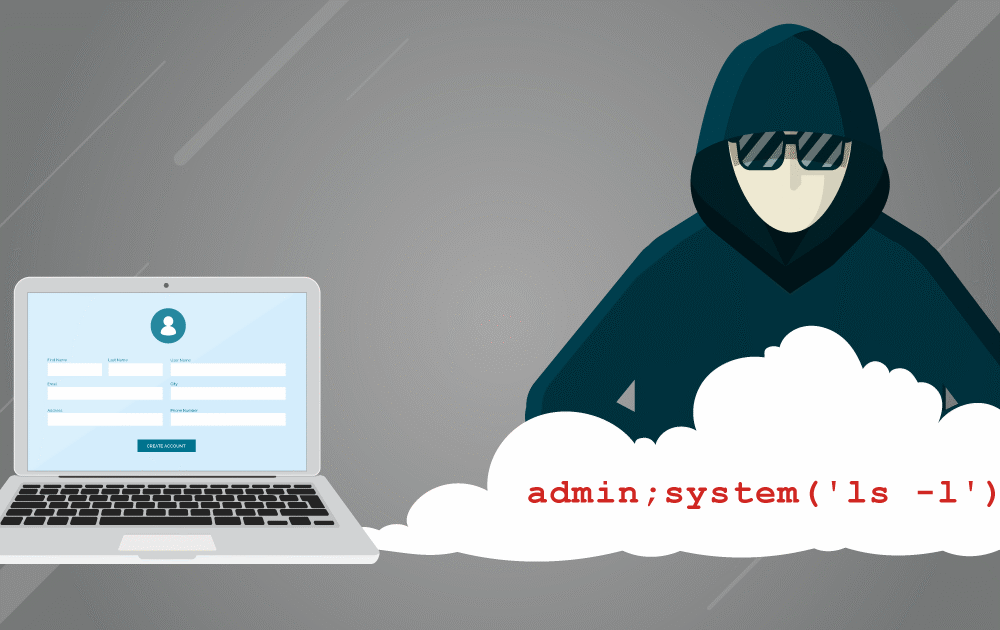
Inputvalidering, også kjent som datavalidering, er testing av all input (eller data) levert av en bruker eller et program mot forventede kriterier. Inputvalidering forhindrer at skadelige eller dårlig kvalifiserte data kommer inn i et informasjonssystem. Applikasjoner bør sjekke og validere all input som legges inn i et system for å forhindre angrep og feil. Inputvalidering er også viktig når man mottar data fra eksterne parter eller kilder. Feil inputvalidering kan føre til injeksjonsangrep , minnelekkasje og til slutt kompromitterte systemer.
Validering av inndata kan bruke to forskjellige sett med kriterier for validering. Disse kriteriene for sammenligning kan være en tillatelsesliste eller en avvisningsliste . Validering av data fra tillatelseslister er å foretrekke fremfor datavalidering fra avvisningslister. Avvisningslister er avhengig av at IT-ansatte kjenner til alle angrep som finnes (hva som spesifikt skal avvises) og som kan brukes mot applikasjonen eller systemet ditt. Tillatelseslister er avhengige av at IT-ansatte vet hvilke kommandoer og datatyper som er tillatt eller akseptable, og tillater dem å passere gjennom systemene deres (slik at systemene avviser ALLE skadelige data skannes av filtrene).
Det er svært viktig å sette opp tillatelses- eller avslagslister for å oppnå sterk og grundig sikkerhet i datahåndteringssystemer og -applikasjoner.
Det finnes «Input Validation Attacks» der hackere bevisst legger inn ondsinnet inndata med den hensikt å forvirre, krasje eller ødelegge et program. Resultatet av disse handlingene er å forårsake en uplanlagt handling, systembrudd eller til og med ekstern tilgang. Ondsinnet inndata kan inkludere kode, skript og kommandoer, som hvis de ikke valideres riktig, kan brukes til å utnytte sårbarheter. De vanligste angrepene for input validation inkluderer Buffer Overflow , XSS-angrep og SQL-injeksjon. OWASP Top 10 nevner input validation som en lindringsstrategi for både SQL-injeksjon og XSS, men den bør ikke brukes som den primære metoden for å forhindre disse angrepene, men hvis den implementeres riktig, kan den redusere virkningen betydelig. De som jobber med applikasjonssikkerhet bør være godt klar over disse truslene, så vel som de andre ni truslene som er oppført i OWASP Top Ten.
CyberHoot inkluderer et opplæringsprogram for utviklere som gir en oversikt over de 10 vanligste feilene programmerere gjør i applikasjonsutvikling.
I tillegg til å la utviklere styrke applikasjonssikkerheten din, finnes det tiltak som kan iverksettes av alle ansatte i bedriften din for å redusere sannsynligheten for å bli offer for et cyberangrep:
Begynn å bygge din robuste og dyptgående cybersikkerhetsplan hos CyberHoot.
kilder:
Ytterligere lesing:
JBS ransomware-angrep viser viktigheten av sikkerhetskopier
Kolonial rørledning angrepet med løsepengevirus
Texas krever cyberopplæring etter rørledningsbrudd
Relaterte vilkår:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.