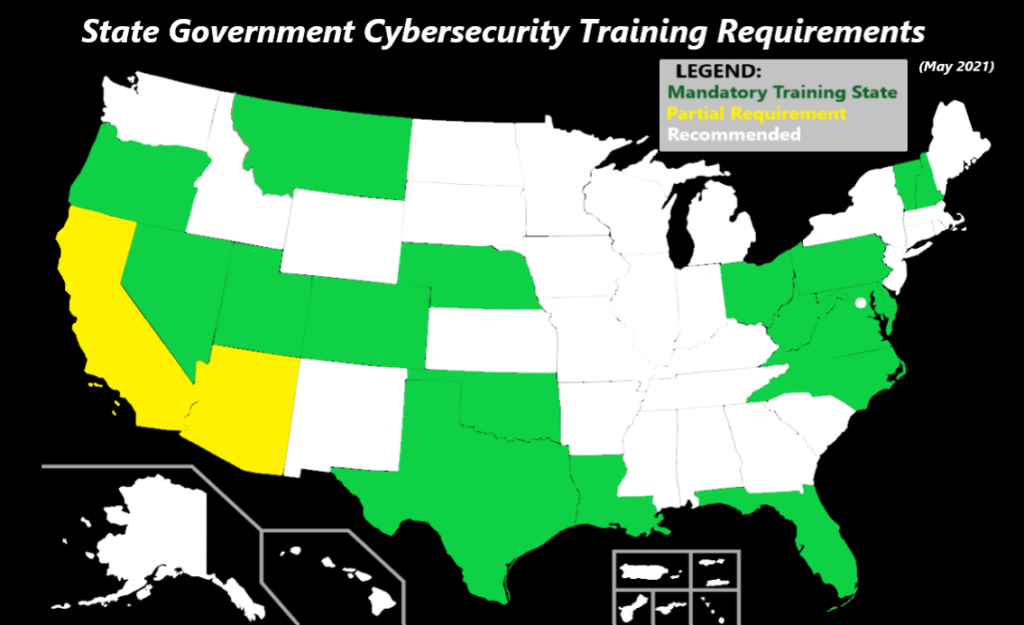
17. mai 2021 : Etter løsepengevirusangrepet på Colonial Pipeline tok Texas' guvernør Greg Abbott grep og kunngjorde at han signerer en ny lov om nettsikkerhet som straffer de som ikke overholder tidligere vedtatte krav til opplæring i nettsikkerhet ( HB3834 ). Angrepet på rørledningen «låste» 100 GB data og forårsaket nedstengningen av USAs største rørledning. Den frakter 45 % av drivstoffet som brukes på den amerikanske østkysten og går fra Texas til New York Bay Area. Dette angrepet, sammen med det økende antallet løsepengevirusangrep totalt sett, har ført til at mange stater har vedtatt krav til opplæring i nettsikkerhet i sine lovgivende forsamlinger de siste årene, som vist på kartet ovenfor.
Statlige etater vet at de fleste datainnbrudd starter med menneskelige feil. Texas har nå gjort det obligatorisk for statlige etater i staten å ha årlig opplæring i cybersikkerhetsbevissthet, ellers blir de straffet for manglende overholdelse. Andre stater, som vist ovenfor, har obligatoriske lover som krever at brukere får opplæring i cybersikkerhetsbevissthet. Disse statene inkluderer:
Hvis staten din er på denne listen, er det viktig at organisasjonen din samarbeider med et selskap som CyberHoot for å sikre at du overholder statens krav til opplæring i nettsikkerhet. Enda viktigere er det at du overholder disse kravene, fordi brukerne dine er desperate etter veiledning om hvordan de kan oppdage og unngå phishing-angrep, lære hvorfor passordbehandlere er så viktige for passordhygiene, og hvordan de kan beskytte personlig identifiserbar informasjon (PII) som er betrodd dem i deres offentlige roller og kapasiteter.
Organisasjonen din må iverksette tiltak for å sikre systemene, brukerne og dataene dine. 45 % av offentlige enheter har blitt angrepet med løsepengevirus de siste årene. Innsatsen er rett og slett for høy nå til ikke å iverksette proaktive tiltak gitt det som skjer over hele USA med offentlige enheter og løsepengevirus.
Det er viktig at opplæring i cybersikkerhetsbevissthet blir en del av organisasjonens sikkerhetsprogram. Opplæring og testing av brukerne dine kan bare bidra til å forbedre organisasjonens sikkerhetstilstand, som CyberHoots medgründer Craig Taylor sa: « Produktivitet, sikkerhet og selvtillit kommer fra opplæring og testing av cybersikkerhetsbevissthet ». Følgende tiltak kan iverksettes av organisasjonen din for å sikre at du tilbyr førsteklasses tjenester til brukerne dine når du skal på opplæring i cybersikkerhetsbevissthet:
kilder:
Fox Business-rapport om Abbotts kunngjøring
Ytterligere lesninger:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg husker de første dagene av...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Denne ukens blogginnlegg har en...
Les mer
Av og til kommer det et stykke skadelig programvare med et triks som er smart nok til å få sikkerhetsforskere til å stoppe opp og ...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.