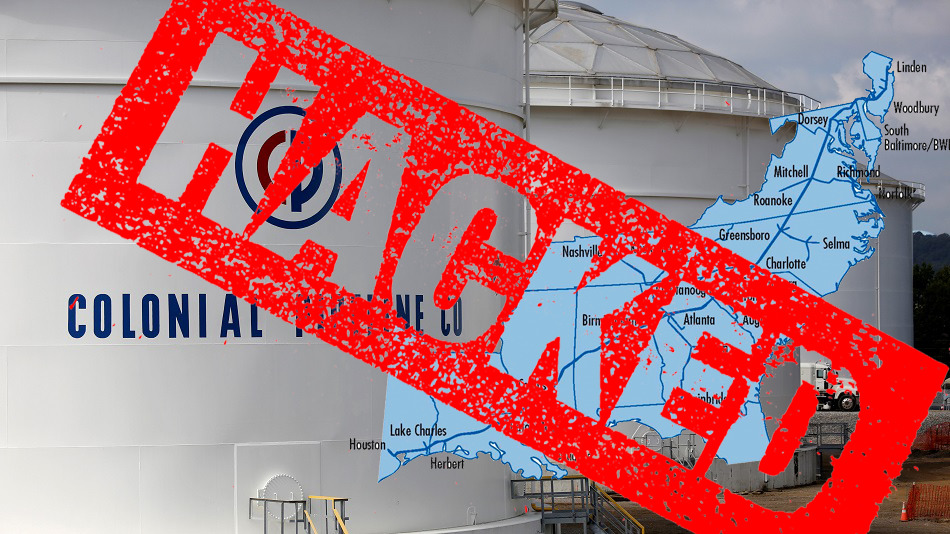
USAs største rørledning, Colonial Pipeline, stanset driften på grunn av et ransomware- angrep. Colonial Pipeline frakter 45 % av drivstoffet som brukes på den amerikanske østkysten, og går fra Texas til New York Bay Area. Rørledningsselskapet ga ut en uttalelse 7. mai 2021 der de opplyste at de fikk vite at de var ofre for et cyberangrep:
«Vi har siden fastslått at denne hendelsen involverer ransomware. Som svar tok vi proaktivt visse systemer offline for å begrense trusselen, noe som midlertidig har stoppet all drift i pipeline-systemet og påvirket noen av IT-systemene våre.»
Ifølge Bloomberg og The Wall Street Journal bistår eksperter på cybersikkerhetshendelser fra FireEye med etterforskningen, og de koblet angrepet til en ransomware-stamme kalt DarkSide.
DarkSide startet sin nettkriminalitetsorganisasjon i august 2020 og har allerede publisert stjålne data fra mer enn 40 ofre til dags dato (mai 2021). Det er ikke klart hvor mye penger angriperne krever, eller om Colonial Pipeline betalte hackerne. En rapport fra Bloomberg hevdet imidlertid at nettkriminelle bak angrepet stjal 100 GB data fra nettverket deres. Til referanse betalte Travelex, en valutaveksling basert i London, 2.3 millioner dollar for å "låse opp" bare 5 GB data . Siden pipeline mangler 100 GB data, kan man gjøre regnestykket for å finne ut hvor mye hackerne kan be om fra Colonial (40–50 millioner dollar). Kanskje Colonial ikke kan betale løsepengene fordi finansdepartementet gjorde ransomware-bitcoin-betalinger ulovlige i fjor høst. Hvis denne ransomware-en bare krypterte Colonials data, ville de vært nede i noen dager mens de gjenopprettet fra sikkerhetskopier. Det ser imidlertid ut til at Darkside-organisasjonen også truer med å avsløre det som bare kan antas å være sensitiv og skadelig informasjon på internett.
Cyberangrep rettet mot forsyningsselskaper og kritisk infrastruktur har opplevd en økning de siste årene. Et problem med denne trenden er at nyere varianter av ransomware ikke bare krypterer offerets data, men nå eksfiltrerer informasjonen og offentliggjør de stjålne dataene hvis løsepengene ikke betales. Denne typen ransomware kalles « leakware ». CyberHoot har fulgt denne trenden med leakware en stund , og Maze Ransomware startet denne nye strategien for over et år siden.
Basert på data samlet inn av Check Point og HackerNews , har cyberangrep rettet mot amerikanske forsyningsselskaper økt med 50 % i gjennomsnitt per uke i 2021, fra 171 i begynnelsen av mars til 260 innen utgangen av april.
Løsepengevirus har fått oppmerksomhet fra både Det hvite hus og industrien. En nylig opprettet arbeidsgruppe for løsepengevirus (RTF) bringer offentlige og private enheter sammen for å finne måter å håndtere denne epidemien på. RTF består av høyprofilerte cybersikkerhetseksperter som hjelper bedrifter med å proaktivt bekjempe løsepengevirus. Det har blitt jobbet tidligere i et forsøk på å bekjempe løsepengevirus, men arbeidsgruppens hovedmål er å redusere hyppigheten og virkningen av disse angrepene. Mens RTF gjør jobben sin, kan ikke bedriften din vente på en magisk løsning. Det er tiltak du må iverksette for å forbedre sikkerheten din og redusere sannsynligheten for å bli offer for løsepengevirusangrep som Colonial:
Det finnes mange andre beskyttelsestiltak som inngår i et robust cybersikkerhetsprogram, inkludert å utføre en risikovurdering , bygge et rammeverk for risikostyring og ulike tekniske beskyttelsestiltak. Lær alt om disse og begynn å bygge din robuste, dyptgående cybersikkerhetsplan på CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
kilder:
Ytterligere lesing:
Det amerikanske finansdepartementet forbyr betalinger med løsepengevirus
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

