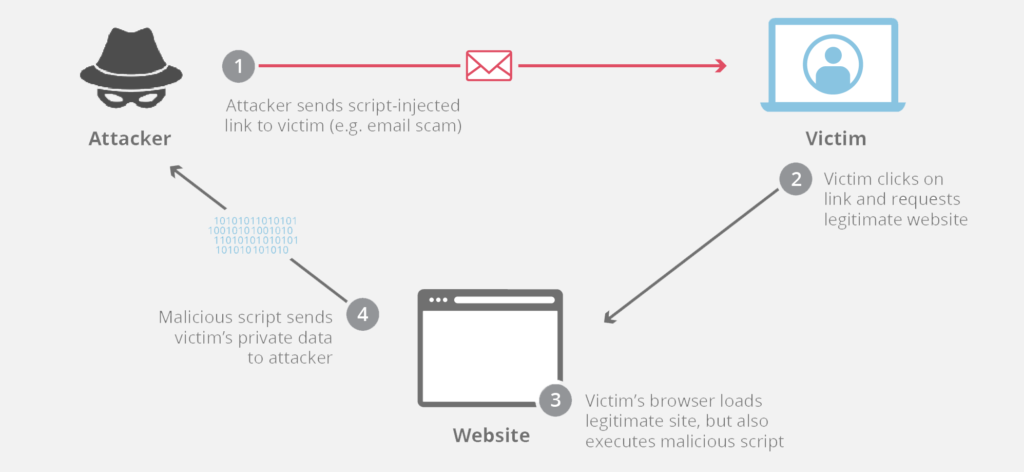
Cross-Site Scripting (XSS) er en angrepsvektor der hackere injiserer ondsinnet kode i en sårbar webapplikasjon. XSS skiller seg fra andre webangrepsvektorer ved at den ikke er direkte rettet mot selve applikasjonen; i stedet er brukerne av webapplikasjonen de som er i faresonen. Sårbarheter med Cross-Site Scripting lar vanligvis angripere utgi seg for å være offerbrukere, utføre alle handlinger som brukeren er i stand til å utføre og få tilgang til brukerens data. Hvis brukeren har privilegert (administrator) tilgang i applikasjonen, kan angriperen være i stand til å få full kontroll over all systemets funksjonalitet og data. Dette vil føre til at de fleste, om ikke alle, brukerkontoer blir kompromittert. Trojansk hest -skadevare kan også aktiveres og sideinnhold endres, noe som lur brukere til frivillig å gi ut sine private data. Videre kan øktinformasjonskapsler avsløres, slik at hackeren kan imitere autentiske brukere og utnytte deres private kontoer.
Kilde: Imperva , PortSwigger
Tilleggslesning: Hva er et XSS-angrep? – FedTech Magazine
Relaterte begreper: Forfalskning av forespørsler på tvers av nettsteder (CSRF)
Hvis din SMB ikke utvikler din egen programvare eller driver med koding, trenger du ikke å bekymre deg for XSS annet enn å vite at det eksisterer. Men hvis du driver med utvikling, les videre.
Det er vanskelig i noen tilfeller å forhindre skripting på tvers av nettsteder, og det kan være mer komplekst avhengig av applikasjonens design og hvordan det håndterer brukerkontrollerbare data. Generelt sett vil effektiv forebygging av XSS-sårbarheter sannsynligvis innebære en kombinasjon av følgende tiltak, som er listet opp nedenfor. Hvis organisasjonen din har IT-ansatte eller ansetter en tredjepart for å støtte systemene dine, bør du samarbeide med dem for å forbedre sikkerheten ved å implementere disse tiltakene for å forsvare deg mot XSS-angrep:
Content-Type og X-Content-Type-Options overskrifter for å sikre at nettlesere tolker svarene slik du har tenkt.Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.