De veelbesproken ransomware-inbreuken bij Colonial Pipeline en JBS hebben ertoe geleid dat het Congres nieuwe federale wetgeving nastreeft die overheidsinstanties, onderaannemers en leveranciers moet dwingen om inbreuken binnen 24 uur te melden aan de Cybersecurity and Infrastructure Security Agency (CISA) van het Amerikaanse ministerie van Binnenlandse Veiligheid (DHS). CyberHoot beweert dat ze deze gegevens nodig hebben, maar CyberHoot is van mening dat de wetgeving preventievoorschriften nodig heeft. Lees in dit artikel wat u kunt doen om uzelf te beschermen.
Colonial Pipeline staakte in mei de activiteiten vanwege een ransomware- aanval. Het bedrijf vervoert 45% van de brandstof die aan de Amerikaanse oostkust wordt gebruikt en de sluiting leidde tot lange rijen bij de benzinepompen. De hackergroep 'Darkside' voerde de aanval uit. Ze exporteerden 100 GB aan data en dreigden deze online openbaar te maken als er geen losgeld in bitcoins werd betaald. Colonial ging akkoord en de rest is geschiedenis, totdat de FBI 'onvindbare bitcoins' wist te bemachtigen. Lees wat er mogelijk is gebeurd waardoor de FBI 95% van het losgeld heeft kunnen terugvinden.

Aanvankelijk leken back-ups en een sterk noodherstelplan tijdens de JBS-ransomware-epidemie verantwoordelijk voor een snel herstel van de ransomware. CyberHoot ontdekte echter later dat JBS snel 11 miljoen dollar betaalde. Bitcoin losgeld om tekorten aan vlees te voorkomen. André Nogueira, algemeen directeur van JBS, verklaarde: "Het was erg lastig om de criminelen te betalen, maar we hebben het juiste gedaan voor onze klanten."
De FBI heeft in april 2021 een verklaring uitgegeven waarin wordt gewaarschuwd voor cybercriminelen die nepvacatures gebruiken om persoonsgegevens (PII) van sollicitanten te bemachtigen. In het COVID-19-tijdperk werden meer dan 16,000 mensen bij de FBI gemeld als slachtoffers van oplichting via nepvacatures, met een totale schade van meer dan 59 miljoen dollar. In 2021 zijn er al meer dan 2,000 meldingen van oplichting met nep-sollicitatiegesprekken bij de FBI binnengekomen! Lees alles over hoe u zich tegen deze vorm van oplichting kunt beschermen op CyberHoot.
Een term die de financiële wereld in beroering brengt, is Decentralized Finance, of kortweg DeFi. DeFi gebruikt cryptovaluta en blockchaintechnologie om financiële transacties te beheren buiten de controle van traditionele financiële instellingen zoals banken, brokers en door de overheid beheerde beurzen. DeFi streeft ernaar om traditionele, gecentraliseerde instellingen (bemiddelaars) te evenaren met directe peer-to-peer financiële relaties voor leningen, hypotheken en vermogenshandel. DeFi brengt de traditionele financiële markten in beroering. Maak je gordel vast, want er komt turbulentie aan!
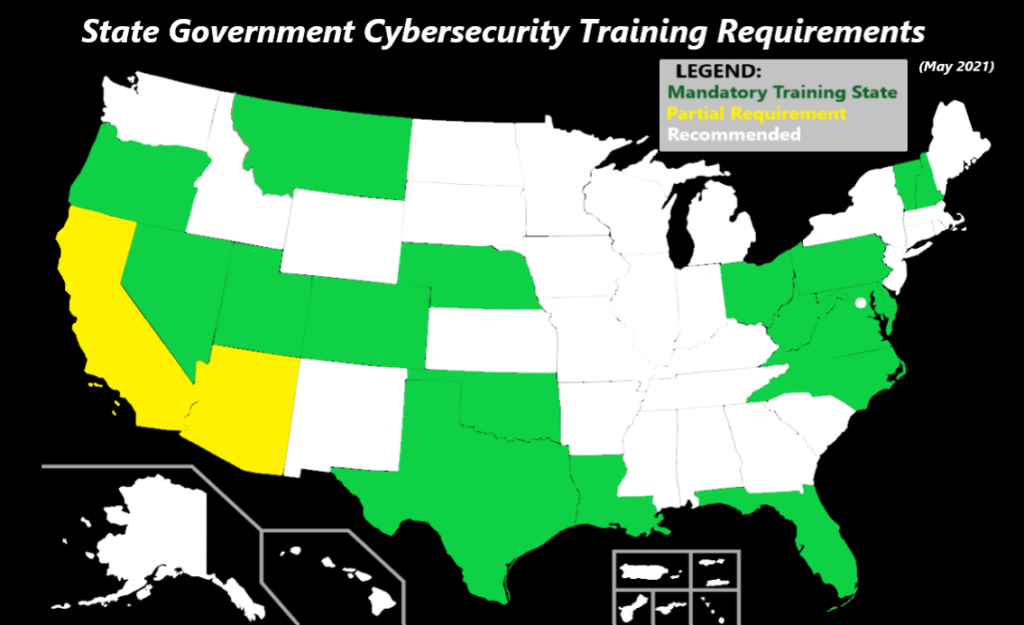
Na de ransomware-aanval op de Colonial Pipeline heeft de gouverneur van Texas, Greg Abbott, actie ondernomen en aangekondigd dat hij een nieuwe wet op cyberbeveiliging zal ondertekenen die sancties oplegt aan degenen die zich niet houden aan eerder vastgestelde trainingseisen op het gebied van cyberbeveiliging ( HB3834 ). De aanval op de pijpleiding zorgde ervoor dat 100 GB aan data 'vergrendeld' raakte en leidde tot de sluiting van de grootste pijpleiding van de VS, met als gevolg tekorten aan benzine bij tankstations die sinds de jaren 70 niet meer waren voorgekomen.

Als u het nieuws over cyberbeveiliging volgt, maakt u zich misschien alleen zorgen over ransomware-aanvallen. Er is echter altijd wel een nieuwe aanpak die de aandacht van hackers trekt en die vervolgens wordt misbruikt ten nadele van kleine en middelgrote bedrijven. In 2020 was dat Business Email Compromise (BEC), wat vaak leidde tot fraude met bankoverschrijvingen en verliezen van tienduizenden dollars per incident (soms zelfs honderdduizenden). Maar is het groter dan ransomware? Het antwoord hangt af van wie je het vraagt, maar waarschijnlijk is het nee; lees verder om erachter te komen.
Het CyberHoot-team was vanaf dag één geweldig om mee samen te werken, altijd behulpzaam en responsief. We hebben vooral de flexibiliteit van het platform gewaardeerd, en de bereidheid van CyberHoot om met ons samen te werken aan oplossingen die het beste bij onze behoeften passen. De kwaliteit van het trainingsmateriaal is uitstekend en zeer geschikt voor ons niet-technische publiek.
Gartner-beoordelingen
Anonieme CEO


Business Email Compromise (BEC) is een aanval waarbij een e-mailaccount, vaak van de financiële afdeling van een bedrijf, wordt gehackt en overgenomen door een hacker. Dit gebeurt vaak via een phishingaanval die leidt tot diefstal van inloggegevens, zoals beschreven in het artikel ' Domino Attack' van CyberHoot . Inloggegevens worden gestolen wanneer een slachtoffer klikt op een link in een frauduleuze phishing -e-mail of een valse factuur opent. Hierdoor komt het slachtoffer terecht op een kwaadaardige, maar geloofwaardige website die identiek is aan de website van de echte leverancier. Op deze website wordt de gebruiker gevraagd zijn of haar e-mailadres en wachtwoord in te voeren. BEC-aanvallen worden vaak uitgevoerd door iemand die uw CFO al kent, waardoor het afzenderadres correct en verwacht is.
CyberHoot biedt wachtwoordloze toegang. Geen tijdverspilling met zoeken naar websites, wachtwoorden resetten en vertraagd inloggen. Klik op een e-maillink voor directe toegang tot de training!
Alles wat u nodig hebt om cybersecurityvaardigheden te leren, wordt via e-mail geregeld, inclusief trainingsopdrachten, herinneringen, nalevingsrapporten voor het management en 'Mijn CyberHoot'.
CyberHoot automatiseert non-compliance via e-mailmeldingen voor managers. De compliancestatus van medewerkers wordt voor managers weergegeven, zodat u altijd weet waar u aan toe bent.
Cyber"Hoots" duren meestal 5 minuten of minder. Zo weet u zeker dat uw personeel snel getraind is in de meest effectieve oplossing.
CyberHoot is een open trainingsplatform voor cybersecurity. Elke video of pdf kan worden gebruikt om uw medewerkers te trainen en aan te sturen.
Uit een enquête onder 100 CyberHoot-gebruikers bleek dat 60% 'teleurgesteld' of 'zeer teleurgesteld' zou zijn als de CyberHoot-training zou worden stopgezet.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meer
De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.


