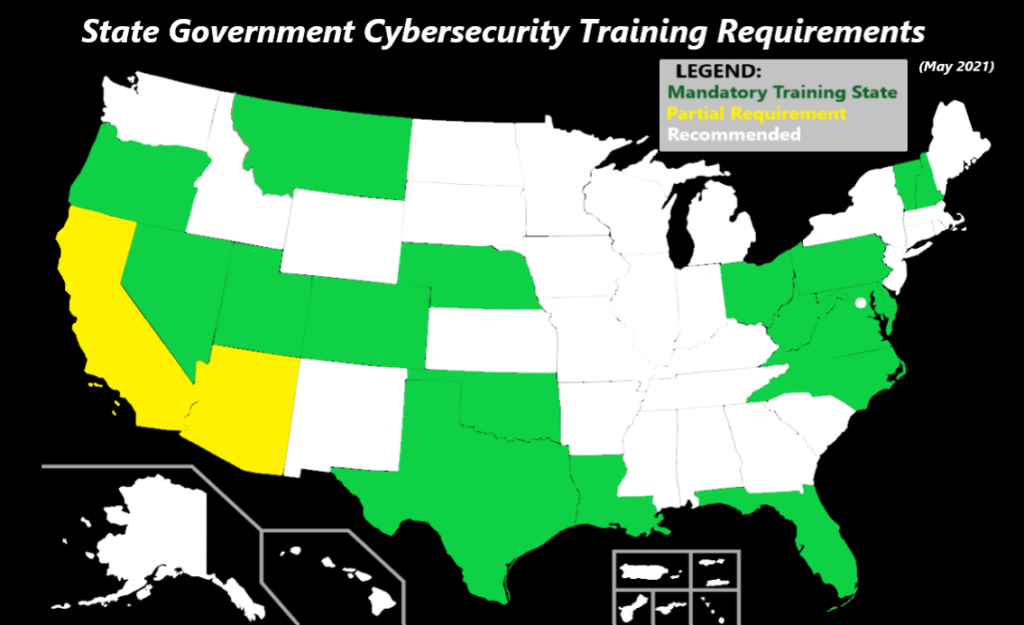
17 mei 2021 : Na de ransomware-aanval op de Colonial Pipeline heeft de gouverneur van Texas, Greg Abbott, actie ondernomen en aangekondigd dat hij een nieuwe wet op cyberbeveiliging zal ondertekenen die sancties oplegt aan degenen die zich niet houden aan eerder vastgestelde eisen voor cyberbeveiligingstraining ( HB3834 ). De aanval op de pijpleiding zorgde ervoor dat 100 GB aan data 'vergrendeld' raakte en leidde tot de sluiting van de grootste pijpleiding van de VS. Deze pijpleiding transporteert 45% van de brandstof die aan de Amerikaanse oostkust wordt gebruikt en loopt van Texas naar de Bay Area van New York. Deze aanval, samen met het toenemende aantal ransomware- aanvallen in het algemeen, heeft ertoe geleid dat veel staten de afgelopen jaren eisen voor cyberbeveiligingstraining in hun wetgeving hebben opgenomen, zoals te zien is op de kaart hierboven.
Overheidsinstanties weten dat de meeste datalekken te wijten zijn aan menselijke fouten. Texas heeft overheidsinstanties in de staat nu verplicht gesteld om jaarlijks een training over cybersecuritybewustzijn te volgen, anders worden ze gestraft bij niet-naleving. Andere staten, zoals hierboven weergegeven, hebben verplichte wetten die gebruikers verplichten om een training over cybersecuritybewustzijn te volgen. Deze staten zijn onder andere:
Als uw staat op deze lijst staat, is het essentieel dat uw organisatie samenwerkt met een bedrijf zoals CyberHoot om ervoor te zorgen dat u voldoet aan de cybersecuritytrainingsvereisten van uw staat. Nog belangrijker is dat u hieraan voldoet, omdat uw gebruikers wanhopig op zoek zijn naar begeleiding bij het herkennen en voorkomen van phishingaanvallen, willen leren waarom wachtwoordmanagers zo belangrijk zijn voor wachtwoordhygiëne en hoe ze de persoonlijk identificeerbare informatie (PII) die aan hen is toevertrouwd in hun publieke functies en hoedanigheden, kunnen beschermen.
Uw organisatie moet actie ondernemen om uw systemen, gebruikers en gegevens te beveiligen. 45% van de overheidsinstellingen is de afgelopen jaren slachtoffer geworden van ransomware-aanvallen . De risico's zijn nu simpelweg te groot om geen proactieve maatregelen te nemen, gezien de huidige ontwikkelingen in de VS met overheidsinstellingen en ransomware.
Het is van cruciaal belang dat training in cyberbeveiligingsbewustzijn onderdeel wordt van het beveiligingsprogramma van uw organisatie. Het trainen en testen van uw gebruikers kan de beveiligingspositie van uw organisatie alleen maar verbeteren. Zoals Craig Taylor, medeoprichter van CyberHoot, al zei: " Productiviteit, veiligheid en vertrouwen komen voort uit training en testen in cyberbeveiligingsbewustzijn ". De volgende acties kunnen door uw organisatie worden ondernomen om ervoor te zorgen dat u uw gebruikers hoogwaardige diensten biedt op het gebied van training in cyberbeveiligingsbewustzijn:
Bronnen:
Fox Business Report over de aankondiging van Abbott
Aanvullende metingen:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.