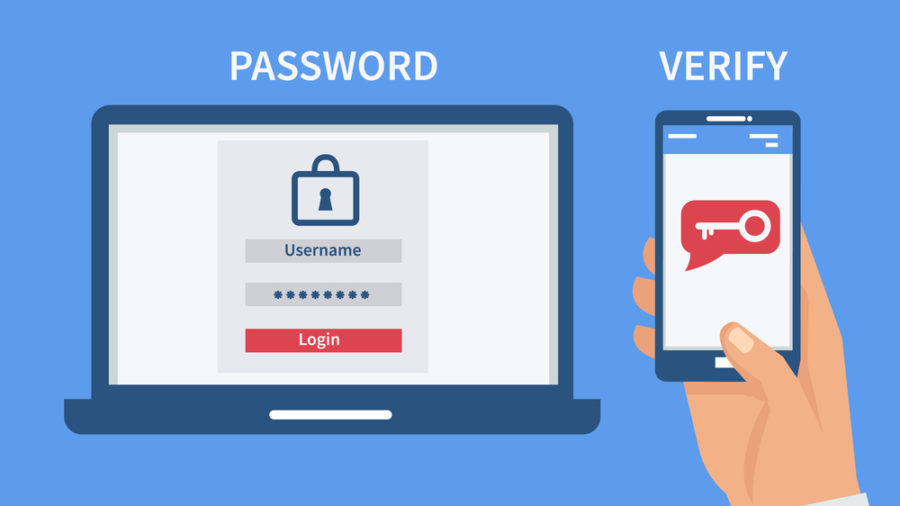
Tweefactorauthenticatie (2FA) maakt gebruik van twee van de volgende drie identificatiefactoren:
Het gebruik van twee van deze drie identificatiefactoren is de beste manier om uw belangrijke accounts te beschermen. Hackers weten dat de meeste mensen geen wachtwoordmanagers met sterke wachtwoorden hebben of gebruiken en dat ze geen tweefactorauthenticatie (2FA) inschakelen. Daarom versturen deze hackers phishingaanvallen om de inloggegevens van nietsvermoedende gebruikers te stelen. Met tweefactorauthenticatie ingeschakeld voor uw accounts, is er meer nodig dan alleen uw gebruikersnaam en wachtwoord om toegang te krijgen. Hackers hebben dan ook een andere identificatiefactor nodig (iets wat u bezit of iets wat u bent), waardoor ze effectief worden buitengesloten van uw accounts.
Activeer 2FA op uw belangrijkste rekeningen. Uw bank vereist 2FA waarschijnlijk al voor online back-up. Gebruik het daar en activeer het ook op belangrijke rekeningen zoals uw e-mail, bedrijfs-VPN en alle internetdiensten die u aan uw klanten levert.
Gerelateerde termen : Wachtwoordbeheerder , Phishing
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Zelfs voordat Claude Code maakte...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

