Zakelijk e-mailcompromis (BEC)

25 mei 2021 | cyber Zakelijk e-mailcompromis (BEC)

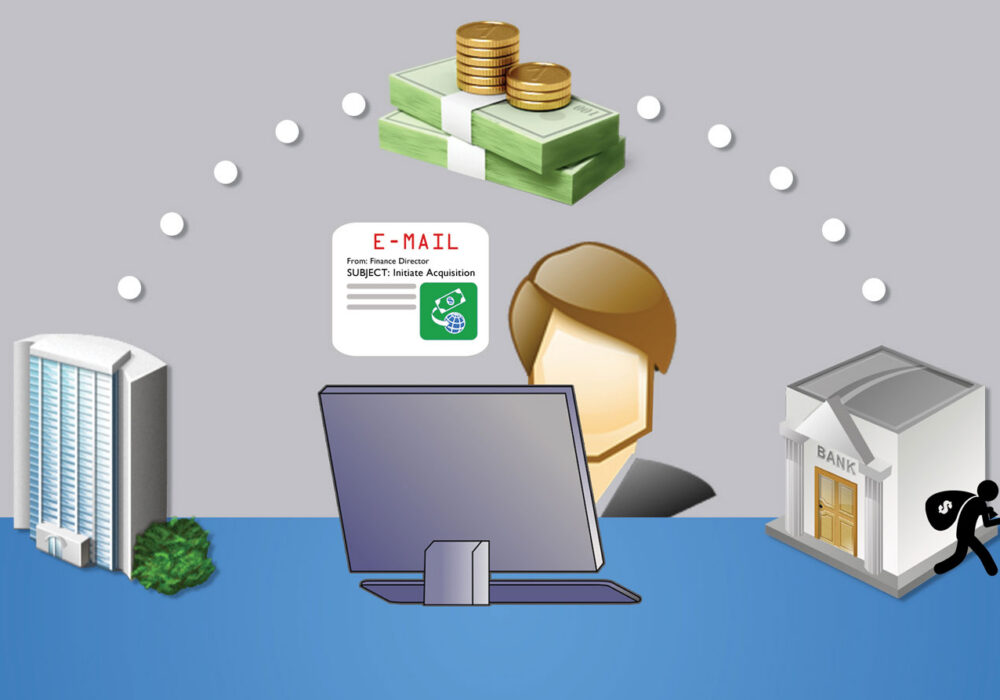
Business Email Compromise (BEC) is een vorm van cybercriminaliteit waarbij een e-mailaccount, vaak van de financiële afdeling van een bedrijf, wordt gehackt en overgenomen door een hacker. Dit gebeurt vaak via een phishingaanval die leidt tot diefstal van inloggegevens, zoals beschreven in het artikel ' Domino Attack' van CyberHoot . Inloggegevens worden gestolen wanneer een slachtoffer klikt op een link in een frauduleuze phishing -e-mail of een valse factuur opent. Hierdoor komt het slachtoffer terecht op een kwaadaardige, maar geloofwaardige website die identiek is aan de website van de echte leverancier. Op deze website wordt de gebruiker gevraagd zijn of haar e-mailadres en wachtwoord in te voeren. BEC-aanvallen komen vaak van iemand die uw CFO al kent, wat betekent dat het afzenderadres correct en verwacht is. Meestal blijkt echter dat het e-mailadres van die andere financiële medewerker is gehackt en dat de hackers zich nu richten op uw financiële medewerkers. Zo vallen de dominostenen na elkaar, bedrijf na bedrijf.

Zodra een hacker toegang heeft tot het e-mailaccount van een CFO, leest hij de financiële e-mails door op zoek naar overboekingen. Hij slaat toe op het juiste moment en leidt een normale overboeking om met frauduleuze instructies, rechtstreeks naar de e-mailconversatie over de overboeking. Het succes van deze oplichtingspraktijken berust uitsluitend op het feit dat beide partijen nieuwe overboekingsinstructies nooit buiten de e-mail om bevestigen, bijvoorbeeld telefonisch. Het niet bevestigen van alle wijzigingen in overboekingsinstructies via de telefoon of persoonlijk, resulteert erin dat er jaarlijks miljarden dollars naar hackerrekeningen over de hele wereld worden overgemaakt. Deze frauduleus overgemaakte gelden worden zelden teruggevonden. Enkele voorbeelden van echte gevallen die door de FBI worden gegeven, zijn:

  • Een leverancier waar uw bedrijf regelmatig zaken mee doet, stuurt een factuur met een actueel postadres.
  • De CEO van een bedrijf vraagt haar assistent om tientallen cadeaubonnen te kopen om als beloning voor haar medewerkers te versturen. Ze vraagt om de serienummers, zodat ze die direct kan mailen.
  • Een huizenkoper ontvangt een bericht van zijn titelmaatschappij met instructies over hoe hij zijn aanbetaling moet overmaken.

Wat betekent dit voor een MKB-bedrijf?

De FBI en CyberHoot raden aan om een ​​bewustwordings- en trainingsprogramma te implementeren , zodat uw bedrijf zowel kennis heeft van als voorbereid is op deze aanvallen. Gelukkig zijn de voorbereidingen bij Business Email Compromise (BEC) relatief eenvoudig. De beste maatregel die u kunt nemen, is het controleren en documenteren van uw bankoverschrijvingsproces (Wire Transfer Process, WTP). Voor het WTP adviseert CyberHoot het volgende:

  • ALLE wijzigingen in de bedradingsinstructies moeten buiten e-mail om worden bevestigd, bij voorkeur via een telefoongesprek, Zoom-meeting of de post.
  • Maak duidelijke bedradingsinstructies met alle partijen.
  • Bel geen telefoonnummer dat in een (mogelijk) frauduleuze e-mail staat om nieuwe overboekingsinstructies te valideren. Dat telefoonnummer is waarschijnlijk ook nep.
    • Zoek het telefoonnummer van uw contactpersoon op bij een betrouwbare bron (bijvoorbeeld hun website) en bel het om te verifiëren en valideren.

Naast het hebben van een sterk proces voor bankoverschrijvingen, raadt CyberHoot u aan ook de volgende maatregelen te nemen:

  • Train medewerkers in het herkennen en vermijden van gevaarlijke situaties phishing-aanvallenImplementeer een Learning Management-systeem zoals CyberHoot om medewerkers de vaardigheden te leren die ze nodig hebben om zelfverzekerder, productiever en veiliger te zijn.
  • Test medewerkers met Phishing aanvallen om te oefenen. Met de phishingtests van CyberHoot kunnen bedrijven hun medewerkers testen met geloofwaardige phishingaanvallen en degenen die falen een training in phishingtraining geven.
  • Geef werknemers naast uw WTP ook beleid en procedures mee. U heeft een wachtwoord beleid, een acceptabel gebruikbeleid, een beleid voor informatieverwerking en een schriftelijk informatiebeveiligingsprogramma (WISP).
  • Implementeer kritieke cyberbeveiligingstechnologie, waaronder two-factor authenticatie op alle kritieke accounts. Schakel spamfiltering in voor e-mail, valideer back-ups, implementeer DNS-beveiliging, antivirusen anti-malware op al uw eindpunten.
  • Zorg ervoor dat u in het moderne tijdperk van thuiswerken de beveiliging van uw persoonlijke apparaten die verbinding maken met uw netwerk beheert door de beveiliging ervan te valideren (patching, antivirus, DNS beschermingen, enz.) of het gebruik ervan volledig verbieden.
  • Als je nog geen risico-evaluatie Als u in de afgelopen twee jaar door een derde partij bent gecontroleerd, zou u er nu een moeten hebben. Het opzetten van een risicomanagementkader in uw organisatie is cruciaal om uw meest ernstige risico's aan te pakken met de beperkte tijd en middelen die u hebt.
  • Kopen Cyberverzekering Om u te beschermen in een catastrofale situatie. Cyberverzekeringen zijn niet anders dan auto-, brand-, overstromings- of levensverzekeringen. Ze zijn er wanneer u ze het hardst nodig hebt.

Bekijk deze korte trainingsvideo van 3 minuten voor meer informatie over Business Email Compromise:

Bronnen: 

TrendMicro

FBI.Gov

Extra Reading:

BEC-hackers opgepakt door FBI

Wat was de duurste cybercriminaliteit van 2020?

Gerelateerde termen:

Phishing

Spear-phishing

Walvisvangst

Ontdek hoe CyberHoot uw bedrijf kan beveiligen.


Plan een demo

Laatste blogs

Blijf scherp met het laatste nieuws beveiligingsinzichten

Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Nep-software-installatieprogramma's schakelen Windows Update uit.

Nep-software-installatieprogramma's schakelen Windows Update uit.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: Ik herinner me de beginjaren van...

Lees meer

Als "Apple Support" je terugbelt, hang dan op.

Als "Apple Support" je terugbelt, hang dan op.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: De blog van deze week bevat een...

Lees meer

Maak kennis met Manic: de Android-malware met een sluw back-upplan.

Maak kennis met Manic: de Android-malware met een sluw back-upplan.

Zo nu en dan duikt er een stukje malware op met een truc die zo slim is dat beveiligingsonderzoekers even stil moeten staan ​​en...

Lees meer