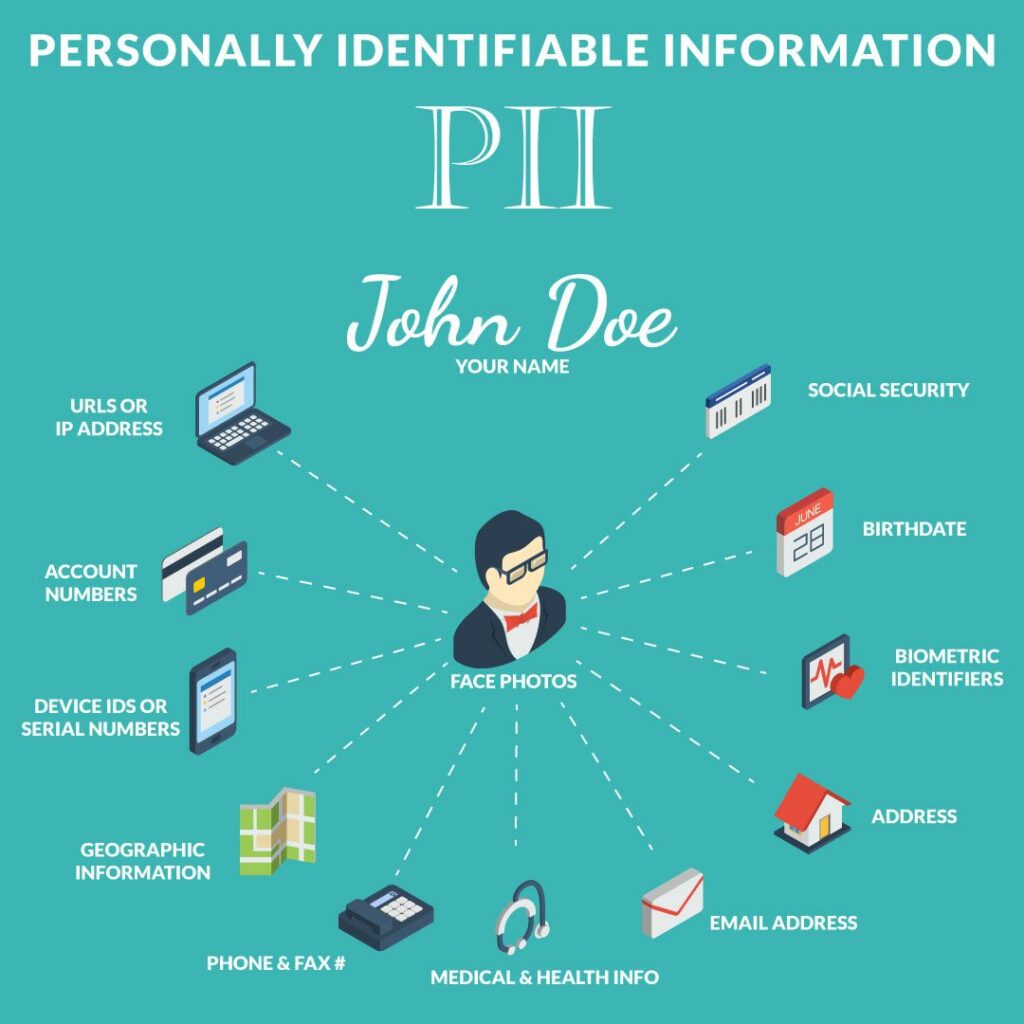
Persoonsgegevens , ook wel persoonsidentificeerbare informatie (PII) genoemd, zijn gegevens waarmee de identiteit van een persoon direct of indirect kan worden afgeleid. Een voorbeeld van PII is iemands volledige naam in combinatie met een burgerservicenummer, paspoortnummer of e-mailadres. Persoonsidentificeerbare informatie is vaak te vinden op openbare websites, zoals uw volledige naam in combinatie met uw postcode, ras, geslacht, adres en geboortedatum.
Pro-tip: CyberHoot stelt voor om uitdagende vragen, die websites gebruiken om toegang tot een online account te herstellen, te beantwoorden met verzonnen antwoorden. Zorg er wel voor dat je het valse antwoord opslaat in je wachtwoordbeheerder. Het is voor hackers te gemakkelijk om onze echte PII op verschillende openbare websites te vinden en in te breken in onze online accounts als we de waarheid vertellen in PII Q&A.
Diverse landen en Amerikaanse staten hebben wetten inzake gegevensbescherming aangenomen, zoals de Algemene Verordening Gegevensbescherming (AVG) en de California Consumer Protection Act (CCPA), om richtlijnen te bieden aan bedrijven die de persoonsgegevens van hun klanten verzamelen, opslaan, verwerken en verkopen. De basisprincipes van deze wetten bieden consumenten beperkingen en rechten met betrekking tot het beheer en de toegang tot hun eigen gevoelige informatie (persoonsgegevens). De meeste van deze privacywetten staan gebruikers toe om de volgende vragen te stellen of de volgende eisen aan bedrijven te stellen:
En er zijn nog veel meer rechten dan de paar hierboven genoemde. Zie de CCPA- en GDPR- cybrarypagina's van CyberHoot voor meer informatie.
In het grootste deel van de wereld is wetgeving van kracht, dus bedrijven moeten zich richten op het onderzoeken van de gegevensbeschermingsrechten van hun land (of staat). Zodra u uw wettelijke verplichtingen in uw eigen land of staat begrijpt, is het verstandig om elk van de volgende punten te ontwikkelen:
Het is erg belangrijk om een plan te hebben om gebruikers en bevoegde instanties die betrokken zijn bij een datalek te informeren. Het moment om uit te zoeken hoe u moet melden en wat de toepasselijke wetten en vereisten in uw land zijn, is niet tijdens een datalek, maar ervoor. In de VS bestaat er een lappendeken van wetten inzake gegevensbescherming per staat. Er is geen federale wet van kracht. Zorg er bij het voorbereiden van uw meldingsproces voor dat u extern advies en expertise inschakelt om u te helpen voldoen aan de vereisten voor elke staat waarover u mogelijk gegevens hebt (of land, indien van toepassing).
CyberHoot raadt u aan de wetgeving die van toepassing is op uw bedrijf te kennen en een document op te stellen waarin de meldingsprocedure voor inbreuken wordt beschreven. Vergeet ook niet om het proces jaarlijks te testen.
Bedrijven die PII van consumenten verzamelen, verwerken en opslaan, zouden dit in een online privacybeleid moeten vermelden. CyberHoot biedt een sjabloon aan dat alle abonnees van ons product kunnen gebruiken. Hierin wordt beschreven hoe een e-mailadres voor de Functionaris Gegevensbescherming kan worden ingesteld voor vragen over gegevensbescherming van consumenten, en hoe een authenticatieproces kan worden gestart om de legitimiteit van het verzoek te valideren.
Stel dat uw bedrijf een hotel is. U ontvangt een verzoek per e-mail van John Doe aan DPO@HotelName.com voor alle data waarop u het afgelopen jaar in dat hotel hebt verbleven. In de e-mail staat dat dit een AVG-verzoek is en dat u het volste recht hebt op een antwoord. De e-mail is afkomstig van JaneDoe@Emailprovider.com. Moet u reageren? Nee. Jane Doe heeft geen recht op de gegevens van John Doe onder de AVG, CCPA of andere wetgeving. Uw authenticatieproces moet plaatsvinden via een unieke identificatiecode, meestal het e-mailadres van de persoon die het verzoek indient. Volgens de privacywetgeving bent u verplicht de identiteit van de privacyverzoeker te verifiëren voordat u PII-gegevens verstrekt.
MKB-BESCHERMING DIE VERDER GAAT DAN Gegevensbeschermingsregelgeving
CyberHoot adviseert de volgende best practices om personen en bedrijven te beschermen tegen online cyberaanvallen en de schade ervan te beperken:
Bron : NCSD-woordenlijst, CNSSI 4009, GAO-rapport 08-356, zoals geciteerd in NIST SP 800-63 Rev 1, Investopedia
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Let op: als u zich wilt abonneren op onze nieuwsbrief, klik dan op een van de bovenstaande links (behalve de infographics) en voer uw e-mailadres rechts op de pagina in. Klik vervolgens op ' Stuur mij nieuwsbrieven'. Meld u aan voor de maandelijkse nieuwsbrief en help CyberHoot met haar missie om de wereld 'Bewuster en Veiliger!' te maken.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.